Tom's Hardware
افشای ضعفهای امنیتی در درایوهای USB؛ از دروغ Lenovo تا کلیدهای هاردکد شده در محصولات «امن»
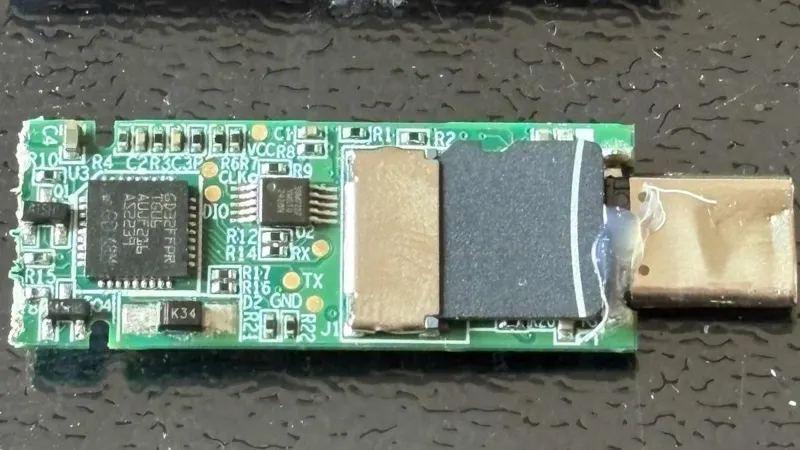
Lenovo's 'encrypted' fingerprint USB drive is just an unencrypted SD card in a fancy case — AI-assisted follow-up finds a backdoor and hardcoded keys in other ‘secure’ USB products
۱۴۰۵/۰۸/۱۰ · ۴ روز پیش
بدافزار
Tom's Hardware
تحقیقات نشان میدهد درایو اثر انگشت Lenovo ThinkPlus FU100 که با ادعای رمزگذاری AES-256 فروخته میشد، در واقع فاقد امنیت است. FU100 فقط یک کارت SD در یک کیس شیک است و دادهها رمزگذاری نشدهاند؛ همچنین در SSD خارجی TSD303 رمز عبور بهصورت متن ساده ارسال میشود. بررسیهای بیشتر با کمک هوش مصنوعی نشان داد سایر محصولات امنیتی نیز با مشکلات مشابهی دستبهگریباناند. ابزار Netac شامل کلید ثابت بود که توسط Codex کشف شد و کدکس توانست رمز داخلی KakaSoft را در ۲۶ دقیقه بازسازی کند؛ محصولات Nexcopy نیز از کلیدهای هاردکد شده استفاده میکنند.