جزئیات آسیبپذیری
CVE-2026-119977
بهرهبرداری فعال
WordPress Foundation WordPress
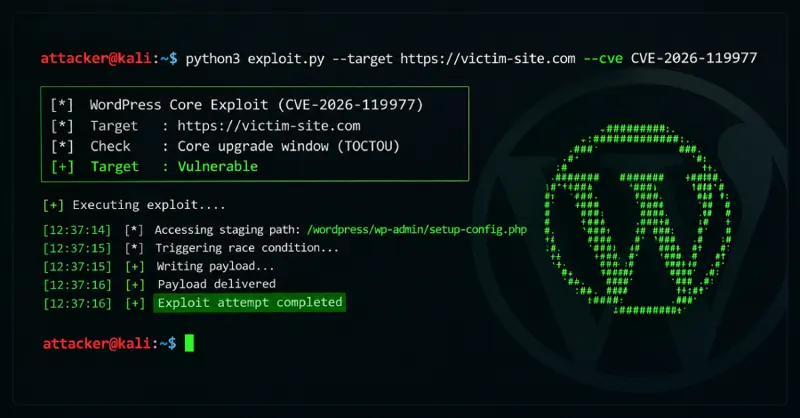
WordPress Core 4.7.0 - 7.1.3 - Unauthenticated Upgrade-Window Staged-Installer Remote Code Execution
CVSS 3.1
8.1بالا
شرح رسمی (انگلیسی)
WordPress Core is vulnerable to Remote Code Execution in versions 4.7 through 7.1.3. This is due to predictable, web-accessible staging paths used during full-package core upgrades. This makes it possible for unauthenticated attackers to execute code on the server during the upgrade window.
اخبار مرتبط
امتیازهای CVSS
| امتیاز | نسخه | منبع | بردار |
|---|---|---|---|
| 8.1بالا | 3.1 | CVEProject cvelistV5 (CNA) (Wordfence) | CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H |
محصولات آسیبپذیر
| فروشنده | محصول | نسخهها | منبع |
|---|---|---|---|
| WordPress Foundation | WordPress | 4.7.0 ≤ v ≤ 4.7.38 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 4.8.0 ≤ v ≤ 4.8.33 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 4.9.0 ≤ v ≤ 4.9.34 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.0.0 ≤ v ≤ 5.0.30 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.1.0 ≤ v ≤ 5.1.27 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.2.0 ≤ v ≤ 5.2.29 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.3.0 ≤ v ≤ 5.3.26 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.4.0 ≤ v ≤ 5.4.24 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.5.0 ≤ v ≤ 5.5.23 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.6.0 ≤ v ≤ 5.6.22 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.7.0 ≤ v ≤ 5.7.20 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.8.0 ≤ v ≤ 5.8.18 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 5.9.0 ≤ v ≤ 5.9.19 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.0.0 ≤ v ≤ 6.0.17 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.1.0 ≤ v ≤ 6.1.15 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.2.0 ≤ v ≤ 6.2.14 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.3.0 ≤ v ≤ 6.3.13 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.4.0 ≤ v ≤ 6.4.13 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.5.0 ≤ v ≤ 6.5.13 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.6.0 ≤ v ≤ 6.6.10 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.7.0 ≤ v ≤ 6.7.10 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.8.0 ≤ v ≤ 6.8.11 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 6.9.0 ≤ v ≤ 6.9.10 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 7.0.0 ≤ v ≤ 7.0.7 | CVEProject cvelistV5 (CNA) |
| WordPress Foundation | WordPress | 7.1.0 ≤ v ≤ 7.1.3 | CVEProject cvelistV5 (CNA) |
منابع و راهنماها
۱۰- https://www.wordfence.com/threat-intel/vulnerabilities/id/4b4da0cf-d9f4-47c4-a0e8-6c4dc5a6f250?source=cve
- https://core.trac.wordpress.org/browser/tags/7.1.3/src/wp-admin/includes/class-wp-upgrader.php#L378
- https://core.trac.wordpress.org/browser/tags/7.1.3/src/wp-admin/includes/class-core-upgrader.php#L162
- https://core.trac.wordpress.org/browser/tags/7.1.3/src/wp-admin/includes/update-core.php#L1549
- https://core.trac.wordpress.org/browser/tags/7.1.3/src/wp-admin/setup-config.php#L282
- https://core.trac.wordpress.org/browser/tags/7.1.4/src/wp-admin/includes/class-wp-upgrader.php#L346
- https://core.trac.wordpress.org/browser/tags/7.1.4/src/wp-admin/includes/update-core.php#L1545
- https://wordpress.org/news/2026/10/wordpress-7-1-4/
- https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-core/wordpress-core-470-713-unauthenticated-upgrade-window-staged-installer-remote-code-execution third-party-advisory
- https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-119977 government-resource
هشدار CVEهای بعدی این محصولمحصول را دنبال کنید تا آسیبپذیریهای تازه را در تلگرام بگیرید.
اطلاعات
- تاریخ انتشار
- ۱۴۰۵/۰۸/۰۹
- آخرین بهروزرسانی
- ۱۴۰۵/۰۸/۱۳
- وضعیت
- منتشرشده
- صادرکننده (CNA)
- Wordfence
فهرست KEV آژانس CISA
- تاریخ افزودهشدن
- ۱۴۰۵/۰۸/۱۲
- مهلت رفع
- ۱۴۰۵/۰۸/۱۵
- استفاده در باجافزار
- نامشخص
پیشبینی بهرهبرداری (EPSS)
۱٫۰۲٪
احتمال بهرهبرداری در ۳۰ روز
۶۳٫۵٪
صدک (نسبت به همهی CVEها)
ارزیابی SSVC (CISA)
- قابل خودکارسازی
- خیر
- وضعیت بهرهبرداری
- فعال
- اثر فنی
- کامل
ضعفها (CWE)
- CWE-367Time-of-check Time-of-use (TOCTOU) Race Condition