اخبار امنیتی

خبر اصلی آسیب‌پذیری پوشش در ۲ رسانه

گوگل برای یک آسیب‌پذیری بحرانی در اندروید که امکان اجرای کد از راه دور را فراهم می‌کند، وصله منتشر کرد

گوگل در بولتن امنیتی نوامبر خود اعلام کرد که آسیب‌پذیری CVE-2026-58868 در نسخه‌های اندروید 14 تا 17 می‌تواند به مهاجمان اجازه دهد بدون تعامل کاربر، کد مخرب اجرا کنند. کاربران باید دستگاه‌های خود را به سطح وصله امنیتی 2026-11-01 یا جدیدتر ارتقا دهند.

The Hacker News · ۳ ساعت پیش
آخرین اخبار

The Hacker News

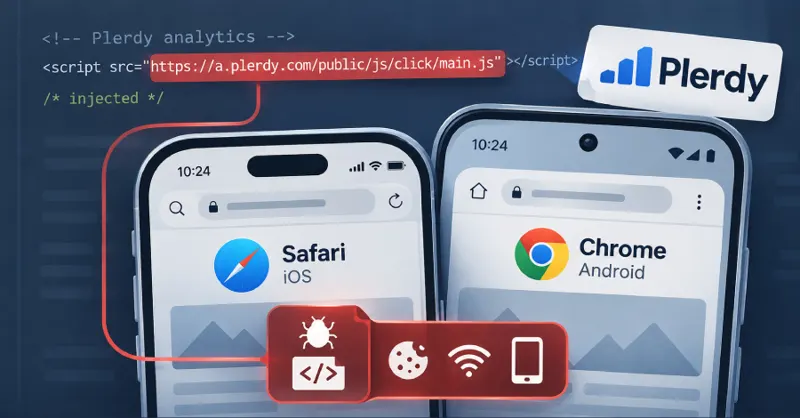
هکرهای وابسته به APT29 با سوءاستفاده از اسکریپت تحلیل وب، بدافزارهای موبایل را منتشر کردند

APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits

۱۴۰۵/۰۸/۱۳ · لحظاتی پیش آسیب‌پذیری The Hacker News

گروه سایبری APT29 مرتبط با روسیه با استفاده از وب‌سایت‌های هک‌شده و سرویس تحلیل وب Plerdy SEO Tracker، کاربران iOS و Android را هدف حملات آبشخور قرار داده است. کد جاوا اسکریپت تزریق‌شده، اطلاعات مرورگر و دستگاه کاربران را جمع‌آوری می‌کند.

The Hacker News

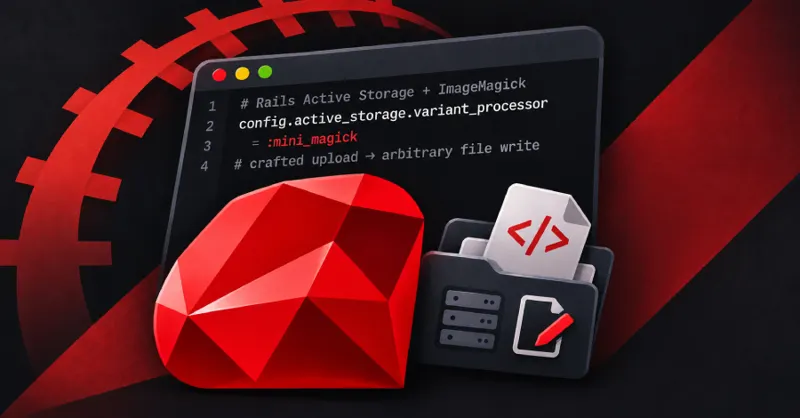
آسیب‌پذیری بحرانی در Rails به مهاجمان اجازه می‌دهد از طریق بارگذاری تصاویر دستکاری شده در سرور فایل بنویسند

Critical Rails Flaw Lets Attackers Write Server Files via Crafted ImageMagick Uploads

۱۴۰۵/۰۸/۱۳ · لحظاتی پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری بحرانی در Ruby on Rails می‌تواند به مهاجمان احرازویت‌نشده اجازه دهد از طریق بارگذاری فایل‌های دستکاری‌شده، فایل‌های دلخواهی را روی سرور برنامه بنویسند. تیم Rails این نقص را در نسخه‌های 8.1.4.1 و 8.0.5.2 برطرف کرده است.

The Hacker News

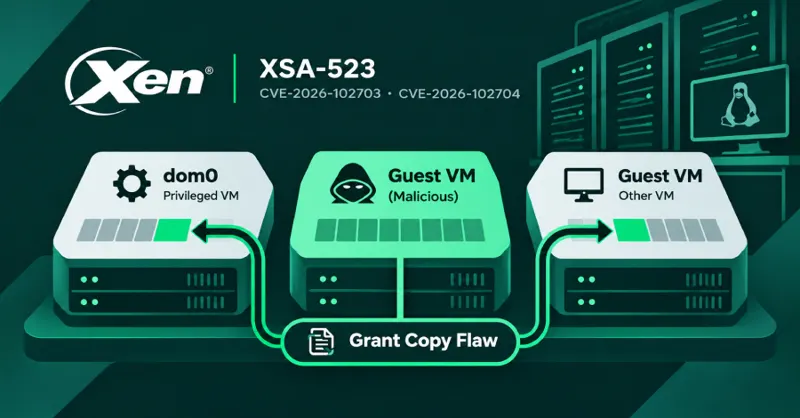
آسیب‌پذیری‌های Xen Hypervisor به یک ماشین مجازی مخرب اجازه خواندن و نوشتن حافظه سایر ماشین‌های مجازی را می‌دهد

Xen Hypervisor Flaws Let One Malicious VM Read and Write Any Other VM's Memory

۱۴۰۵/۰۸/۱۳ · لحظاتی پیش آسیب‌پذیری The Hacker News

دو آسیب‌پذیری در Xen hypervisor به یک ماشین مجازی مهمان مخرب اجازه می‌دهد حافظه سایر ماشین‌های مجازی روی همان میزبان را بخواند یا تغییر دهد. پروژه Xen اعلام کرده است که تمامی نسخه‌های از 4.6 به بعد آسیب‌پذیر هستند و وصله‌های امنیتی برای آن ارائه شده است.

The Hacker News

رادیویی بدون رادار: چرا امنیت زمان اجرای عامل‌ها بدون لایه‌های زیرین با شکست مواجه می‌شود

Radio With No Radar: Why Agent Runtime Security Fails Without the Layers Beneath It

۱۴۰۵/۰۸/۱۳ · لحظاتی پیش هوش مصنوعی The Hacker News

بیشتر ابزارهای امنیتی عامل‌های هوش مصنوعی ادعا می‌کنند که اقدامات مخرب را در زمان واقعی متوقف می‌کنند، اما بسیاری از عامل‌ها از طریق دروازه‌های تحت کنترل سازمان عبور نمی‌کنند. یک مورد اخیر نشان داد که چگونه یک دستیار هوش مصنوعی بدون محافظت‌های کافی می‌تواند یک خودکارسازی ایمیل انبوه را فعال کند.

The Hacker News

هکرهای وابسته به چین درخواست‌های DNS نرم‌افزار Sogou Input Method را برای استقرار بدافزار DarkVigil ربودند

China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor

۱۴۰۵/۰۸/۱۳ · لحظاتی پیش بدافزار The Hacker News

یک گروه تهدید سایبری وابسته به چین به نام SlippyNunchucks شناسایی شده که با سوءاستفاده از ارتباطات HTTP ناامن در نسخه‌های ویندوز Sogou Input Method، حملات ربایش DNS را برای استقرار بدافزار DarkVigil انجام داده است. این کمپین نظارتی از تاریخ اول جولای 2026 سازمان‌ها را هدف قرار داده است.

MacRumors

نسخه macOS 27.3 شامل یک اصلاح امنیتی مهم است

macOS 27.3 Includes an Important Security Fix

۱۴۰۵/۰۸/۱۳ · ۱۷ دقیقه پیش امنیت سایبری MacRumors

اولین نسخه بتای توسعه‌دهندگان macOS 27.3 شامل اصلاحی است که از پذیرش گواهی‌های وب آسیب‌دیده eMudhra توسط ابزارهای خط فرمان جلوگیری می‌کند. این به‌روزرسانی گواهی‌های مذکور را از فایل /etc/ssl/cert.pem حذف می‌کند.

9to5Mac

اپل در iOS 27.3 لینک‌های عمومی iCloud را برای شناسایی محتوای مضر بررسی می‌کند

With iOS 27.3, Apple will start checking iCloud public links for ‘harmful content’

۱۴۰۵/۰۸/۱۳ · ۴۶ دقیقه پیش امنیت سایبری 9to5Mac

نسخه iOS 27.3 علاوه بر افزودن ویژگی‌های جدید، نحوه عملکرد لینک‌های عمومی iCloud را با هدف جلوگیری از اشتراک‌گذاری محتوای مضر تغییر می‌دهد.

BBC Technology

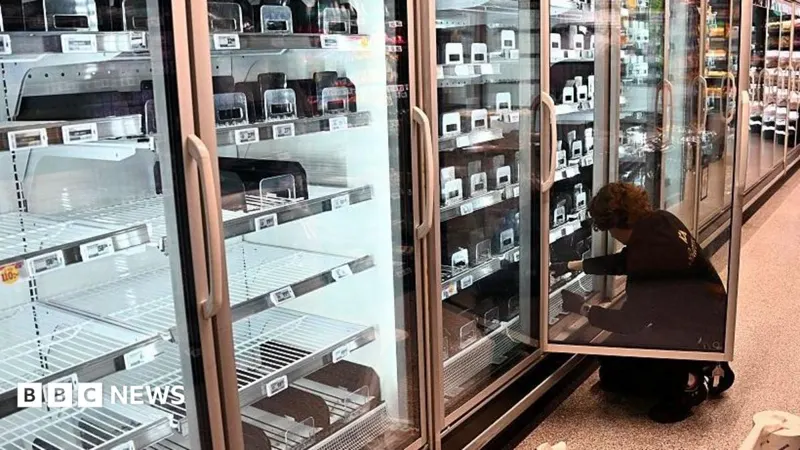
ادعای هکرهای روس مبنی بر دست داشتن در حملات به سیستم‌های فریزر با تردید مواجه شد

Russian hacktivists say they were behind freezer hacks, but speculation remains

۱۴۰۵/۰۸/۱۳ · ۱ ساعت پیش امنیت سایبری BBC Technology

گروه‌های Noname و Z-Pentest Alliance مسئولیت این حملات را بر عهده گرفته‌اند، اما کارشناسان نسبت به صحت این ادعا تردید دارند.

Help Net Security

پلتفرم Cycurion Habit تهدیدها را پیش از بستن پرونده‌ها تأیید می‌کند

Cycurion Habit verifies threats and validates fixes before closing cases

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش هوش مصنوعی Help Net Security

شرکت Cycurion سیستم Habit را به عنوان یک مرکز عملیات امنیت مبتنی بر هوش مصنوعی برای شناسایی تهدیدها پیش از اختلال در عملیات معرفی کرده است. این راه‌اندازی، Cycurion را به عنوان یک شرکت امنیت سایبری پیش‌بینانه معرفی می‌کند که توسط کارشناسان سابق جامعه اطلاعاتی ایالات متحده پشتیبانی می‌شود.

Help Net Security

هکرهای روسی کاربران iOS و Android را با آسیب‌پذیری‌های شناخته‌شده هدف قرار می‌دهند

Russian hackers target iOS and Android users with n-day exploits

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش آسیب‌پذیری Help Net Security

بر اساس گزارش Sekoia، گروه APT29 روسیه از وب‌سایت‌های به خطر افتاده و یک سرویس تحلیل وب برای هدف قرار دادن کاربران موبایل با بهره‌جویی از آسیب‌پذیری‌های اصلاح‌شده استفاده می‌کند. این حملات برای سرقت کوکی‌ها، پیام‌ها و رمزهای عبور وای‌فای کاربران طراحی شده‌اند.

SecurityWeek

Sysdig امنیت زمان اجرا و حاکمیت را برای ایجنت‌های هوش مصنوعی اضافه کرد

Sysdig Adds Runtime Security and Governance for AI Agents

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش هوش مصنوعی SecurityWeek

پلتفرم Sysdig از قابلیت مشاهده در زمان اجرا برای ردیابی عملکردهای ایجنت‌های هوش مصنوعی و مسدود کردن رفتارهای پرخطر پیش از ورود به سیستم‌های تولیدی استفاده می‌کند.

Help Net Security

معرفی Descope Envoy برای احراز هویت ایجنت‌های هوش مصنوعی در برنامه‌های مصرف‌کننده

Descope Envoy brings AI agent authentication to consumer apps

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش هوش مصنوعی Help Net Security

شرکت Descope ابزار Envoy را معرفی کرده است که به ایجنت‌های هوش مصنوعی شخصی اجازه می‌دهد در کنار جریان‌های احراز هویت موجود، وارد سیستم شوند. شرکت‌ها اکنون می‌توانند این ایجنت‌ها را به عنوان کاربرانی با هویت و دسترسی‌های مشخص بپذیرند بدون اینکه نیاز به بازسازی ساختار هویت خود داشته باشند.

SecurityWeek

آسیب‌پذیری دور زدن احراز هویت در Barracuda ESG راه را برای دسترسی روت باز می‌کند

Barracuda ESG Authentication Bypass Flaw Opens Path to Root

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش آسیب‌پذیری SecurityWeek

ترکیب یک آسیب‌پذیری دور زدن احراز هویت و یک نقص تزریق دستور می‌تواند منجر به دسترسی سطح روت در تجهیزات Email Security Gateway شرکت Barracuda شود.

Help Net Security

افزودن کنترل‌های جدید به پلتفرم BlueFlag Security برای مدیریت عامل‌های هوش مصنوعی

BlueFlag Security adds controls for AI agents working under developer identities

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش هوش مصنوعی Help Net Security

شرکت BlueFlag Security قابلیت‌های جدیدی را برای نظارت بر دسترسی، رفتار و مدیریت عامل‌های هوش مصنوعی تأییدشده و پنهان ارائه داده است. این قابلیت‌ها شامل گزینه‌هایی برای اصلاح خودکار ریسک‌ها در سراسر چرخه کاری سازمان است.