اخبار امنیتی

منبع:BleepingComputer حذف ×
BleepingComputer

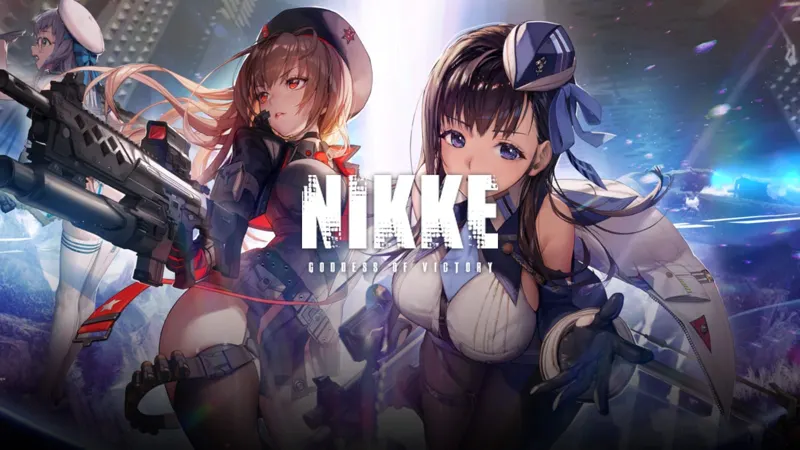
لانچر بازی کامپیوتری NIKKE برای انتشار بدافزار سرقت اطلاعات هک شد

NIKKE PC game launcher hacked to spread remote access, data-stealing malware

۱۴۰۵/۰۸/۱۳ · ۶ ساعت پیش بدافزار BleepingComputer

توسعه‌دهندگان بازی Goddess of Victory: NIKKE تایید کردند که هکرها اسکریپت‌های لانچر رایانه‌های شخصی این بازی را دستکاری کرده‌اند. این حمله زنجیره تامین، بدافزارهایی را برای سرقت اطلاعات حساب کاربری و کیف پول‌های رمزارز توزیع کرده است.
BleepingComputer

هک شدن مدیریت رمز عبور mSecure منجر به هشدار برای تغییر رمز عبور شد

mSecure password manager hack prompts password reset warnings

۱۴۰۵/۰۸/۱۳ · ۷ ساعت پیش نشت داده BleepingComputer

شرکت mSeven Software به کاربران فعلی و سابق mSecure هشدار داده است که به دلیل حمله سایبری و افشای پایگاه داده رمزگذاری‌شده مشتریان، رمزهای عبور خود را تغییر داده و احراز هویت دو مرحله‌ای را بازنشانی کنند.

BleepingComputer

کمپین فیشینگ Google Calendar با دور زدن MFA، نشست‌های کاربری را سرقت می‌کند

Google Calendar phishing campaign hijacks sessions, bypasses MFA

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش فیشینگ و کلاهبرداری BleepingComputer

این کمپین با استفاده از دعوت‌نامه‌های Google Calendar و صفحات ورود جعلی، نشست‌های کاری گوگل را ربوده و محافظت‌های MFA را دور می‌زند. در این عملیات که با نام Operation CloudFire شناخته می‌شود، نزدیک به 900 دامنه مخرب شناسایی و مسدود شده است.

BleepingComputer

هشدار SonicWall درباره آسیب‌پذیری‌های اصلاح‌نشده در نرم‌افزار منسوخ‌شده GMS

SonicWall warns of unpatched flaws in end-of-life GMS software

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش آسیب‌پذیری BleepingComputer

شرکت SonicWall به مشتریان خود درباره دو آسیب‌پذیری امنیتی که سیستم‌های مدیریت جهانی (GMS) منسوخ‌شده را تحت تأثیر قرار می‌دهند و اصلاح نخواهند شد، هشدار داد.

BleepingComputer

استفاده هکرها از اکسپلویت‌های n-day در حملات بدون کلیک علیه iOS و اندروید

Hackers use n-day exploits in zero-click attacks on iOS, Android devices

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش آسیب‌پذیری BleepingComputer

یک حمله گسترده از نوع watering hole که به هکرهای روسی نسبت داده شده، کاربران iOS و اندروید را هنگام بازدید از وب‌سایت‌های آلوده یا جعلی هدف قرار می‌دهد.

BleepingComputer

ایالات متحده دو تبعه کانادایی را به اتهام هک دانشگاه‌های آمریکایی متهم کرد

US charges two Canadians accused of hacking US universities

۱۴۰۵/۰۸/۱۳ · ۹ ساعت پیش قانون و پلیس BleepingComputer

یک هیئت منصفه فدرال دو شهروند کانادایی را به اتهام هک چندین دانشگاه در ایالات متحده و استفاده از سیستم‌های نفوذیافته برای استخراج رمزارز متهم کرد.

BleepingComputer

آژانس CISA آسیب‌پذیری RCE در WordPress را به عنوان نقص فعال در حملات معرفی کرد

CISA flags WordPress RCE flaw as actively exploited in attacks

۱۴۰۵/۰۸/۱۳ · ۱۰ ساعت پیش آسیب‌پذیری BleepingComputer

آژانس امنیت سایبری و زیرساخت آمریکا (CISA) به سازمان‌های فدرال هشدار داد که مهاجمان سوءاستفاده از یک آسیب‌پذیری با شدت بالای وردپرس را در حملات واقعی آغاز کرده‌اند.

BleepingComputer

هک زیرساخت به‌روزرسانی cPGuard؛ توزیع backdoor و اسکریپت سرقت داده

Hackers hijack cPGuard autoupdate to deploy backdoor, steal data

۱۴۰۵/۰۸/۱۳ · ۱۹ ساعت پیش بدافزار BleepingComputer

OpsShield اعلام کرد حمله از ۲ نوامبر ۲۰۲۶ ساعت ۰۲:۰۶ UTC آغاز شد و نسخه‌های 5.88.12 تا 5.88.19 را تحت تأثیر قرار داد. مهاجمان با سوءاستفاده از سیستم به‌روزرسانی مجموعه امنیتی cPGuard، یک backdoor توزیع کردند و تقریبا ۲۹۴۶ سرور تحت تأثیر قرار گرفت. هش‌های رمز عبور Linux پیکربندی MariaDB/MySQL، تاریخچه شل روت و فایل‌های SSH استخراج شد. شرکت توصیه می‌کند سرورها به نسخه 5.88.25 یا بالاتر به‌روزرسانی شده و اطلاعات ورود، پسوردها و کلیدهای SSH بازنشانی شوند.

BleepingComputer

نفوذ به اپلیکیشن فروش WorkOS با استفاده از ابزار تهاجمی ARTEX AI

WorkOS says attacker used ARTEX AI to breach internal sales app

۱۴۰۵/۰۸/۱۳ · ۲۰ ساعت پیش نشت داده BleepingComputer

WorkOS، پلتفرم زیرساختی برای توسعه‌دهندگان، اعلام کرد که مهاجمان با نفوذ به یکی از برنامه‌های داخلی فروش، به اطلاعات مشتریان دسترسی پیدا کرده‌اند. حمله با استفاده از چارچوب امنیتی تهاجمی ARTEX AI انجام شده است و داده‌های دسترسی یافته شامل جزئیات تماس‌های تجاری و خلاصه‌های ارتباطات مشتریان است. پس از شناسایی این رخنه امنیتی، WorkOS دسترسی خارجی را غیرفعال کرد و یک شرکت فورنزیک مستقل را برای بررسی حادثه استخدام کرد. Michael Grinich، مؤسس این شرکت، تأکید کرد که تیم امنیتی اکنون وضعیت را کاملا مهار کرده است.

BleepingComputer

تایید سرقت ۶.۳ میلیارد دلاری از Binance توسط هکرهای کره شمالی از طریق مصاحبه شغلی جعلی

Binance says fake job interview led to $6.3 billion crypto heist

۱۴۰۵/۰۸/۱۲ · ۲۱ ساعت پیش بدافزار BleepingComputer

صرافی Binance اعلام کرد هکرهای کره شمالی با فریب یک کارمند و ترغیب او به نصب بدافزار، موفق به نفوذ به زیرساخت کیف پول این شرکت و سرقت ۶.۳۴ میلیارد دلار دارایی دیجیتال شدند.

BleepingComputer

گوگل: حملات LLMjacking هزینه‌های ابری هوش مصنوعی را تا ۱ میلیون دلار افزایش داده است

Google: LLMjacking attacks rack up $1 million in cloud AI charges

۱۴۰۵/۰۸/۱۲ · ۲۳ ساعت پیش هوش مصنوعی BleepingComputer

حملات ربودن مدل‌های زبانی بزرگ یا LLMjacking باعث ایجاد هزینه‌های ابری جعلی سنگینی شده است، به طوری که برخی سازمان‌ها روزانه بیش از ۱۰۰,۰۰۰ دلار ضرر می‌کنند.

BleepingComputer

هشدار Barracuda درباره نقص‌های امنیتی بحرانی با دسترسی ریشه (root)

Barracuda warns of critical flaws allowing root access to devices

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری BleepingComputer

شرکت Barracuda Networks به مشتریان خود هشدار داد که دو آسیب‌پذیری موجود را وصله کنند، زیرا این نقص‌ها به مهاجمان اجازه می‌دهد دستورات خود را با دسترسی ریشه (root) روی دستگاه‌ها اجرا کنند.

BleepingComputer

پیش‌بینی گارتنر: تعداد مهندسان مراکز عملیات امنیت تا سال ۲۰۲۸، ۵۰ درصد بیشتر از تحلیلگران خواهد بود

Gartner Predicts SOCs Will Have 50% More Engineers Than Analysts by 2028

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش هوش مصنوعی BleepingComputer

گارتنر پیش‌بینی می‌کند که با واگذاری وظایف روتین به عوامل هوش مصنوعی، مراکز عملیات امنیت تا سال ۲۰۲۸ شاهد افزایش ۵۰ درصدی تعداد مهندسان نسبت به تحلیلگران خواهند بود. شرکت Prophet Security در حال بررسی چگونگی تغییر نقش‌های SOC توسط هوش مصنوعی است.

BleepingComputer

مدارس بریتانیا هدف حمله باج‌افزاری 3AM با احتمال کمک هوش مصنوعی قرار گرفتند

UK school estate hit by 3AM ransomware in suspected AI-assisted attack

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش باج‌افزار BleepingComputer

یک وابسته به گروه باج‌افزاری 3AM با نفوذ از طریق یک میزبان مدیریت‌نشده، موفق شد حدود ۳۷ دستگاه از ۵۰ دستگاه موجود در یک مجموعه آموزشی در بریتانیا را رمزگذاری کند.

BleepingComputer

توقیف بیش از ۱۰۰ سرور در عملیات پلیس علیه کلاهبرداری‌های سرمایه‌گذاری

Police seizes over 100 servers in investment scam crackdown

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش فیشینگ و کلاهبرداری BleepingComputer

پلیس اروپا در یک عملیات مشترک، هفت مظنون را دستگیر و بیش از ۱۰۰ سرور مرتبط با یک شرکت مشکوک به ارائه وب‌سایت‌های معاملاتی جعلی به گروه‌های تبهکار را توقیف کرد.