اخبار امنیتی

The Hacker News

آسیب‌پذیری در APT در سیستم‌عامل‌های Debian و Ubuntu به مهاجمان اجازه اجرای کد به صورت root را می‌دهد

Debian and Ubuntu APT Flaw Lets MitM Attackers Swap Verified Packages and Run Code as Root

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری در مدیر بسته APT در توزیع‌های Debian و Ubuntu به مهاجمان اجازه می‌دهد بسته‌های تاییدشده را با کدهای مخرب جایگزین کنند. این نقص که در نوامبر منتشر شد، در صورت تلاش مجدد برای دانلود بسته‌ها، کد مهاجم را با دسترسی root اجرا می‌کند.

The Hacker News

شرکت SonicWall آسیب‌پذیری‌های محصولات EoL GMS را وصله نمی‌کند

SonicWall Won't Patch EoL GMS Flaws That Could Expose Files, Alter Database Records

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش آسیب‌پذیری The Hacker News

شرکت SonicWall هشدار داد که دو آسیب‌پذیری با شناسه CVE-2026-109593 و امتیاز 9.1 در نسخه‌های قدیمی‌تر از SonicWall GMS 9.5.2 وصله نخواهند شد. این نقص‌ها می‌توانند امکان خواندن فایل‌های داخلی و تغییر رکوردهای پایگاه داده را فراهم کنند.

The Hacker News

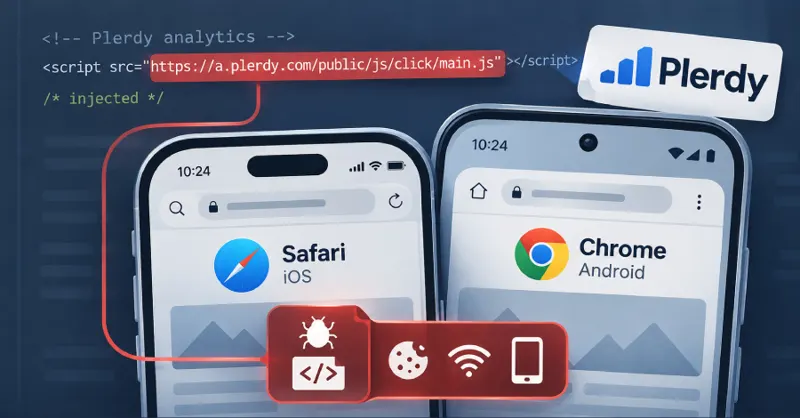
هکرهای وابسته به APT29 با سوءاستفاده از اسکریپت تحلیل وب، بدافزارهای موبایل را منتشر کردند

APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits

۱۴۰۵/۰۸/۱۳ · لحظاتی پیش آسیب‌پذیری The Hacker News

گروه سایبری APT29 مرتبط با روسیه با استفاده از وب‌سایت‌های هک‌شده و سرویس تحلیل وب Plerdy SEO Tracker، کاربران iOS و Android را هدف حملات آبشخور قرار داده است. کد جاوا اسکریپت تزریق‌شده، اطلاعات مرورگر و دستگاه کاربران را جمع‌آوری می‌کند.

The Hacker News

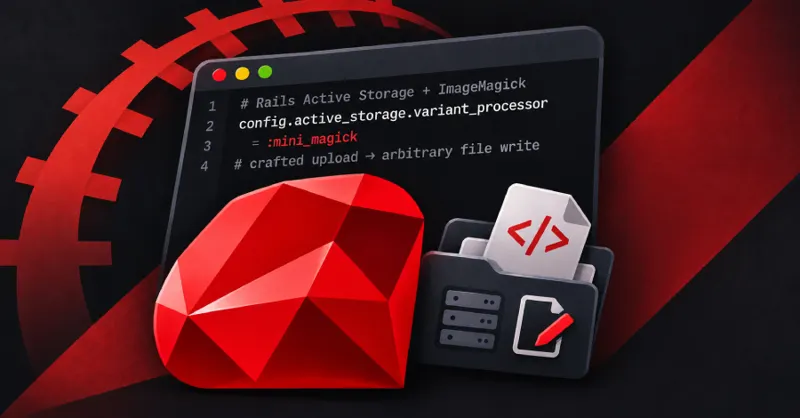
آسیب‌پذیری بحرانی در Rails به مهاجمان اجازه می‌دهد از طریق بارگذاری تصاویر دستکاری شده در سرور فایل بنویسند

Critical Rails Flaw Lets Attackers Write Server Files via Crafted ImageMagick Uploads

۱۴۰۵/۰۸/۱۳ · ۳۱ دقیقه پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری بحرانی در Ruby on Rails می‌تواند به مهاجمان احرازویت‌نشده اجازه دهد از طریق بارگذاری فایل‌های دستکاری‌شده، فایل‌های دلخواهی را روی سرور برنامه بنویسند. تیم Rails این نقص را در نسخه‌های 8.1.4.1 و 8.0.5.2 برطرف کرده است.

The Hacker News

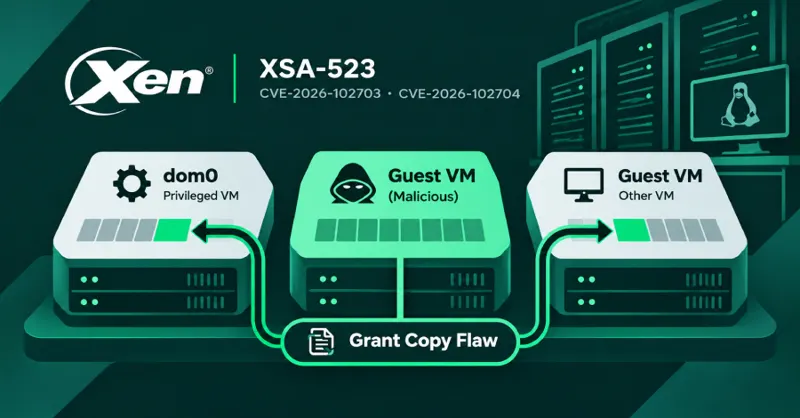
آسیب‌پذیری‌های Xen Hypervisor به یک ماشین مجازی مخرب اجازه خواندن و نوشتن حافظه سایر ماشین‌های مجازی را می‌دهد

Xen Hypervisor Flaws Let One Malicious VM Read and Write Any Other VM's Memory

۱۴۰۵/۰۸/۱۳ · ۵۱ دقیقه پیش آسیب‌پذیری The Hacker News

دو آسیب‌پذیری در Xen hypervisor به یک ماشین مجازی مهمان مخرب اجازه می‌دهد حافظه سایر ماشین‌های مجازی روی همان میزبان را بخواند یا تغییر دهد. پروژه Xen اعلام کرده است که تمامی نسخه‌های از 4.6 به بعد آسیب‌پذیر هستند و وصله‌های امنیتی برای آن ارائه شده است.

Help Net Security

هکرهای روسی کاربران iOS و Android را با آسیب‌پذیری‌های شناخته‌شده هدف قرار می‌دهند

Russian hackers target iOS and Android users with n-day exploits

۱۴۰۵/۰۸/۱۳ · ۳ ساعت پیش آسیب‌پذیری Help Net Security

بر اساس گزارش Sekoia، گروه APT29 روسیه از وب‌سایت‌های به خطر افتاده و یک سرویس تحلیل وب برای هدف قرار دادن کاربران موبایل با بهره‌جویی از آسیب‌پذیری‌های اصلاح‌شده استفاده می‌کند. این حملات برای سرقت کوکی‌ها، پیام‌ها و رمزهای عبور وای‌فای کاربران طراحی شده‌اند.

SecurityWeek

آسیب‌پذیری دور زدن احراز هویت در Barracuda ESG راه را برای دسترسی روت باز می‌کند

Barracuda ESG Authentication Bypass Flaw Opens Path to Root

۱۴۰۵/۰۸/۱۳ · ۳ ساعت پیش آسیب‌پذیری SecurityWeek

ترکیب یک آسیب‌پذیری دور زدن احراز هویت و یک نقص تزریق دستور می‌تواند منجر به دسترسی سطح روت در تجهیزات Email Security Gateway شرکت Barracuda شود.

The Hacker News

گوگل برای یک آسیب‌پذیری بحرانی در اندروید که امکان اجرای کد از راه دور را فراهم می‌کند، وصله منتشر کرد

Google Issues Patches for Critical Android Flaw That Could Allow RCE Without User Interaction

۱۴۰۵/۰۸/۱۳ · ۴ ساعت پیش آسیب‌پذیری The Hacker News

گوگل در بولتن امنیتی نوامبر خود اعلام کرد که آسیب‌پذیری CVE-2026-58868 در نسخه‌های اندروید 14 تا 17 می‌تواند به مهاجمان اجازه دهد بدون تعامل کاربر، کد مخرب اجرا کنند. کاربران باید دستگاه‌های خود را به سطح وصله امنیتی 2026-11-01 یا جدیدتر ارتقا دهند.

پوشش در رسانه‌های دیگر: Security Affairs
Help Net Security

شرکت Impart از هوش مصنوعی برای ایجاد وصله‌های مجازی بدون دخالت در مسیر ترافیک شبکه استفاده می‌کند

Impart uses AI to build virtual patches without putting models in the traffic path

۱۴۰۵/۰۸/۱۳ · ۵ ساعت پیش آسیب‌پذیری Help Net Security

شرکت Impart Security ابزار Runtime Defense Harness را معرفی کرده است که به عوامل هوش مصنوعی اجازه می‌دهد بدون قرار گرفتن در مسیر مستقیم ترافیک، وصله‌های مجازی را برای آسیب‌پذیری‌های جدید بنویسند و آزمایش کنند. پس از تایید این وصله‌ها توسط مهندسان، موتور Impart آن‌ها را در شبکه اعمال می‌کند.

Malwarebytes Labs

مرورگر Chrome 157 تعداد 213 مسئله امنیتی از جمله 7 نقص بحرانی را برطرف کرد

Chrome 157 fixes 213 security issues, including 7 critical flaws

۱۴۰۵/۰۸/۱۳ · ۵ ساعت پیش آسیب‌پذیری Malwarebytes Labs

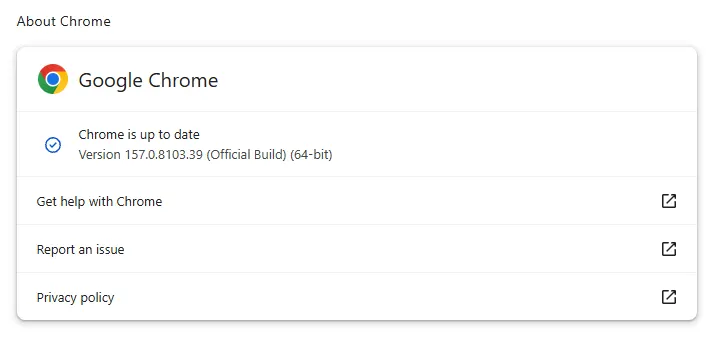
ممکن است مرورگر شما هنوز به صورت خودکار به‌روزرسانی نشده باشد. در اینجا نحوه بررسی نسخه و نصب دستی اصلاحیه آورده شده است.

The Hacker News

هشدار CISA؛ هکرها در جریان به‌روزرسانی WordPress از آسیب‌پذیری هسته آن سوءاستفاده می‌کنند

CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades

۱۴۰۵/۰۸/۱۳ · ۶ ساعت پیش آسیب‌پذیری The Hacker News

آژانس امنیت سایبری آمریکا (CISA) آسیب‌پذیری بحرانی در هسته WordPress را به فهرست Known Exploited Vulnerabilities اضافه کرد. این نقص TOCTOU است که به مهاجمان غیرمستند اجازه می‌دهد در حین به‌روزرسانی کد دلخواه اجرا کنند. در ۲۱ ساعت اول پس از افشا بیش از ۱۸٬۵۰۰ درخواست به مسیر "setup-config.php" ثبت شد و در ۲۴ ساعت اخیر ۱۲٬۶۳۲ حمله مسدود شد. سازمان‌های فدرال تا ۶ نوامبر ۲۰۲۶ فرصت دارند تا این نقص را برطرف کنند.

پوشش در رسانه‌های دیگر: Security Affairs
BleepingComputer

هشدار SonicWall درباره آسیب‌پذیری‌های اصلاح‌نشده در نرم‌افزار منسوخ‌شده GMS

SonicWall warns of unpatched flaws in end-of-life GMS software

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش آسیب‌پذیری BleepingComputer

شرکت SonicWall به مشتریان خود درباره دو آسیب‌پذیری امنیتی که سیستم‌های مدیریت جهانی (GMS) منسوخ‌شده را تحت تأثیر قرار می‌دهند و اصلاح نخواهند شد، هشدار داد.

BleepingComputer

استفاده هکرها از اکسپلویت‌های n-day در حملات بدون کلیک علیه iOS و اندروید

Hackers use n-day exploits in zero-click attacks on iOS, Android devices

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش آسیب‌پذیری BleepingComputer

یک حمله گسترده از نوع watering hole که به هکرهای روسی نسبت داده شده، کاربران iOS و اندروید را هنگام بازدید از وب‌سایت‌های آلوده یا جعلی هدف قرار می‌دهد.