The Hacker News
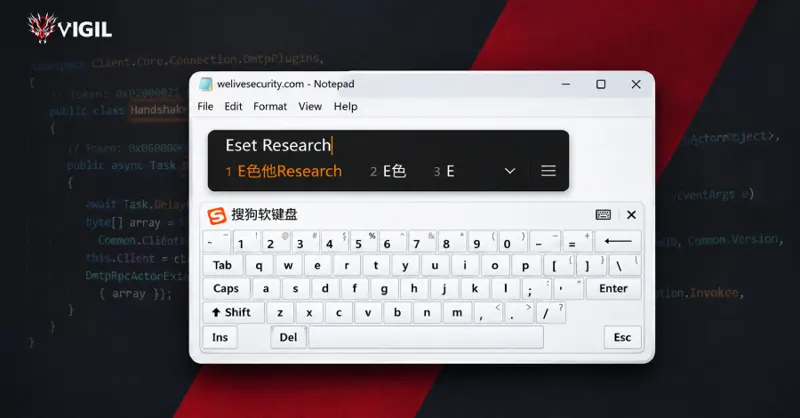
هکرهای وابسته به چین درخواستهای DNS نرمافزار Sogou Input Method را برای استقرار بدافزار DarkVigil ربودند
China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor
۱۴۰۵/۰۸/۱۳ · ۱ ساعت پیش
بدافزار
The Hacker News
یک گروه تهدید سایبری وابسته به چین به نام SlippyNunchucks شناسایی شده که با سوءاستفاده از ارتباطات HTTP ناامن در نسخههای ویندوز Sogou Input Method، حملات ربایش DNS را برای استقرار بدافزار DarkVigil انجام داده است. این کمپین نظارتی از تاریخ اول جولای 2026 سازمانها را هدف قرار داده است.