اخبار امنیتی

Security Affairs

اف‌بی‌آی کره شمالی را مسئول سرقت ۶ میلیارد دلاری رمزارز از بایننس دانست

FBI Blames North Korea for $6 Billion Binance Crypto Theft

۱۴۰۵/۰۸/۱۰ · ۴ روز پیش قانون و پلیس Security Affairs

پلیس فدرال آمریکا (FBI) کره شمالی را عامل سرقت بیش از ۶ میلیارد دلار دارایی مجازی از صرافی بایننس در تاریخ ۲۹ اکتبر 2026 یا پیرامون آن معرفی کرد و از شرکت‌های رمزارزی خواست تراکنش‌های مرتبط با این وجوه مسروقه را مسدود کنند.
دیجیاتو

پشت‌پرده هک بایننس؛ بزرگ‌ترین سرقت تاریخ کریپتو چطور رقم خورد؟

پشت‌پرده هک بایننس؛ بزرگ‌ترین سرقت تاریخ کریپتو چطور رقم خورد؟

۱۴۰۵/۰۸/۱۰ · ۴ روز پیش امنیت سایبری دیجیاتو

در پشت پرده هک صرافی بزرگ بایننس چه گذشت و هکرها چگونه موفق شدند بزرگ‌ترین سرقت تاریخ رمزارزها را رقم بزنند؟

دیجیاتو

ولت «فور» چه چیزی را عوض کرده است؟ نگاهی به مشکلات نسل قدیم کیف‌پول‌های غیرحضانتی

ولت «فور» چه چیزی را عوض کرده است؟ نگاهی به مشکلات نسل قدیم کیف‌پول‌های غیرحضانتی

۱۴۰۵/۰۸/۱۰ · ۴ روز پیش امنیت سایبری دیجیاتو

بررسی اینکه چرا کاربران از صرافی‌ها به سمت ولت‌های شخصی حرکت می‌کنند و مشکلات نسل قدیمی کیف‌پول‌ها چیست.

Tom's Hardware

وکلا در برزیل به دلیل تلاش برای دستکاری هوش مصنوعی دادگاه با تزریق پرامپت جریمه شدند

Brazilian lawyers busted for attempting to manipulate court's AI with prompt injection hidden in filing — court's AI flags hidden text that demanded superficial legal scrutiny, lawyers fined $16,000

۱۴۰۵/۰۸/۱۰ · ۴ روز پیش هوش مصنوعی Tom's Hardware

هوش مصنوعی دادگاه متن پنهانی را که خواستار بررسی سطحی حقوقی بود شناسایی کرد و این وکلا ۱۶۰۰۰ دلار جریمه شدند.

Tom's Hardware

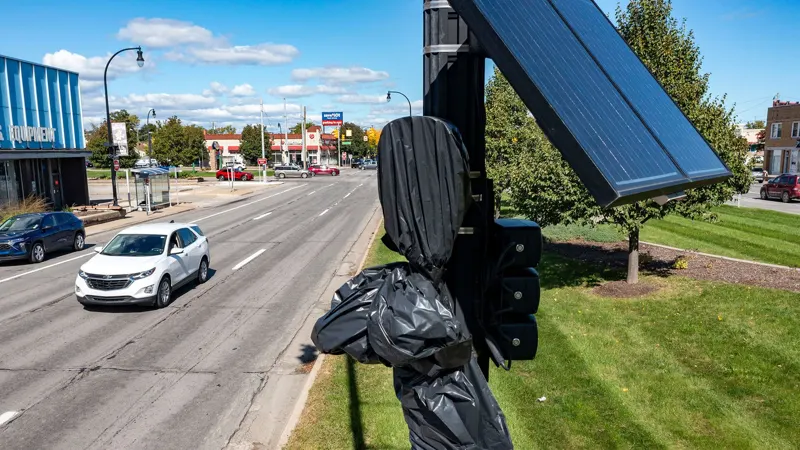
رئیس پلیس دوربین‌های شرکت Flock را پس از بی‌توجهی به لغو قرارداد از برق جدا کرد

Police Chief physically unplugs Flock cameras after the company ignores contract cancellation — city takes matters into its own hands amid privacy controversies

۱۴۰۵/۰۸/۱۰ · ۴ روز پیش امنیت سایبری Tom's Hardware

شورای شهر Plymouth پس از پاسخ ندادن شرکت Flock به مطالبات، چاره‌ای جز قطع فیزیکی دوربین‌ها نداشت.

Tom's Hardware

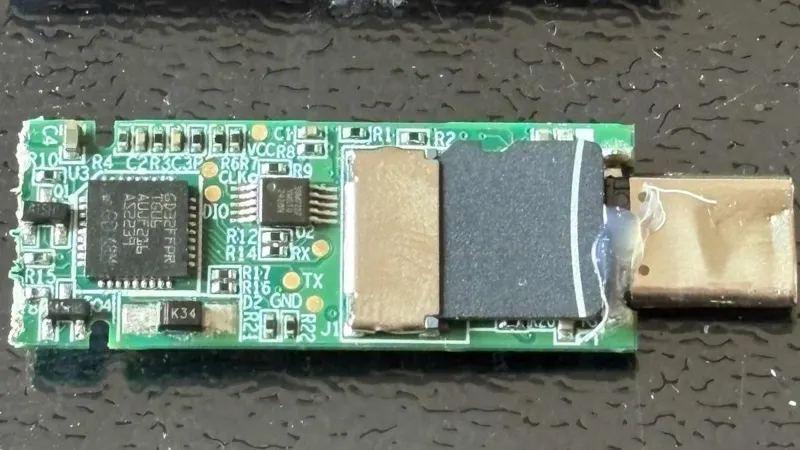
افشای ضعف‌های امنیتی در درایوهای USB؛ از دروغ Lenovo تا کلیدهای هاردکد شده در محصولات «امن»

Lenovo's 'encrypted' fingerprint USB drive is just an unencrypted SD card in a fancy case — AI-assisted follow-up finds a backdoor and hardcoded keys in other ‘secure’ USB products

۱۴۰۵/۰۸/۱۰ · ۴ روز پیش بدافزار Tom's Hardware

تحقیقات نشان می‌دهد درایو اثر انگشت Lenovo ThinkPlus FU100 که با ادعای رمزگذاری AES-256 فروخته می‌شد، در واقع فاقد امنیت است. FU100 فقط یک کارت SD در یک کیس شیک است و داده‌ها رمزگذاری نشده‌اند؛ همچنین در SSD خارجی TSD303 رمز عبور به‌صورت متن ساده ارسال می‌شود. بررسی‌های بیشتر با کمک هوش مصنوعی نشان داد سایر محصولات امنیتی نیز با مشکلات مشابهی دست‌به‌گریبان‌اند. ابزار Netac شامل کلید ثابت بود که توسط Codex کشف شد و کدکس توانست رمز داخلی KakaSoft را در ۲۶ دقیقه بازسازی کند؛ محصولات Nexcopy نیز از کلیدهای هاردکد شده استفاده می‌کنند.

BleepingComputer

Alpine Linux سرور GitLab خود را پس از تلاش برای حمله RCE بازسازی کرد

Alpine Linux rebuilds GitLab after attempted RCE attack

۱۴۰۵/۰۸/۱۰ · ۴ روز پیش آسیب‌پذیری BleepingComputer

تیم Alpine Linux پس از شناسایی تلاش هکرها برای سوءاستفاده از آسیب‌پذیری CVE-2026-97229، سرور GitLab خود را بازسازی کرد و تمام رمزهای عبور را ریست کرد. این آسیب‌پذیری که یک overflow عددی در کامپایلر عبارات منظم Onigmo در Ruby است، می‌توانست کد دلخواه اجرا کند. با اینکه Alpine هیچ مدرکی از اجرای موفق کد توسط مهاجمان نیافت، تصویر alpinelinux/gitlab:19.3.6 حاوی رفع آن منتشر شد.