اخبار امنیتی

SecurityWeek

رفع دو آسیب‌پذیری روز صفر دیگر توسط Ivanti که در حملات زنجیره‌ای Connect Secure سوءاستفاده شده بودند

Ivanti Patches Two More Zero-Days Exploited in Connect Secure Attack Chain

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش آسیب‌پذیری SecurityWeek

آژانس CISA پس از سوءاستفاده از نقص‌های VPN شرکت Ivanti در حملات روز صفر، شناسه‌های CVE-2026-111357 و CVE-2026-118527 را به کاتالوگ KEV خود اضافه کرد.

پوشش در رسانه‌های دیگر: BleepingComputer
BleepingComputer

بیش از ۱۰۰۰ سرور GitLab همچنان در برابر حملات RCE آسیب‌پذیرند

Over 1,000 GitLab servers vulnerable to ongoing RCE attacks

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش آسیب‌پذیری BleepingComputer

بیش از ۱۰۰۰ سرور GitLab که در اینترنت قابل دسترسی هستند، هنوز برای آسیب‌پذیری با شدت بحرانی CVE-2026-97229 که به‌صورت فعال توسط مهاجمان برای اجرای کد از راه دور (RCE) استفاده می‌شود، به‌روزرسانی نشده‌اند. این نقص ناشی از overflow عددی در Compiler عبارات منظم CI/CD است. GitLab در ۱۲ اکتبر نسخه‌های ۱۹٫۴٫۲، ۱۹٫۳٫۵ و ۱۹٫۲٫۸ CE/EE را با پچ‌های امنیتی منتشر کرد. CISA این آسیب‌پذیری را در فهرست Known Exploited Vulnerabilities (KEV) قرار داد و از نهادهای فدرالی خواست تا پیش از پایان مهلت تعیین‌شده، سرورهای خود را ایمن کنند.

Help Net Security

ارائه نسخه متن‌باز Super-Agent توسط DeepSeek؛ یک ایجنت برنامه‌نویسی برای نظارت بر چت‌های تیمی

DeepSeek open-sources Super-Agent, a coding agent that watches team chats for work

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری Help Net Security

شرکت Deepseek نمونه اولیه پژوهشی dsh-superagent را منتشر کرد، یک ایجنت کدنویسی که کارهای مخزن GitHub شما را انجام می‌دهد. این ایجنت زمانی که کاربر مجاز درخواست کند یا بر اساس قوانین تیم فعال می‌شود.

دیجیاتو

ارسال پیام‌های هشدار جعلی درباره تشعشع و حمله اتمی به شهروندان اوکراین و روسیه توسط هکرها

هکرها به شهروندان اوکراین و روسیه پیام هشدار جعلی درباره تشعشع و حمله اتمی فرستادند

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری دیجیاتو

ابتدا اوکراین از هک سامانه‌های خود خبر داد و پس از آن، روسیه نیز گزارشی درباره حمله مشابهی برای ارسال هشدار دروغین به شهروندانش منتشر کرد.

Help Net Security

ده خط اول یک خط‌مشی فرمان برای عامل‌های کدنویسی هوش مصنوعی

The first ten lines of a command policy for AI coding agents

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش هوش مصنوعی Help Net Security

وینای تاکر، مدیر ارشد فناوری شرکت KloudStax، توضیح می‌دهد که چگونه باید هویت، اعتبارنامه‌ها و محدودیت‌های شبکه را برای عامل‌های هوش مصنوعی تنظیم کرد. او بحث می‌کند که این عامل‌ها باید تحت هویت خود اجرا شوند و پراکسی‌های اعتبارنامه در کجا دچار اشتباه می‌شوند.

BleepingComputer

شرکت Synology درباره حملات باج‌افزاری C3RB3R علیه دستگاه‌های NAS هشدار داد

Synology warns of C3RB3R ransomware attacks targeting NAS devices

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش باج‌افزار BleepingComputer

شرکت تایوانی سازنده تجهیزات ذخیره‌سازی متصل به شبکه Synology به مشتریان خود هشدار داد به دلیل افزایش حملات باج‌افزاری C3RB3r، دستگاه‌های خود را فورا به‌روزرسانی کنند.

دیجیاتو

هکرها در چند کشور با نفوذ به بیلبوردها روی آن‌ها محتوای بزرگسالانه نمایش دادند

هکرها در چند کشور با نفوذ به بیلبوردها روی آن‌ها محتوای بزرگسالانه نمایش دادند

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری دیجیاتو

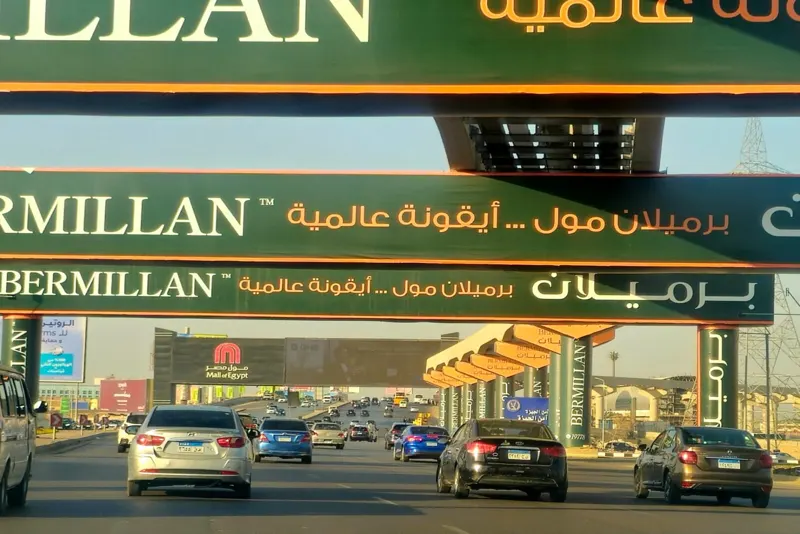
این بیلبوردها در مصر، مالزی و برزیل قرار داشتند و گزارش‌هایی از نفوذ در عراق و چین نیز منتشر شده است.

Help Net Security

ابزار Byoky یک کیف پول متن‌باز برای کلیدهای API هوش مصنوعی است

Byoky: Open-source wallet for AI API keys

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش هوش مصنوعی Help Net Security

ابزار Byoky یک کیف پول متن‌باز برای کلیدهای API هوش مصنوعی است که به عنوان افزونه کروم و فایرفاکس و همچنین اپلیکیشن‌های iOS و اندروید ارائه شده است. کاربران کلیدهای خود برای OpenAI، Anthropic، Google Gemini و سایر ارائه‌دهندگان را به صورت رمزگذاری‌شده روی دستگاه خود ذخیره می‌کنند.

Help Net Security

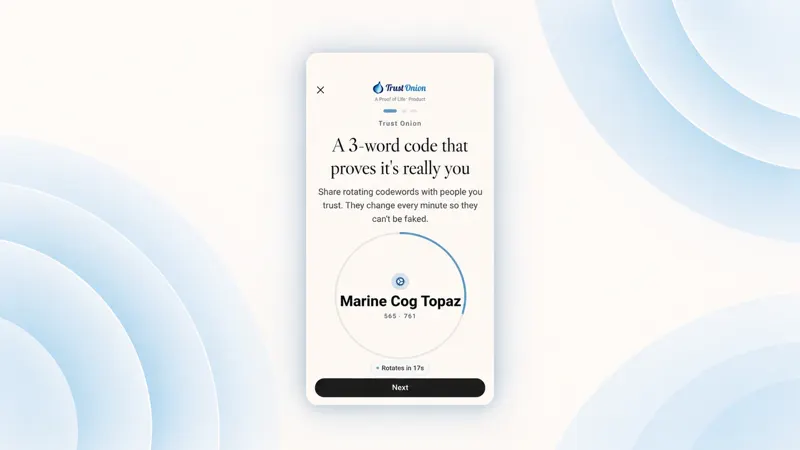
معرفی ابزار Trust Onion برای تایید هویت تماس‌گیرندگان با کدهای رمز چرخان

Product showcase: Trust Onion uses rotating codewords to verify callers

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری Help Net Security

برنامه Trust Onion یک اپلیکیشن رایگان برای macOS، iOS و Android است که سه کلمه رمز چرخان، سلفی‌های امضا شده و امکان بررسی پیام‌ها را برای گروه‌های مورد اعتماد فراهم می‌کند. این ابزار به کاربران کمک می‌کند تا هنگام دریافت تماس یا پیام، هویت طرف مقابل را به سادگی تایید کنند.

دیجیاتو

کاربران بایننس ۳.۶ میلیارد دلار از دارایی‌های خود را از این صرافی خارج کردند

کاربران بایننس ۳.۶ میلیارد دلار از دارایی‌های خود را از این صرافی خارج کردند

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری دیجیاتو

مبلغ ۳.۶ میلیارد دلار دارایی از صرافی بایننس خارج شده است، اما این رقم تنها دو درصد از کل سرمایه تحت مدیریت این پلتفرم را تشکیل می‌دهد.

Help Net Security

استفاده OGRE باج‌افزاری Aur0ra از ایجنت‌های هوش مصنوعی برای نفوذ به شبکه‌ها

Ransomware gang talked AI agents into doing much of its dirty work

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش باج‌افزار Help Net Security

گروه باج‌افزار Aur0ra که توسط Sophos به عنوان GOLD OGRE شناخته می‌شود، برای جستجو در شبکه‌های قربانی، جمع‌آوری اطلاعات ورود و دستیابی به دسترسی مدیر دامنه، از ایجنت‌های هوش مصنوعی بهره می‌برد. این عوامل با استفاده از مدل‌های Cursor، Anthropic، xAI و Moonshot و حتی Claude 4.5-Sonnet به‌صورت نیمه‌خودکار به کار گرفته شد تا شبکه را نقشه‌برداری، رمزهای عبور را در اشتراک‌ها و نسخه‌های پشتیبان جستجو و حرکت جانبی انجام دهند؛ با این حال، مرحلهٔ نهایی نفوذ و انتشار باج‌افزار همچنان تحت کنترل انسانی باقی می‌ماند.

The Register

گوگل اعلام کرد تبلیغ‌کنندگان آسیایی به دلیل تغییرات گمرکی اروپا هزینه کمتری می‌کنند

Google says Asian advertisers spending less due to Europe's customs changes

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری The Register

همچنین مواردی چون نقص پدال ترمز در خودروهای ساخت Huawei و معرفی کره شمالی به عنوان منبع هک بایننس گزارش شده است.