اخبار امنیتی

Tom's Hardware

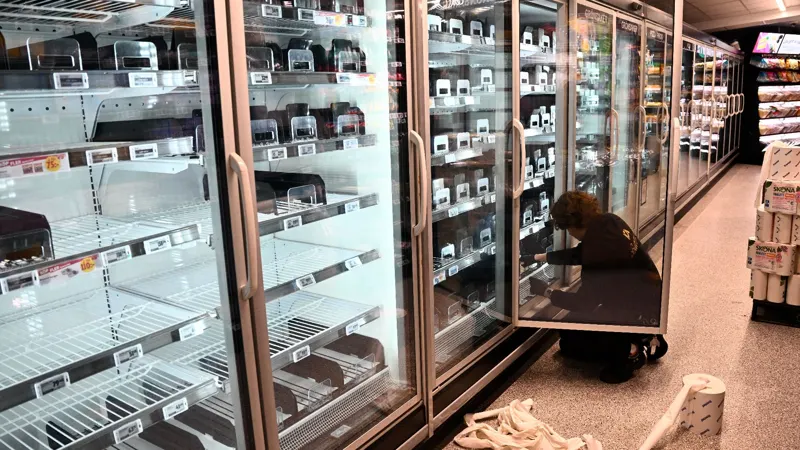
یخچال‌های سوپرمارکت‌ها در اروپا هدف دومین حمله سایبری مخرب قرار گرفتند

Supermarket freezers across Europe struck in second crippling cyberattack — hackers raise temperatures to 50 degrees Celsius in Belgium and Sweden, destroying food stocks

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری Tom's Hardware

هکرها با افزایش دمای یخچال‌ها تا ۵۰ درجه سانتی‌گراد در بلژیک و سوئد، موجب نابودی ذخایر مواد غذایی شدند.
SecurityWeek

شرکت Chainalysis از وقوع نشت داده به دنبال یک حمله سایبری مبتنی بر هوش مصنوعی خبر داد

Chainalysis Discloses Data Breach Following AI-Driven Cyberattack

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش نشت داده SecurityWeek

مهاجمان با استفاده از تکنیک‌های تهاجمی هوش مصنوعی توانستند به سیستم‌ها و ابزارهای داخلی این شرکت دسترسی پیدا کنند.

Security Affairs

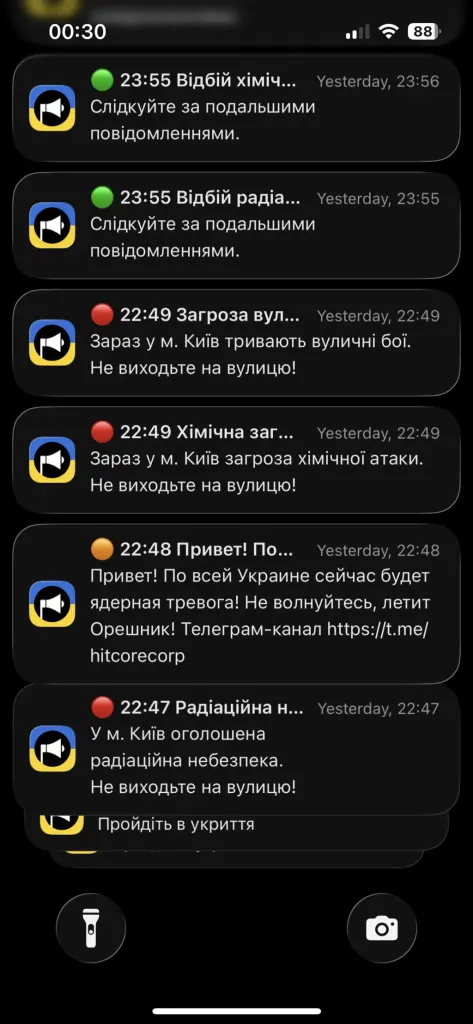
ارسال هشدارهای دروغین تهدید هسته‌ای توسط هکرها برای شهروندان اوکراینی و روسی

Hackers Send Fake Nuclear Threat Alerts to Ukrainian and Russian Citizens

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری Security Affairs

هکرها با نفوذ به برنامه‌های هشدار اضطراب در اوکراین و روسیه، پیام‌های دروغینی درباره حملات هوایی و تهدیدات هسته‌ای ارسال کردند که نگرانی‌هایی را درباره امنیت عمومی ایجاد کرد.

Help Net Security

اف‌بی‌آی سرقت ۶.۳ میلیارد دلاری ارز دیجیتال از Binance را به کره شمالی نسبت داد

FBI pins $6.3 billion Binance crypto heist on North Korea while scammers circle anxious users

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش فیشینگ و کلاهبرداری Help Net Security

اف‌بی‌آی تأیید کرد که کره شمالی مسئول سرقت بیش از ۶ میلیارد دلار دارایی مجازی از صرافی ارز دیجیتال Binance در تاریخ ۲۹ اکتبر ۲۰۲۶ بوده است.

Wired

صدها اپلیکیشن معمولی هوش مصنوعی ویژگی‌های دیپ‌فیک جنسی را پنهان کرده‌اند

Hundreds of Mundane AI Apps Are Hiding Sexually Abusive Deepfake Features

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش هوش مصنوعی Wired

نشریه WIRED حدود ۴۰۰ اپلیکیشن و وب‌سایت مرتبط با توسعه‌دهندگان چینی را کشف کرده که در ظاهر ابزارهای عادی هوش مصنوعی هستند اما دارای ویژگی‌های مخفی برای تولید تصاویر و ویدیوهای خشونت‌آمیز هستند.

WeLiveSecurity

هنگامی که سردرگمی حاکم است، فروشندگان معتمد باید مشتریان کوچک و متوسط خود را راهنمایی کنند

When confusion reigns, trusted vendors must guide their SMB customers

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری WeLiveSecurity

شرکت‌های کوچک و متوسط برای بهینه‌سازی سرمایه‌گذاری‌های خود به راه‌اندازی هدایت‌شده و محافظت نظارت‌شده نیاز دارند.

SecurityWeek

بازگرداندن ۳.۹ میلیون دلار به معامله‌گران توسط Polymarket پس از ربایش DNS در DebugBear

Polymarket Returns $3.9 Million to Traders as DebugBear Cites DNS Hijack

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری SecurityWeek

شرکت DebugBear اعلام کرد رکوردهای DNS آن از طریق ثبت‌کننده دامنه هک شده و بررسی‌های اولیه نشان می‌دهد که فقط یک مشتری هدف قرار گرفته است.

BleepingComputer

اختلال هکرها در سیستم‌های برودتی سوپرمارکت‌های اروپایی

Hackers disrupt refrigeration systems at European supermarkets

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری BleepingComputer

یک سایبراتک روی سیستم‌های سرمایشی باعث اختلال در فروشگاه‌های چندین زنجیره سوپرمارکتی در کشورهای مختلف اروپایی شد، زیرا هکرها تنظیمات دمای فریزرهای این مراکز را از راه دور تغییر دادند.

BleepingComputer

مایکروسافت مشکل Smart App Control را که در به‌روزرسانی اکتبر ویندوز ایجاد شده بود برطرف کرد

Microsoft fixes Smart App Control broken by October Windows update

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش آسیب‌پذیری BleepingComputer

مایکروسافت مشکل شناخته‌شده‌ای را که مانع فعال‌سازی ویژگی امنیتی Smart App Control پس از نصب به‌روزرسانی امنیتی KB5127648 ویندوز ۱۱ در اکتبر 2026 شده بود، حل کرد.

SecurityWeek

شناسایی بیش از ۶۰۰ آدرس مرتبط با سرقت Binance توسط کره شمالی توسط اف‌بی‌آی

FBI Flags Over 600 Addresses Tied to North Korea’s Binance Heist

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش قانون و پلیس SecurityWeek

اف‌بی‌آی به‌طور رسمی هک ۶ میلیارد دلاری Binance را به گروه TraderTraitor کره شمالی نسبت داد، در حالی که مهاجمان در حال پولشویی رمزارزهای مسروقه هستند.

Security Affairs

تحقیق Chainalysis درباره حادثه امنیتی شامل تکنیک‌های حمله مبتنی بر هوش مصنوعی

Chainalysis Investigates Security Incident Involving AI-Driven Attack Techniques

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش هوش مصنوعی Security Affairs

شرکت Chainalysis هدف یک حادثه سایبری قرار گرفت که طی آن نام، ایمیل و شناسه‌های کاربری مشتریان افشا شد، اما داده‌های تحقیقاتی و رمزهای عبور در امنیت ماندند. مهاجمان به ابزارهای داخلی این شرکت دسترسی پیدا کرده و برخی داده‌های غیرحساس مشتریان را سرقت کردند.

SecurityWeek

رفع دو آسیب‌پذیری روز صفر دیگر توسط Ivanti که در حملات زنجیره‌ای Connect Secure سوءاستفاده شده بودند

Ivanti Patches Two More Zero-Days Exploited in Connect Secure Attack Chain

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش آسیب‌پذیری SecurityWeek

آژانس CISA پس از سوءاستفاده از نقص‌های VPN شرکت Ivanti در حملات روز صفر، شناسه‌های CVE-2026-111357 و CVE-2026-118527 را به کاتالوگ KEV خود اضافه کرد.