سوءاستفاده هوش مصنوعی از حفرههای قانونی
AIs Hacking the Law
نویسنده کتاب A Hacker’s Mind توضیح میدهد که چگونه هوش مصنوعی میتواند با شناسایی آسیبپذیریها در متون قانونی، همانند سیستمهای کامپیوتری، از نظام حقوقی سوءاستفاده کند.
AIs Hacking the Law
نویسنده کتاب A Hacker’s Mind توضیح میدهد که چگونه هوش مصنوعی میتواند با شناسایی آسیبپذیریها در متون قانونی، همانند سیستمهای کامپیوتری، از نظام حقوقی سوءاستفاده کند.
NCSC Chief Warns of Imminent AI Ransomware Threat to UK Critical Infrastructure
رئیس امنیت سایبری بریتانیا هشدار داده است که تا سال 2028 احتمال استفاده از بدافزارهای مجهز به هوش مصنوعی در حملات باجافزاری علیه زیرساختهای حیاتی این کشور بسیار بالا است.
Revolve card breach: 1.5 million people may be affected
شرکت Revolve اعلام کرد که جزئیات کارتهای بانکی ذخیرهشده مشتریان به سرقت رفته است و طبق اسناد ارائهشده در تگزاس، ممکن است ۱.۵ میلیون نفر در این حادثه آسیب دیده باشند.
Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command Backdoors
آسیبپذیری CVE-2026-58115 با امتیاز CVSS 10.0 در دستگاههای Siemens SIMATIC IoT2050 Advanced مجهز به Node-RED کشف شد که به مهاجمان اجازه میدهد از طریق نقص احراز هویت در رابط HTTP Node-RED و بدون نیاز به احراز هویت، دستورات دلخواه را با بالاترین سطح دسترسی اجرا کنند. رفع مشکل در نسخه 4.3.4.1 یا بعد انجام شده است. پیش از اعمال این بهروزرسانی، مهاجمان با بارگذاری جریانهای مخرب و استفاده از اسکریپتهای wget/curl، بدافزارهای AMD64 را از سرورهای 85.215.73.250 و 45.194.90.57 دریافت کرده و آنها را بهصورت فایلهای مخفی مانند `/dev/shm/.b` یا `/tmp/.kworker` ذخیره و اجرا میکردند.
Attackers Target Unpatched CryptoPayment Gateway Flaw That Can Expose Wallet Credentials
هکرها در حال بهرهبرداری از یک آسیبپذیری بحرانی (CVE-2026-81648) در افزونه CryptoPayment Gateway برای WordPress هستند که به کاربران ناشناس اجازه حذف فایلهای دلخواه سرور و استخراج اطلاعات ذخیرهشدهٔ کیف پول را میدهد. این flaw در نسخههای 1.2.1 تا 1.2.2 وجود دارد، هنوز رفع نشده و افزونه از فهرست افزونههای WordPress حذف شده است؛ بنابراین صاحبسایتها باید افزونه را حذف، کلیدهای کیف پول را بازگردانی و تغییرات مشکوک را بررسی کنند.
Harvard University data breach exposed info of 851,000 accounts
هکرها در نوامبر ۲۰۲۵ به سامانههای Alumni Affairs و Development دانشگاه هاروارد نفوذ کردند و اطلاعات بیش از ۸۵۱٬۰۰۰ ایمیل منحصربهفرد شامل نام، تاریخ تولد، شماره تلفن و آدرسهای فیزیکی را بهدست آوردند. این دادهها شامل دانشجویان، فارغالتحصیلان، اهداکنندگان، کارکنان و اعضای هیئت علمی بود. دلیل اصلی این رخنه ادعای گروه باجگیری ShinyHunters بود که پس از رد درخواست باج، یک آرشیو ۱٫۱ گیگابایتی از اسناد را در وبسایت تاریک خود منتشر کرد؛ دانشگاه اعلام کرد که سیستمهای نفوذی هیچ شمارهتأمیناجتماعی، رمز عبور یا اطلاعات کارت پرداختی ذخیره نکرده بودند.
LLMJacking is Costing Some Businesses Up to $1m, Warns Google
واحد Mandiant گوگل نسبت به خسارات مالی ناشی از سرقت دسترسی به مدلهای زبانی بزرگ که با نام LLMJacking شناخته میشود و میتواند تا یک میلیون دلار برای شرکتها هزینه داشته باشد، هشدار داد.
Gorbag APT group hits Ukrainian courts and city councils with self-deleting malware
شرکت ESET اعلام کرد گروه روسی Gorbag از فوریه 2025 با استفاده از فیشینگ و بدافزارهای سرقت اطلاعات که پس از اتمام کار خود را پاک میکنند، به دادگاهها و شوراهای شهری اوکراین حمله کرده است.
Inside XCPE, the botnet that turned 1.3M set-top boxes into proxy servers
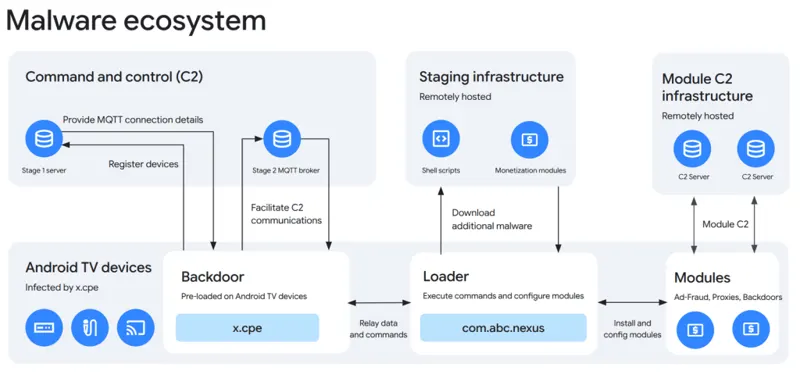
گوگل موفق به انهدام شبکه باتنتی شد که توسط شرکت Videostrong برای کلاهبرداری تبلیغاتی و سوءاستفاده از پروکسی ایجاد شده بود و بیش از ۱.۳ میلیون دستگاه را آلوده کرده بود.
Gorbag: Orcs at the border harvesting intelligence from Ukraine
محققان ESET گروهی وابسته به روسیه به نام Gorbag را شناسایی کردهاند که با استفاده از ابزارهای ساده سرقت اطلاعات، دادههای سازمانهای اوکراینی در نزدیکی خط مقدم جبهه را جمعآوری میکند.
UK Cyber Chief Says the UK Will Face AI Cyberattacks on Critical Infrastructure by 2028
مقامات بریتانیا هشدار دادند که به دلیل افزایش استفاده مجرمان و دولتهایی نظیر چین و روسیه از هوش مصنوعی، زیرساختهای حیاتی این کشور تا سال 2028 با حملات سایبری هوشمند مواجه خواهند شد.
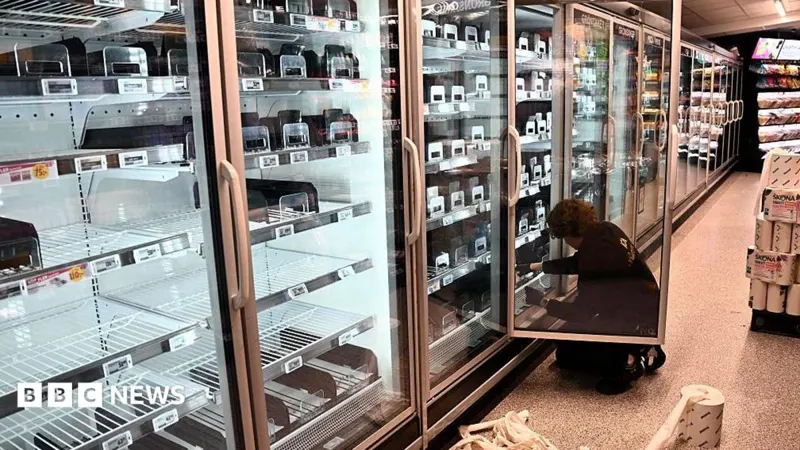
UK also affected by supermarket fridge hacks, cyber chief says
رئیس امنیت سایبری بریتانیا اعلام کرد که علاوه بر کشورهای ایرلند، سوئد و بلژیک، برخی یخچالهای فروشگاهی در بریتانیا نیز هدف حمله قرار گرفته و دمای آنها به صورت غیرمجاز افزایش یافته است.
Stolen AI access leaves companies with cloud bills of up to $1 million
محققان Google Threat Intelligence Group و Mandiant دریافتند که مجرمان با نفوذ به حسابهای ابری شرکتها، از دسترسیهای سرقتشده برای اجرای مدلهای هوش مصنوعی با هزینه قربانی استفاده میکنند که در برخی موارد هزینههای روزانه را به بیش از ۱۰۰,۰۰۰ دلار میرساند.
Police and Tech Firms Team Up to Dismantle XCPE Botnet
گوگل و شرکای آن موفق شدند باتنت XCPE را که به شرکت چینی تولیدکننده دستگاههای الکترونیکی Videostrong نسبت داده شده بود، از کار بیندازند.
Google Dismantles XCPE Botnet of 1.3 Million Android Devices
این باتنت توسط شرکت تولیدکننده تجهیزات اصلی اندروید یعنی Videostrong Technology با هدف کسب سود مالی ایجاد و هدایت میشد.