اخبار امنیتی

Dark Reading

استفاده از حلقه‌های مشابه هوش مصنوعی توسط وابسته 3AM در حمله به مدارس اروپایی

3AM Affiliate Embraces AI-Like Loops in European School Attack

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش هوش مصنوعی Dark Reading

شواهد نشان می‌دهد که در جریان نفوذ این گروه باج‌افزاری، احتمالاً یک مدل هوش مصنوعی دستورات را تولید و اصلاح کرده است، هرچند محققان هنوز ادعای اتوماسیون کامل را تأیید نکرده‌اند.

Help Net Security

سرویس جدید Assured برای شناسایی تهدیدات در نسخه‌های پشتیبان

Assured helps recovery teams find clean backups after ransomware attacks

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش باج‌افزار Help Net Security

شرکت Assured Data Protection سرویس CleanRoom SCAN را برای اسکن مستقل داده‌های پشتیبان و شناسایی بدافزارهای پنهان پیش از بازیابی اطلاعات معرفی کرد. این اقدام به سازمان‌ها کمک می‌کند تا ریسک آلودگی مجدد محیط‌های عملیاتی پس از حملات باج‌افزاری را کاهش دهند.

Infosecurity Magazine

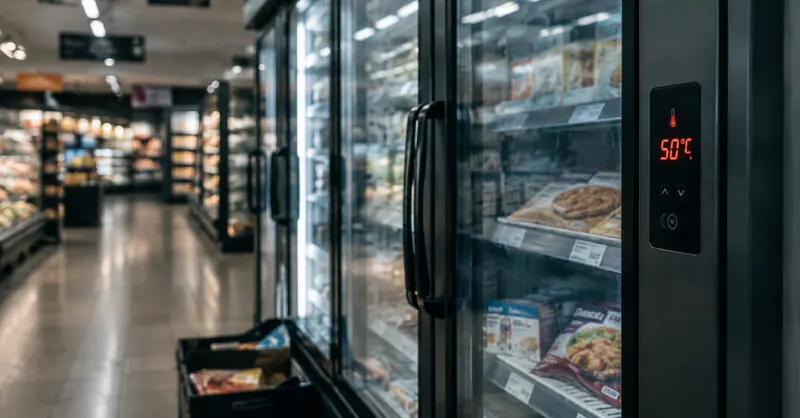
حمله سایبری به سیستم‌های سرمایشی فروشگاه‌های زنجیره‌ای در اروپا

Cyber-Attack on Refrigeration Systems Hits Supermarkets Across Europe

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش امنیت سایبری Infosecurity Magazine

گزارش‌ها حاکی از آن است که در پی یک حمله سایبری، دمای یخچال‌های فروشگاه‌های زنجیره‌ای در اروپا تغییر کرده است. این حادثه مشابه حمله‌ای است که ماه گذشته خرده‌فروشان فرانسوی را هدف قرار داده بود.

BleepingComputer

توقیف بیش از ۱۰۰ سرور در عملیات پلیس علیه کلاهبرداری‌های سرمایه‌گذاری

Police seizes over 100 servers in investment scam crackdown

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش فیشینگ و کلاهبرداری BleepingComputer

پلیس اروپا در یک عملیات مشترک، هفت مظنون را دستگیر و بیش از ۱۰۰ سرور مرتبط با یک شرکت مشکوک به ارائه وب‌سایت‌های معاملاتی جعلی به گروه‌های تبهکار را توقیف کرد.

The Hacker News

حملات باج‌افزاری به دستگاه‌های Synology NAS با سوءاستفاده از یک آسیب‌پذیری قدیمی

Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش باج‌افزار The Hacker News

شرکت Synology از کاربران خواست تا نرم‌افزار DiskStation Manager (DSM) خود را به‌روزرسانی کنند، زیرا مهاجمان در حال سوءاستفاده از یک آسیب‌پذیری اصلاح‌شده در دسامبر ۲۰۲۴ برای رمزگذاری داده‌ها و اخاذی هستند.

Help Net Security

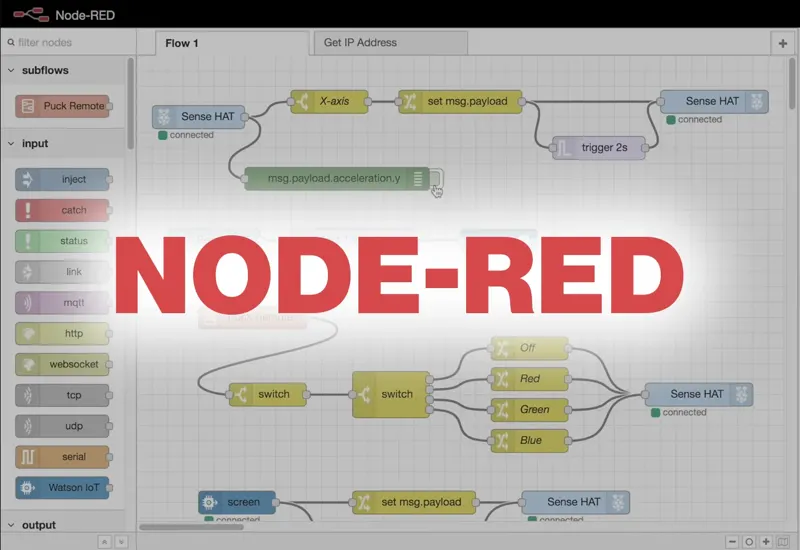
حمله‌گران با آسیب‌پذیری بحرانی Node-RED (CVE-2026-58115) ربات لینوکس و backdoor نصب کردند

Attackers exploit critical Node-RED flaw to deploy Linux bot and backdoors (CVE-2026-58115)

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Help Net Security

حمله‌گران از یک flaw احراز هویت (CVE-2026-58115) در ابزار برنامه‌نویسی Node-RED استفاده کردند تا ربات لینوکس و backdoorها را بر روی سرورهای بدون محافظت مستقر کنند. این flaw در محصولات صنعتی نظیر Siemens SIMATIC IoT2050 Advanced وجود دارد و توسط Siemens با نمره CVSS 10.0 اعلام شد. در October 2026 یک canary حمله را شناسایی کرد؛ درخواست شامل یک flow کامل بود که یک فایل باینری به نام bot-linux-amd64 را از سرور مهاجم دانلود، مخفی کرد و در پس‌زمینه اجرا می‌کرد. حمله از یک IP در شبکه مایکروسافت (موقعیت برزیل) انجام شد و در طی چند روز ۱۶ بار تکرار شد و به ۸ CVE دیگر نیز هدف شد.

The Hacker News

موج جدید حملات سایبری به سیستم‌های سرمایشی فروشگاه‌های اروپایی

New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش امنیت سایبری The Hacker News

مهاجمان با تغییر از راه دور تنظیمات کنترلرهای سرمایشی در فروشگاه‌های بلژیک، سوئد و استونی، باعث گرم شدن یخچال‌ها و فساد مواد غذایی شدند. شرکت دانمارکی Danfoss که سازنده این کنترلرها است، در حال بررسی این حادثه است.

The Register

هشدار بریتانیا نسبت به حملات باج‌افزاری مبتنی بر هوش مصنوعی تا سال ۲۰۲۸

Britain on notice: AI-powered ransomware attacks to arrive by 2028

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش باج‌افزار The Register

آژانس امنیت سایبری بریتانیا هشدار داد که زیرساخت‌های حیاتی هدف اصلی حملات هوش مصنوعی خواهند بود و از مدیران خواست تا از استفاده از فناوری‌های ارزان و ناامن دست بردارند.

Network World

تأخیر بیش از یک ساله در وصله کردن تجهیزات شبکه با وجود افزایش سرعت بهره‌برداری

Network appliances go more than a year without patches as exploits speed up

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Network World

تحقیقات مایکروسافت نشان می‌دهد که میانگین زمان وصله کردن آسیب‌پذیری‌ها در تجهیزات شبکه بیش از یک سال است، در حالی که بهره‌برداری از نقص‌های امنیتی خطرناک تنها چند روز پس از افشای آن‌ها آغاز می‌شود.

Help Net Security

افزایش سرعت و مقیاس حملات سایبری با ایجنت‌های هوش مصنوعی

AI agents scale and speed up Chinese-linked attacks

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش هوش مصنوعی Help Net Security

یک گروه جاسوسی چینی به نام Vapor Panda در ۱۱ روز بیش از ۲۰۰ سازمان را با چارچوب هوش مصنوعی ARTEX هدف قرار داد؛ این چارچوب با یک مدل زبانی بزرگ تصمیم‌گیری می‌کند و دستورات را به ایمپلنت‌های شبکه می‌فرستد. در کمپین دیگری، مهاجمان به مؤسسات آموزشی در آفریقا و آمریکای Latin از ابزار متن‌باز CyberStrikeAI استفاده کردند؛ پس از نصب ایمپلنت، در چند روز حساب‌های مدیر دامنه به‌دست آمد. کارشناسان به‌روزرسانی کلیدها و گواهی‌های SAML و استفاده از EDR را توصیه می‌کنند.

SecurityWeek

به‌روزرسانی امنیتی نوامبر ۲۰۲۶ Android؛ رفع بیش از ۲۰۰ آسیب‌پذیری

Android’s November 2026 Updates Patch Over 200 Vulnerabilities

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری SecurityWeek

گوگل دو بخش به‌روزرسانی امنیتی Android منتشر کرد که بیش از ۲۰۰ نقص را برطرف می‌کند. در پچ 2026-11-01، ۱۱۹ نقص در Android runtime، Framework و System رفع شد؛ مهم‌ترین آن-به‌عنوان CVE-2026-58868 در Framework که می‌تواند به اجرای کد از راه دور منجر شود، معرفی شد. در پچ 2026-11-05، ۹۷ باگ در Kernel، Arm، Imagination Technologies، MediaTek، Unisoc و Qualcomm اصلاح شد؛ بیش از یک دوجین نقص بحرانی شامل مشکلات Bluetooth، pKVM، HID و ماژول‌های مودم MediaTek و یک مؤلفهٔ منبع Qualcomm می‌شود. به‌روزرسانی‌های Android XR و Wear OS نیز برای رفع مشکلات Framework و System منتشر شدند.

BleepingComputer

گوگل پاداش ۲۵۰ هزار دلاری برای شناسایی حفره‌های امنیتی در Cloud VRP تعیین کرد

Google adds new $250,000 Cloud VRP reward for Root-in-Cloud bugs

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری BleepingComputer

گوگل برنامه پاداش آسیب‌پذیری‌های ابری (VRP) خود را با افزودن یک سطح جدید برای شناسایی نقص‌های امنیتی معماری با تأثیر بالا گسترش داده است.

Tom's Hardware

دور زدن محدودیت‌های تجاری توسط قاچاقچیان تراشه‌های هوش مصنوعی برای انتقال HBM به چین

AI chip smugglers exploit trade control loophole to bring banned HBM from South Korea into China — expensive memory chips packaged with cheap, unsanctioned processors to become legal exports

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Tom's Hardware

قاچاقچیان با اتصال تراشه‌های حافظه پیشرفته به پردازنده‌های ارزان‌قیمت، از خلأهای نظارتی گمرک برای واردات غیرقانونی تراشه‌های ممنوعه به چین استفاده می‌کنند.

Malwarebytes Labs

هک بیلبوردهای تبلیغاتی و نمایش محتوای غیراخلاقی توسط گروه Leakers$

Hackers put porn on public billboards and claim it was “far too easy”

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش نشت داده Malwarebytes Labs

گروه هکری Leakers$ با دسترسی به نرم‌افزار مدیریت از راه دور بیلبوردهای تبلیغاتی، از آن‌ها برای نمایش محتوای غیراخلاقی استفاده کردند و مدعی شدند که این نفوذ بسیار آسان بوده است.