اخبار امنیتی

The Hacker News

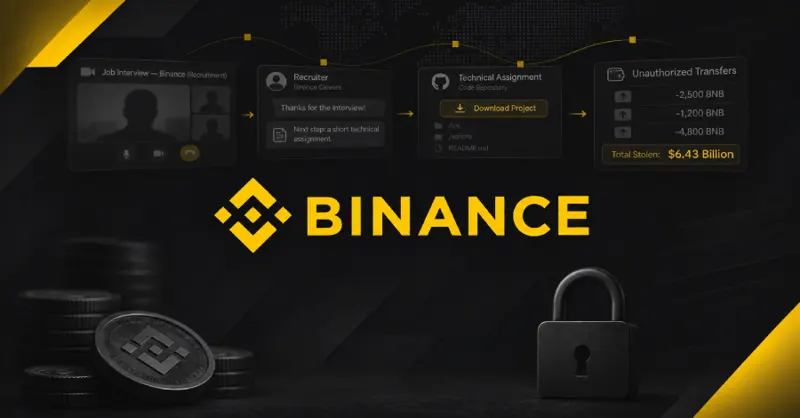
افشای جزئیات سرقت ۶.۴۳ میلیارد دلاری از Binance با استفاده از مصاحبه‌های شغلی جعلی و ابزارهای هوش مصنوعی

Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش هوش مصنوعی The Hacker News

صرافی Binance اعلام کرد که این سرقت بزرگ نتیجه یک کمپین پیچیده چندمرحله‌ای بوده که شامل دستکاری در نصب Homebrew و مهندسی اجتماعی علیه دو مهندس این شرکت است.

پوشش در رسانه‌های دیگر: Security Affairs
MacRumors

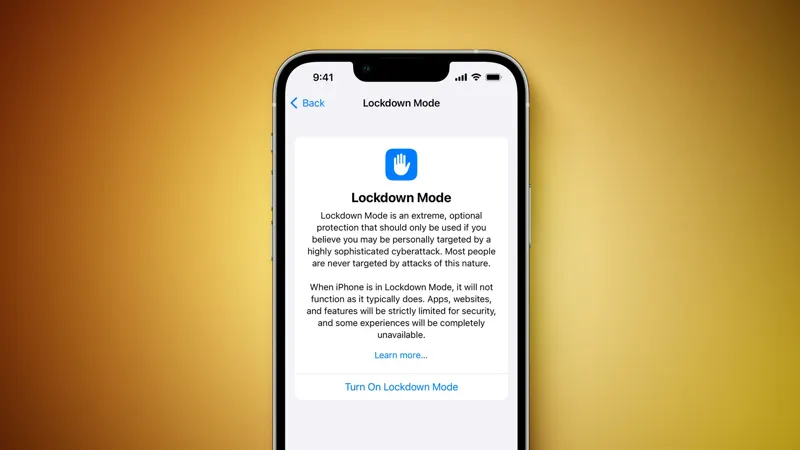
جیل‌بریک آیفون با عبور از حالت Lockdown Mode و پایداری پس از به‌روزرسانی

iPhone Jailbreak Gets Past Lockdown Mode and Survives an Update

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش امنیت سایبری MacRumors

تیم هکری Calif موفق شده است یک آیفون ۱۸ Pro را در حالت Lockdown Mode جیل‌بریک کند، به طوری که این جیل‌بریک حتی پس از نصب iOS 27.2 نیز باقی می‌ماند.

BleepingComputer

هک زیرساخت به‌روزرسانی cPGuard؛ توزیع backdoor و اسکریپت سرقت داده

Hackers hijack cPGuard autoupdate to deploy backdoor, steal data

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش بدافزار BleepingComputer

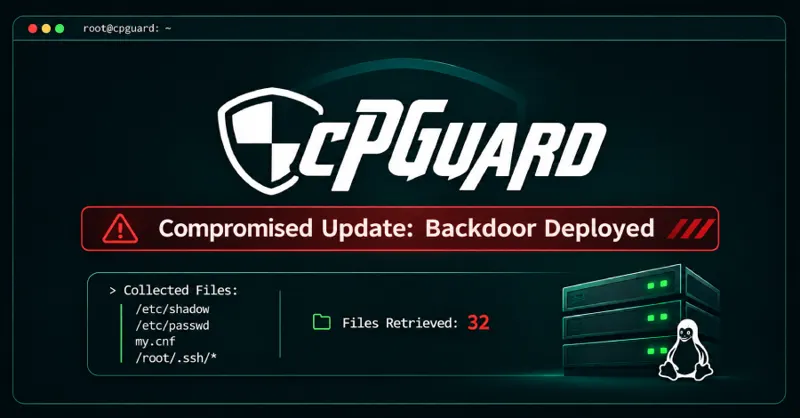
OpsShield اعلام کرد حمله از ۲ نوامبر ۲۰۲۶ ساعت ۰۲:۰۶ UTC آغاز شد و نسخه‌های 5.88.12 تا 5.88.19 را تحت تأثیر قرار داد. مهاجمان با سوءاستفاده از سیستم به‌روزرسانی مجموعه امنیتی cPGuard، یک backdoor توزیع کردند و تقریبا ۲۹۴۶ سرور تحت تأثیر قرار گرفت. هش‌های رمز عبور Linux پیکربندی MariaDB/MySQL، تاریخچه شل روت و فایل‌های SSH استخراج شد. شرکت توصیه می‌کند سرورها به نسخه 5.88.25 یا بالاتر به‌روزرسانی شده و اطلاعات ورود، پسوردها و کلیدهای SSH بازنشانی شوند.

Dark Reading

حملات جدید به یخچال‌های اروپایی و اهمیت امنیت زنجیره سرمایش

Fresh European Fridge Attacks Put Cold-Chain Security in Focus

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش امنیت سایبری Dark Reading

ترکیب اتصال به اینترنت، دسترسی از راه دور و شیوه‌های امنیتی ناکافی، زیرساخت‌های کنترل دما را در بخش‌های حیاتی با خطر مواجه کرده است.

The Register

سرقت ۶.۳ میلیارد دلاری از Binance ناشی از مصاحبه شغلی جعلی کره شمالی

North Korean fake job interview led to $6.3B Binance heist

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش نشت داده The Register

صرافی Binance اعلام کرد که این حادثه یک نفوذ ساده یا فیشینگ نبوده، بلکه یک حمله هدفمند و پیچیده بوده است.

پوشش در رسانه‌های دیگر: BleepingComputer
Dark Reading

متلاشی شدن شبکه کلاهبرداری سرمایه‌گذاری Crime-as-a-Service در آلمان

Germany Busts 'Crime-as-a-Service' Investment Fraud Outfit

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش فیشینگ و کلاهبرداری Dark Reading

پلیس آلمان با هدایت یک تحقیقات چندملیتی، یک ارائه‌دهنده خدمات مجرمانه را که پلتفرم‌های معاملاتی جعلی در اختیار کلاهبرداران قرار می‌داد، شناسایی و منهدم کرد.

The Hacker News

آسیب‌پذیری‌های Barracuda امکان دور زدن احراز هویت و دسترسی روت را فراهم می‌کند

Barracuda Flaws Could Be Chained to Bypass Authorization and Gain Root Access

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش آسیب‌پذیری The Hacker News

دو آسیب‌پذیری با شناسه CVE-2026-116606 و امتیاز CVSS 9.3 در محصولات Barracuda کشف شده که با ترکیب آن‌ها می‌توان به دسترسی روت در دستگاه‌های آسیب‌پذیر دست یافت.

BleepingComputer

نفوذ به اپلیکیشن فروش WorkOS با استفاده از ابزار تهاجمی ARTEX AI

WorkOS says attacker used ARTEX AI to breach internal sales app

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش نشت داده BleepingComputer

WorkOS، پلتفرم زیرساختی برای توسعه‌دهندگان، اعلام کرد که مهاجمان با نفوذ به یکی از برنامه‌های داخلی فروش، به اطلاعات مشتریان دسترسی پیدا کرده‌اند. حمله با استفاده از چارچوب امنیتی تهاجمی ARTEX AI انجام شده است و داده‌های دسترسی یافته شامل جزئیات تماس‌های تجاری و خلاصه‌های ارتباطات مشتریان است. پس از شناسایی این رخنه امنیتی، WorkOS دسترسی خارجی را غیرفعال کرد و یک شرکت فورنزیک مستقل را برای بررسی حادثه استخدام کرد. Michael Grinich، مؤسس این شرکت، تأکید کرد که تیم امنیتی اکنون وضعیت را کاملا مهار کرده است.

The Hacker News

هشدار Google درباره حملات LLMjacking؛ هزینه‌های تقلبی تا یک میلیون دلار برای سازمان‌ها

Google Warns LLMjacking Attacks Are Costing Some Enterprises Up to $1 Million in Cloud Charges

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش نشت داده The Hacker News

Google هشدار می‌دهد که مهاجمان با دسترسی غیرمجاز به کلیدهای API مدل‌های زبانی بزرگ (LLM)، از منابع ابری و GPUهای گران‌قیمت سوءاستفاده می‌کنند و هزینه‌های تقلبی تا یک میلیون دلار به سازمان‌ها تحمیل می‌شود. این حملات LLMjacking معمولا از طریق سرقت توکن‌های IAM، کلیدهای Service Account یا Personal Access Tokenها رخ می‌دهد؛ گروه هکری UNC6993 با کلید Service Account مخرب به API یک مدل زبانی دسترسی پیدا کرد و بیش از ۱۰۰٬۰۰۰ دلار هزینه ایجاد کرد، در حالی که سرویس‌های مشابه توکن‌های نامحدود را با حدود ۶۰ دلار ماهانه ارائه می‌دهند.

The Hacker News

هک کانال به‌روزرسانی cPGuard برای نفوذ به سرورهای لینوکس و سرقت هش رمز عبور

cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password Hashes

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش بدافزار The Hacker News

مهاجمان با نفوذ به سیستم به‌روزرسانی cPGuard در تاریخ ۲ نوامبر، اسکریپت مخربی را برای سرورهای مشتریان ارسال کردند که منجر به نصب بک‌دور و سرقت اطلاعات حساس در نسخه‌های ۵.۸۸.۲۵ و بالاتر شد.

TechCrunch

هشدار محققان درباره تاکتیک‌های هکری کره شمالی پیش از سرقت ۶.۳ میلیارد دلاری از Binance

Researchers warned of North Korean hacking tactics years before record $6.3B Binance heist

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش امنیت سایبری TechCrunch

کارشناسان امنیت سایبری مدت‌ها پیش از وقوع سرقت بزرگ از صرافی Binance، درباره تهدیدات مداوم و صبورانه هکرهای کره شمالی هشدار داده بودند.

Wired

Binance: هکرها با ترفندهای شناخته‌شده ۶.۳۴ میلیارد دلار سرقت کردند

Binance Says Hackers Used Well-Known Tricks to Carry Out a $6.34 Billion Heist

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش امنیت سایبری Wired

به گفته Binance، مهاجمان مظنون به ارتباط با کره شمالی با فریب یک مهندس از طریق مصاحبه شغلی جعلی و دانلود فایل مخرب، به سیستم‌های این صرافی نفوذ کردند.