اخبار امنیتی

BleepingComputer

استفاده هکرها از اکسپلویت‌های n-day در حملات بدون کلیک علیه iOS و اندروید

Hackers use n-day exploits in zero-click attacks on iOS, Android devices

۱۴۰۵/۰۸/۱۳ · ۱۲ ساعت پیش آسیب‌پذیری BleepingComputer

یک حمله گسترده از نوع watering hole که به هکرهای روسی نسبت داده شده، کاربران iOS و اندروید را هنگام بازدید از وب‌سایت‌های آلوده یا جعلی هدف قرار می‌دهد.

دیجیاتو

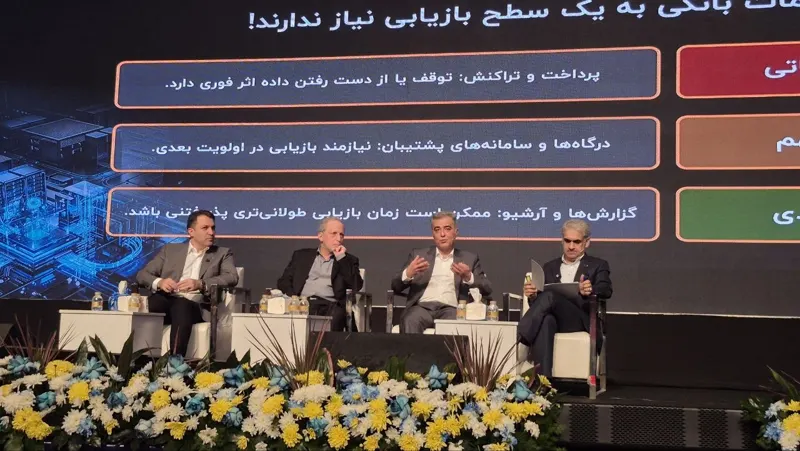
هشدار مدیران بانکی درباره تکرار حملات سایبری به بانک‌ها

هشدار مدیران بانکی درباره تکرار حملات سایبری به بانک‌ها

۱۴۰۵/۰۸/۱۳ · ۱۲ ساعت پیش امنیت سایبری دیجیاتو

رئیس هیئت مدیره بانک تجارت وضعیت امنیت سایبری در بانک‌ها را بسیار اسفناک توصیف کرد و نسبت به تکرار حملات هشدار داد.

Infosecurity Magazine

مصاحبه شغلی جعلی با یک مهندس نرم‌افزار منجر به سرقت بزرگ از Binance شد

Fake Interview of Software Engineer Led to Binance Mega-Heist

۱۴۰۵/۰۸/۱۳ · ۱۲ ساعت پیش امنیت سایبری Infosecurity Magazine

صرافی Binance جزئیاتی را فاش کرده است که نشان می‌دهد چگونه هکرهای کره شمالی موفق به سرقت ۶.۴ میلیارد دلار دارایی دیجیتال شده‌اند.

SecurityWeek

کره شمالی در اعتراض به ادعاهای آمریکا درباره هک Binance، موشک‌هایی به سمت دریا پرتاب کرد

North Korea Launches Missiles Toward the Sea as Pyongyang Protests Against US Claims on Binance Hack

۱۴۰۵/۰۸/۱۳ · ۱۲ ساعت پیش امنیت سایبری SecurityWeek

پیونگ‌یانگ در ماه‌های اخیر آزمایش‌های تسلیحاتی خود را افزایش داده است که به نظر می‌رسد تلاشی برای کسب اهرم فشار در دیپلماسی احتمالی با آمریکا باشد.

Security Affairs

آژانس CISA آمریکا یک آسیب‌پذیری وردپرس را به فهرست بهره‌برداری‌های شناخته‌شده اضافه کرد

U.S. CISA adds WordPress flaw to its Known Exploited Vulnerabilities catalog

۱۴۰۵/۰۸/۱۳ · ۱۲ ساعت پیش آسیب‌پذیری Security Affairs

آژانس امنیت سایبری و زیرساخت آمریکا (CISA) آسیب‌پذیری CVE-2026-119977 در وردپرس با امتیاز CVSS 8.1 را به دلیل بهره‌برداری فعال در حملات، به فهرست KEV خود اضافه کرد.

Engadget

مهاجمان Binance با استفاده از مصاحبه‌های شغلی جعلی، ۶.۳ میلیارد دلار ارز دیجیتال سرقت کردند

Binance attackers used fake job interviews to pull off $6.3 billion crypto heist

۱۴۰۵/۰۸/۱۳ · ۱۳ ساعت پیش امنیت سایبری Engadget

صرافی Binance جزئیات بیشتری از حمله سایبری که منجر به از دست رفتن ۶.۳۴ میلیارد دلار از دارایی‌های دیجیتال این شرکت شده است، منتشر کرد.

SecurityWeek

متا یافته‌های برتر باگ‌بانتی Muse را به اشتراک گذاشت؛ مجموع پاداش‌ها به ۱.۲ میلیون دلار رسید

Meta Shares Top Muse Bug Bounty Findings as Payouts Reach $1.2 Million

۱۴۰۵/۰۸/۱۳ · ۱۳ ساعت پیش آسیب‌پذیری SecurityWeek

متا مبلغ ۳۰۰ هزار دلار پاداش برای کشف یک آسیب‌پذیری پیش از عرضه پرداخت کرد که مکالمات و توکن‌ها را در ماشین‌های مجازی تست داخلی Muse در معرض خطر قرار می‌داد.

BleepingComputer

ایالات متحده دو تبعه کانادایی را به اتهام هک دانشگاه‌های آمریکایی متهم کرد

US charges two Canadians accused of hacking US universities

۱۴۰۵/۰۸/۱۳ · ۱۳ ساعت پیش قانون و پلیس BleepingComputer

یک هیئت منصفه فدرال دو شهروند کانادایی را به اتهام هک چندین دانشگاه در ایالات متحده و استفاده از سیستم‌های نفوذیافته برای استخراج رمزارز متهم کرد.

Help Net Security

ابزار همگام‌سازی فایل rsync نسخه 3.5.2 برای رفع نقص تخلیه CPU منتشر شد

Open-source file sync tool rsync 3.5.2 fixes a CPU exhaustion flaw

۱۴۰۵/۰۸/۱۳ · ۱۴ ساعت پیش آسیب‌پذیری Help Net Security

پروژه rsync نسخه 3.5.2 را منتشر کرد که یک آسیب‌پذیری اجازه می‌داد کلاینت با محاسبات چک‌سام بی‌فایده، CPU سرور را درگیر کند، برطرف شده است. این نسخه همچنین قابلیت مدیریت بهتر صف انتقال فایل را فراهم می‌کند.

BleepingComputer

آژانس CISA آسیب‌پذیری RCE در WordPress را به عنوان نقص فعال در حملات معرفی کرد

CISA flags WordPress RCE flaw as actively exploited in attacks

۱۴۰۵/۰۸/۱۳ · ۱۴ ساعت پیش آسیب‌پذیری BleepingComputer

آژانس امنیت سایبری و زیرساخت آمریکا (CISA) به سازمان‌های فدرال هشدار داد که مهاجمان سوءاستفاده از یک آسیب‌پذیری با شدت بالای وردپرس را در حملات واقعی آغاز کرده‌اند.

دیجیاتو

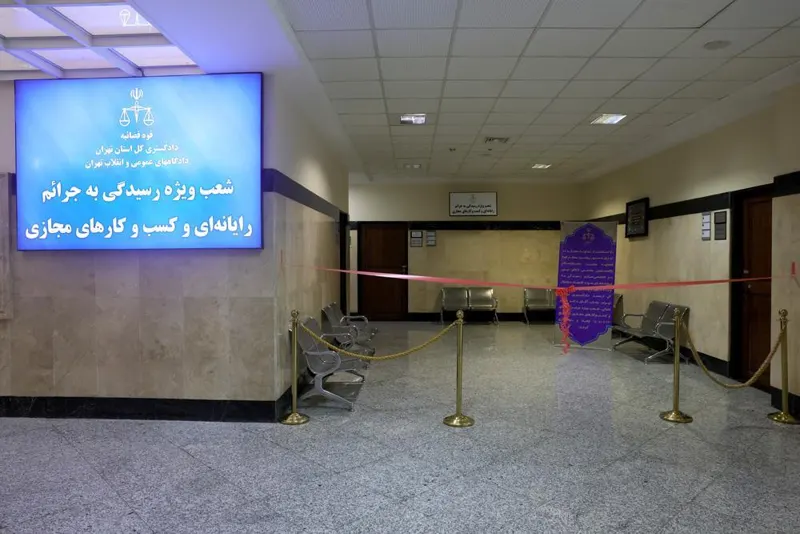
شعب ویژه رسیدگی به جرایم رایانه‌ای و کسب‌و‌کارهای مجازی افتتاح شد

شعب ویژه رسیدگی به جرایم رایانه‌ای و کسب‌و‌کارهای مجازی افتتاح شد

۱۴۰۵/۰۸/۱۳ · ۱۴ ساعت پیش امنیت سایبری دیجیاتو

معاون راهبردی قوه قضاییه از تدوین بسته‌ای از اقدامات راهبردی برای ارتقای رسیدگی‌های قضایی به پرونده‌های مربوط به کسب‌وکارهای مجازی خبر داد.

Help Net Security

بررسی بدافزارهای تولید شده توسط هوش مصنوعی زیر میکروسکوپ

What AI-generated malware looks like under the microscope

۱۴۰۵/۰۸/۱۳ · ۱۵ ساعت پیش بدافزار Help Net Security

Lindsay Kaye، معاون هوش تهدید در HUMAN Security، توضیح می‌دهد که بدافزارهای تولید شده توسط هوش مصنوعی با نشانه‌هایی مانند کامنت‌های منظم و پیام‌های لاگ یکسان قابل شناسایی هستند. او همچنین اشاره می‌کند که فرآیند دی‌کامپایل کردن کد، بسیاری از این ویژگی‌های خاص را از بین می‌برد.

Help Net Security

Ghostunnel؛ پروکسی متن‌باز TLS با احراز هویت دوطرفه

Ghostunnel: Open-source TLS proxy with mutual authentication

۱۴۰۵/۰۸/۱۳ · ۱۵ ساعت پیش امنیت سایبری Help Net Security

Ghostunnel یک پروکسی متن‌باز TLS است که برای برنامه‌هایی که خودشان نمی‌توانند TLS را مدیریت کنند، استفاده می‌شود. در حالت سرور قبل از سرویس قرار می‌گیرد، اتصال TLS را می‌پذیرد، گواهی مشتری را بررسی می‌کند و ترافیک را به پشت‌سرور از طریق TCP یا UNIX socket می‌فرستد؛ در حالت کلاینت معکوس عمل می‌کند. گواهی‌ها می‌توانند از فایل‌های PEM/PKCS-12، macOS Keychain، Windows Certificate Store، SPIFFE Workload API، ماژول سخت‌افزاری PKCS#11 مانند YubiKey یا Let’s Encrypt (ACME) بارگذاری شوند و به‌صورت خودکار هنگام دریافت SIGHUP یا زمان‌بندی تازه شوند.

Help Net Security

امن‌سازی کانتینرها بدون ایجاد اختلال در عملکرد سیستم

Secure your containers without breaking what works

۱۴۰۵/۰۸/۱۳ · ۱۶ ساعت پیش آسیب‌پذیری Help Net Security

بسیاری از تصاویر کانتینر حاوی ابزارها و کتابخانه‌های غیرضروری هستند که سطح حمله را گسترش می‌دهند. تیم‌های امنیتی باید با شناسایی و حذف این اجزای اضافی، بدون آسیب رساندن به کارکرد اصلی برنامه، امنیت کانتینرها را بهبود بخشند.

دیجیاتو

هکرها با مصاحبه شغلی جعلی و هوش مصنوعی داخلی به Binance نفوذ کردند

هکرها با مصاحبه شغلی جعلی و هوش مصنوعی داخلی به بایننس نفوذ کردند

۱۴۰۵/۰۸/۱۳ · ۱۶ ساعت پیش امنیت سایبری دیجیاتو

شرکت Binance اعلام کرد که هکرهای منتسب به کره شمالی با استفاده از مصاحبه‌های شغلی جعلی، بدافزار و ابزارهای هوش مصنوعی داخلی این شرکت، اقدام به سرقت رمزارزها کرده‌اند.