اخبار امنیتی

Infosecurity Magazine
حملات watering hole گروه APT29 با هدف قرار دادن آیفون‌ها و دستگاه‌های اندرویدی آسیب‌پذیر

APT29 Watering Holes Target Unpatched iPhones and Android Devices

۱۴۰۵/۰۸/۱۳ · ۵ ساعت پیش جاسوسی و APT Infosecurity Magazine

گروه APT29 با نفوذ به ردیاب تحلیل‌های اوکراینی Plerdy، کدهای بهره‌برداری n-day را به کاربران موبایل منتقل کرد.
The Hacker News

پلیس روسیه سه مظنون گروه هکری VasyGrek را دستگیر و زیرساخت‌های آن‌ها را منهدم کرد

Russian Police Arrest 3 Suspected VasyGrek Hackers, Dismantle Criminal Infrastructure

۱۴۰۵/۰۸/۱۳ · ۵ ساعت پیش قانون و پلیس The Hacker News

مقامات روسیه سه عضو گروه هکری VasyGrek، معروف به Fluffy Wolf، را دستگیر و زیرساخت‌های مجرمانه آن‌ها را از بین بردند. این گروه از سال ۲۰۱۶ تاکنون به شرکت‌های روسی و بین‌المللی حمله کرده و به اختلاس وجوه متهم است.

Help Net Security

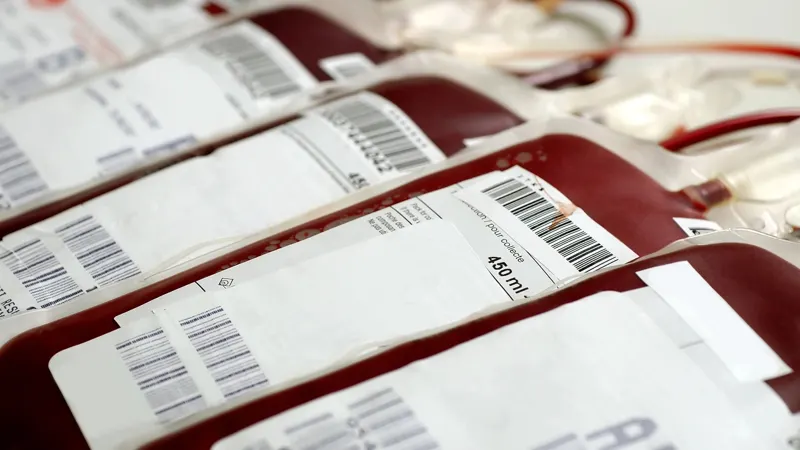
حمله سایبری به بانک‌های خون در فرانسه

Cyberattack hits French blood banks

۱۴۰۵/۰۸/۱۳ · ۵ ساعت پیش امنیت سایبری Help Net Security

سه بانک خون پس از یک حمله سایبری به ارائه‌دهنده تجهیزات برودتی سازمان خون فرانسه (EFS)، توانستند افزایش خطرناک دمای سردخانه‌ها را شناسایی و خنثی کنند. سیستم‌های نظارتی موفق شدند این ناهنجاری‌ها را به موقع تشخیص دهند، در حالی که خود سازمان EFS مستقیماً هدف حمله قرار نگرفته بود.

The Hacker News

گوگل برای یک آسیب‌پذیری بحرانی در اندروید که امکان اجرای کد از راه دور را فراهم می‌کند، وصله منتشر کرد

Google Issues Patches for Critical Android Flaw That Could Allow RCE Without User Interaction

۱۴۰۵/۰۸/۱۳ · ۶ ساعت پیش آسیب‌پذیری The Hacker News

گوگل در بولتن امنیتی نوامبر خود اعلام کرد که آسیب‌پذیری CVE-2026-58868 در نسخه‌های اندروید 14 تا 17 می‌تواند به مهاجمان اجازه دهد بدون تعامل کاربر، کد مخرب اجرا کنند. کاربران باید دستگاه‌های خود را به سطح وصله امنیتی 2026-11-01 یا جدیدتر ارتقا دهند.

BleepingComputer

حمله سایبری سیستم‌های سرمایه‌گذاری ذخیره خون را در فرانسه مختل کرد

Cyberattack disrupts blood storage refrigeration systems in France

۱۴۰۵/۰۸/۱۳ · ۶ ساعت پیش امنیت سایبری BleepingComputer

سازمان ملی خون فرانسه تایید کرد که یک حمله سایبری به یک ارائه‌دهنده تجهیزات برودتی، تنظیمات دما و یخ‌زدایی را در سه مرکز این سازمان افزایش داده و محصولات خونی ذخیره‌شده را تهدید کرده است.

Infosecurity Magazine

حمله سایبری به سازمان انتقال خون فرانسه دمای سردخانه‌های نگهداری خون را به ۱۱۰ درجه سانتی‌گراد رساند

France Blood Service Cyber-Attack Sends Blood Storage Temperatures to 110°C

۱۴۰۵/۰۸/۱۳ · ۶ ساعت پیش امنیت سایبری Infosecurity Magazine

یکی از تامین‌کنندگان سازمان انتقال خون فرانسه هدف یک حمله سایبری قرار گرفت که در آن هکرها دمای سردخانه‌های حاوی نمونه‌های خون را تا ۱۱۰ درجه سانتی‌گراد افزایش دادند.

Help Net Security

شرکت Impart از هوش مصنوعی برای ایجاد وصله‌های مجازی بدون دخالت در مسیر ترافیک شبکه استفاده می‌کند

Impart uses AI to build virtual patches without putting models in the traffic path

۱۴۰۵/۰۸/۱۳ · ۶ ساعت پیش آسیب‌پذیری Help Net Security

شرکت Impart Security ابزار Runtime Defense Harness را معرفی کرده است که به عوامل هوش مصنوعی اجازه می‌دهد بدون قرار گرفتن در مسیر مستقیم ترافیک، وصله‌های مجازی را برای آسیب‌پذیری‌های جدید بنویسند و آزمایش کنند. پس از تایید این وصله‌ها توسط مهندسان، موتور Impart آن‌ها را در شبکه اعمال می‌کند.

SecurityWeek

افزایش نفوذهای مرتبط با هوش مصنوعی با افشای هک‌های WorkOS، Northflank و Trigger.dev

AI-Linked Breaches Mount as WorkOS, Northflank, Trigger.dev Disclose Hacks

۱۴۰۵/۰۸/۱۳ · ۶ ساعت پیش نشت داده SecurityWeek

هکرها با استفاده از ابزارهای تهاجمی مبتنی بر هوش مصنوعی برای خودکارسازی حملات، اقدام به سرقت توکن‌های دسترسی هوش مصنوعی کرده‌اند. این موضوع با افشای حملات اخیر به شرکت‌های WorkOS، Northflank و Trigger.dev تایید شده است.

SecurityWeek

استرداد یک تبعه کانادایی به آمریکا به اتهام هک ابررایانه‌های دانشگاهی برای استخراج رمزارز

Canadian Extradited to US Over Cryptomining Hacks on University Supercomputers

۱۴۰۵/۰۸/۱۳ · ۷ ساعت پیش قانون و پلیس SecurityWeek

یک هیئت منصفه فدرال دو مرد کانادایی را به دلیل ربودن ابررایانه‌های دانشگاهی برای استخراج مخفیانه رمزارز Electroneum متهم کرد. یکی از این افراد برای محاکمه به ایالات متحده مسترد شده است.

Malwarebytes Labs

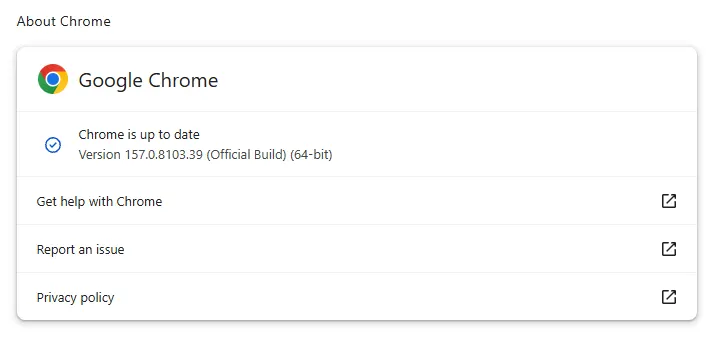
مرورگر Chrome 157 تعداد 213 مسئله امنیتی از جمله 7 نقص بحرانی را برطرف کرد

Chrome 157 fixes 213 security issues, including 7 critical flaws

۱۴۰۵/۰۸/۱۳ · ۷ ساعت پیش آسیب‌پذیری Malwarebytes Labs

ممکن است مرورگر شما هنوز به صورت خودکار به‌روزرسانی نشده باشد. در اینجا نحوه بررسی نسخه و نصب دستی اصلاحیه آورده شده است.

Infosecurity Magazine

استفاده باج‌افزار 3AM از تاکتیک‌های ترکیبی انسان و هوش مصنوعی در نفوذ به مدارس بریتانیا

3AM Ransomware Used Human-AI Hybrid Tactics in UK School Estate Compromise

۱۴۰۵/۰۸/۱۳ · ۷ ساعت پیش باج‌افزار Infosecurity Magazine

شرکت Bitdefender به بررسی یک رویکرد ترکیبی منحصربه‌فرد توسط انسان و هوش مصنوعی در حمله ماه سپتامبر به یک مجموعه آموزشی در بریتانیا پرداخت که به سرقت داده‌های مالی منجر شد.

BleepingComputer

لانچر بازی کامپیوتری NIKKE برای انتشار بدافزار سرقت اطلاعات هک شد

NIKKE PC game launcher hacked to spread remote access, data-stealing malware

۱۴۰۵/۰۸/۱۳ · ۷ ساعت پیش بدافزار BleepingComputer

توسعه‌دهندگان بازی Goddess of Victory: NIKKE تایید کردند که هکرها اسکریپت‌های لانچر رایانه‌های شخصی این بازی را دستکاری کرده‌اند. این حمله زنجیره تامین، بدافزارهایی را برای سرقت اطلاعات حساب کاربری و کیف پول‌های رمزارز توزیع کرده است.

Help Net Security

انتشار به‌روزرسانی آلوده cPGuard برای هزاران سرور میزبانی وب

Poisoned cPGuard update hits thousands of web hosting servers

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش امنیت سایبری Help Net Security

مهاجمان با نفوذ به زیرساخت به‌روزرسانی cPGuard، یک بسته امنیتی برای سرورهای لینوکسی، به‌روزرسانی مخربی را برای نزدیک به ۳۰۰۰ سرور مشتری ارسال کردند. شرکت OpsShield تایید کرد که علاوه بر این، اطلاعات تماس و رمزهای عبور هش‌شده مشتریان از سرورهای صدور مجوز و صورت‌حساب این شرکت به سرقت رفته است.

The Hacker News

هشدار CISA؛ هکرها در جریان به‌روزرسانی WordPress از آسیب‌پذیری هسته آن سوءاستفاده می‌کنند

CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش آسیب‌پذیری The Hacker News

آژانس امنیت سایبری آمریکا (CISA) آسیب‌پذیری بحرانی در هسته WordPress را به فهرست Known Exploited Vulnerabilities اضافه کرد. این نقص TOCTOU است که به مهاجمان غیرمستند اجازه می‌دهد در حین به‌روزرسانی کد دلخواه اجرا کنند. در ۲۱ ساعت اول پس از افشا بیش از ۱۸٬۵۰۰ درخواست به مسیر "setup-config.php" ثبت شد و در ۲۴ ساعت اخیر ۱۲٬۶۳۲ حمله مسدود شد. سازمان‌های فدرال تا ۶ نوامبر ۲۰۲۶ فرصت دارند تا این نقص را برطرف کنند.

Infosecurity Magazine

توقیف بیش از ۱۰۰ سرور توسط پلیس در پی تحقیقات چهار ساله کلاهبرداری سرمایه‌گذاری

Police Seize 100+ Servers After Four-Year Investment Fraud Probe

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش فیشینگ و کلاهبرداری Infosecurity Magazine

یک ائتلاف تحت رهبری آلمان، تلاش‌های خود را برای مقابله با یک شبکه کلاهبرداری سرمایه‌گذاری به ارزش ۴ میلیون یورو تشدید کرده است.