اخبار امنیتی

Help Net Security

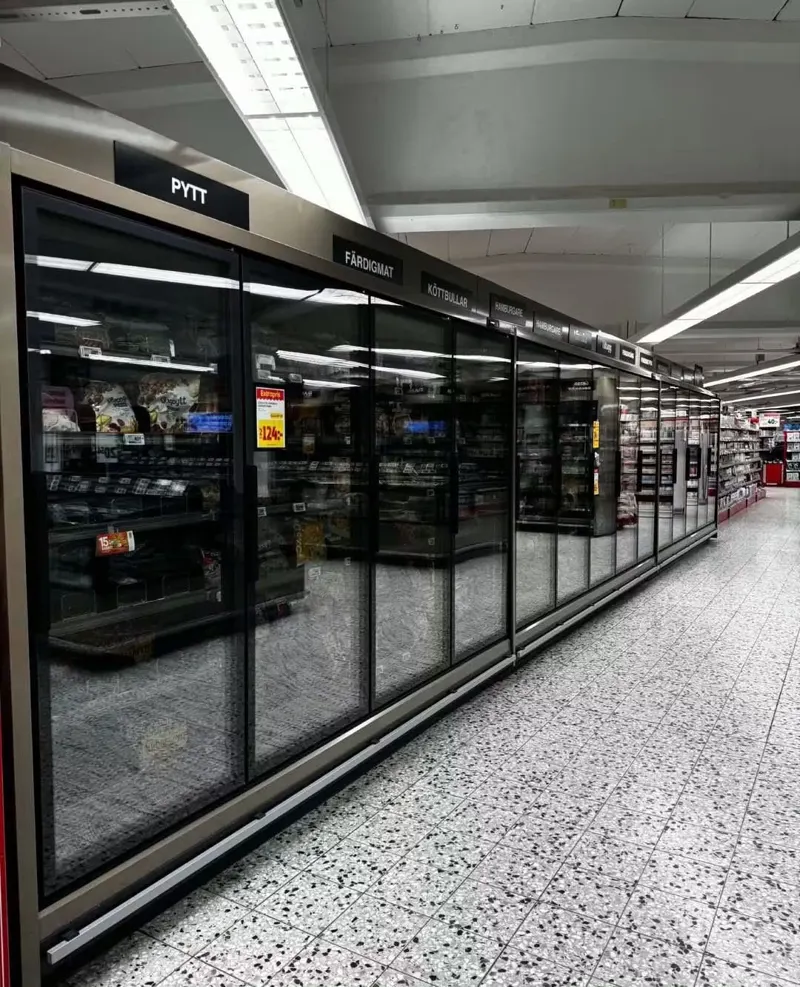
موج دوم حملات سایبری به سیستم‌های سرمایشی سوپرمارکت‌های اروپایی

Second wave of refrigeration cyberattacks hits European supermarkets

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری Help Net Security

پس از حملات قبلی در فرانسه، موج جدیدی از حملات سایبری به سیستم‌های سرمایشی فروشگاه‌ها در بلژیک، لوکزامبورگ و سوئد باعث خرابی مواد غذایی شده است.
Malwarebytes Labs

افشای داده‌های مشتریان Applebee’s به دلیل باقی ماندن رمز عبور در اپلیکیشن

Applebee’s customer data exposed by password left in app

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش نشت داده Malwarebytes Labs

یک محقق امنیتی موفق شد با یافتن یک رمز عبور تعبیه‌شده در اپلیکیشن Applebee’s، به داده‌های مشتریان این مجموعه دسترسی پیدا کند.

Infosecurity Magazine

استفاده گروه Bitter از PapRAT در کمپین جاسوسی سایبری در آسیا

Bitter Deploys PapRAT in Asian Cyber-Espionage Campaign

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش جاسوسی و APT Infosecurity Magazine

گروه Bitter از سه زنجیره آلوده‌سازی علیه اهداف خود در جنوب و جنوب شرقی آسیا استفاده کرده است که یکی از آن‌ها فاقد فایل اجرایی بدافزار است.

Dark Reading

کمپین جاسوسی سایبری PapRAT توسط گروه BITTER در جنوب آسیا

PapRAT Cyber Espionage Campaign Leaves a 'BITTER' Taste in South Asia

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش جاسوسی و APT Dark Reading

سازمان‌های مستقر در جنوب آسیا هدف حملات گروه شناخته‌شده BITTER قرار گرفته‌اند که از قابلیت‌های قانونی ویندوز در سه زنجیره حمله مجزا استفاده می‌کند.

SecurityWeek

نفوذ داده‌های Revolve حدود ۱۸۰٬۰۰۰ مشتری را تحت تأثیر قرار داد

Revolve Data Breach Impacts at Least 180,000 People

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش نشت داده SecurityWeek

فروشگاه آنلاین مد Revolve اعلام کرد که اطلاعات شخصی و کارت پرداخت حدود ۱۸۰٬۰۰۰ مشتری در یک نفوذ به سیستم‌های خرید آنلاین‌اش به سرقت رفت. هکرها نام‌ها، آدرس‌ها، شماره و تاریخ انقضای کارت‌های پرداخت مشتریان را استخراج کردند؛ Revolve پس از اطلاع به مقامات قانونی، یک شرکت امنیتی برای رفع مشکل به کار گرفت اما خدمات رایگان مانیتورینگ هویت یا اعتبار ارائه نمی‌شود و می‌گوید این حادثه عملیات تجاری را مختل نکرده است.

The Register

یخ‌زدایی از راه دور محصولات غذایی در سوپرمارکت‌های اروپایی توسط هکرها

Frozen part II: Hackers remotely defrost produce in Euro supermarkets ... again

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری The Register

ده‌ها فروشگاه به دلیل شروع هفته کاری مدیران در آب‌گرفتگی، گزارش‌هایی از هدر رفتن انبوه مواد غذایی ارائه دادند.

Help Net Security

هشدار Trezor درباره احتمال وجود ابزار جاسوسی سرقت عبارت بازیابی در برخی کیف پول‌ها

Trezor warns some of its wallets may hide a seed-stealing implant

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری Help Net Security

شرکت Trezor هشدار داد که کیف پول Trezor Safe 5 فروخته شده توسط فروشگاه CryptoBilis ممکن است حاوی یک قطعه پنهان برای سرقت عبارت بازیابی کاربر باشد.

Tom's Hardware

ادعای هکرها مبنی بر سرقت ۲۳ ترابایت داده از نهاد آمار روسیه شامل آمار تلفات جنگ اوکراین

Hackers claim to have stolen 23TB of data from Russian statistics body, including Ukraine war casualty figures — Russian Federal State Statistics Service admits its servers were hit by coordinated cyberattacks

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش نشت داده Tom's Hardware

سرویس فدرال آمار دولتی روسیه تأیید کرد که سرورهای آن مورد حمله هکرها قرار گرفته است، اما نشت داده‌های مربوط به تلفات نظامی را رد کرد.

Security Affairs

موج جدید حملات سایبری به یخچال‌های سوپرمارکت‌های اروپایی این بار در بلژیک، لوکزامبورگ، سوئد و استونی

New wave of fridge cyberattacks hits European supermarkets, this time in Belgium, Luxembourg, Sweden and Estonia

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش امنیت سایبری Security Affairs

موج جدیدی از حملات سایبری به سیستم‌های سرمایشی سوپرمارکت‌ها در پنج کشور اروپایی باعث افزایش دما و فاسد شدن مواد غذایی شد.

The Register

انتساب سرقت ۶.۳ میلیارد دلاری رمزارز از صرافی Binance توسط اف‌بی‌آی به هکرهای کره شمالی

FBI pins $6.3B Binance crypto heist on North Korean hackers

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش قانون و پلیس The Register

این صرافی برای جایگزینی وجوه سرقت شده تلاش می‌کند، در حالی که مشتریان میلیاردها دلار برداشت کرده و هکرها مشغول پول‌شویی دارایی‌های خود هستند.

Help Net Security

نفوذ به Chainalysis با استفاده از تکنیک‌های «offensive agentic»

Chainalysis breached using “offensive agentic techniques”

۱۴۰۵/۰۸/۱۱ · ۳ روز پیش نشت داده Help Net Security

شرکت تحلیل‌گر بلاکچین Chainalysis اعلام کرد که در ماه اکتبر، مهاجمان با بهره‌گیری از «offensive agentic techniques» به دستگاه‌های داخلی دسترسی پیدا کردند و برخی شناسه‌ها، نام‌های کامل، آدرس‌های ایمیل و نقش‌های سازمانی کاربران را استخراج کردند. این رخنه امنیتی به محتوای تحقیقاتی، نتایج تراکنش‌ها یا رمزهای عبور کاربران منجر نشده است. با این حال، Chainalysis به کاربران هشدار داد که ممکن است در معرض حملات مهندسی اجتماعی قرار بگیرند و توصیه کرد برای افزایش امنیت، احراز هویت دو عاملی را فعال کنند.