اخبار امنیتی

The Register

بهره‌برداری از یک آسیب‌پذیری با شدت بحرانی در ابزار برنامه‌نویسی OT برای توزیع بدافزار لینوکسی

Max-severity bug in widely used OT programming tool exploited to deliver Linux malware

۱۴۰۵/۰۸/۱۲ · ۲ روز پیش آسیب‌پذیری The Register

این گزارش به خطرات امنیتی ناشی از در دسترس بودن درگاه‌های صنعتی IoT در اینترنت و بهره‌برداری از آسیب‌پذیری‌های ابزارهای برنامه‌نویسی OT اشاره دارد.

The Hacker News

سرقت ۶٫۴۳ میلیارد دلاری گروه هکری TraderTraitor از صرافی Binance و حملات جدید Volt Typhoon

⚡ Weekly Recap: Critical CVEs, Linux DDoS Botnet, Device-Code Phishing, Android Spyware and More

۱۴۰۵/۰۸/۱۲ · ۲ روز پیش بدافزار The Hacker News

این هفته FBI اعلام کرد که گروه هکری کره‌شمالی TraderTraitor بیش از ۶٫۴۳ میلیارد دلار دارایی دیجیتال را از صرافی Binance دزدید؛ این بزرگ‌ترین سرقت رمزارزی تاریخ است. Volt Typhoon چارچوب «Silent Train» را برای زنجیره‌های چرخان دستگاه‌های به‌دست‌آمده به کار می‌برد تا حملات صفر-روز را پنهان کند؛ Polymarket پس از نفوذ به سرویس ثالث DebugBear اسکریپت مخرب جاوااسکریپتی توزیع کرد که در کمتر از یک ساعت حدود ۲٫۷ میلیون دلار از ۳۳ کیف‌پول برداشت کرد؛ یک نقص در قابلیت اشتراک‌گذاری لینک‌های ChatGPT به مهاجمان اجازه داد تا با باز کردن یک لینک، کد جاوااسکریپت مخرب را در نشست کاربر اجرا کنند.

BleepingComputer

هکرهای چینی از ARTEX AI در حملات خودکار علیه ۲۰۰ سازمان استفاده کردند

Chinese hackers use ARTEX AI in automated attacks against 200 orgs

۱۴۰۵/۰۸/۱۲ · ۲ روز پیش هوش مصنوعی BleepingComputer

هکرهای چینی با استفاده از ARTEX، که یک چارچوب متن‌باز هوش مصنوعی برای تست نفوذ است، به بیش از ۲۰۰ سازمان در ۱۴ کشور حمله کردند.

The Hacker News

گوگل بات‌نت ۱٫۳ میلیون دستگاه اندرویدی را مختل کرد؛ فروش دسترسی غیرمجاز توسط سازنده TV Box

Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access

۱۴۰۵/۰۸/۱۲ · ۲ روز پیش بدافزار The Hacker News

گوگل با اقدام قانونی ربات‌شبکه‌ای شامل بیش از ۱٫۳ میلیون دستگاه اندروید را که توسط سازندهٔ چینی Videostrong با backdoor x.cpe ساخته شده بود، قطع کرد. این دستگاه‌ها شامل جعبه‌های تلویزیونی، سیستم‌های تل‌هلث، کارائوکه و دیجیتال‌ساینیج بودند و بدون اطلاع کاربر امکان نصب برنامه، ضبط صفحه و هدایت ترافیک به‌عنوان پروکسی مسکونی را داشتند. با این اقدام، دسترسی مجرمان به حداقل ۱۰ میلیون دستگاه دیگر قطع شد و گوگل فرآیندهای آزمون امنیتی خود را برای دستگاه‌های Android TV بهبود می‌بخشد.

Carscoops

موافقت GM با پرداخت ۲۲۰ میلیون دلار غرامت به دلیل فروش غیرقانونی داده‌های رانندگی

GM Agrees To $220 Million Settlement After Illegally Selling Your Driving Data

۱۴۰۵/۰۸/۱۲ · ۲ روز پیش امنیت سایبری Carscoops

شرکت GM پرونده قضایی مربوط به فروش غیرقانونی داده‌های شخصی رانندگی کاربران را با پرداخت غرامت حل و فصل کرد.

Interesting Engineering

حمله سایبری عجیب؛ فریزر سوپرمارکت‌ها در شش کشور به دمای ۱۲۲ درجه رسید

Bizarre cyberattack turns supermarket freezers into 122-degree ovens in six countries

۱۴۰۵/۰۸/۱۲ · ۲ روز پیش امنیت سایبری Interesting Engineering

حملات سایبری علیه سیستم‌های سرمایشی سوپرمارکت‌ها در سراسر اروپا باعث اختلال در عملیات فروشگاه‌ها شده است، به‌طوری که هکرها از راه دور تنظیمات دما را تغییر داده‌اند.

The Hacker News

گروه DarkBlinders زیرساخت‌های ابری دولت اقلیم کردستان و یک هدف اسرائیلی را هدف قرار داد

DarkBlinders Compromises Israeli Target and Iraqi Kurdish Government Cloud Environment

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش جاسوسی و APT The Hacker News

محققان امنیتی اعلام کردند که یک گروه تهدیدکننده وابسته به دولت ایران بین اوت و اکتبر ۲۰۲۶، یک فرد برجسته در اسرائیل و محیط ابری دولت اقلیم کردستان عراق را هدف جاسوسی سایبری قرار داده است.

TechCrunch

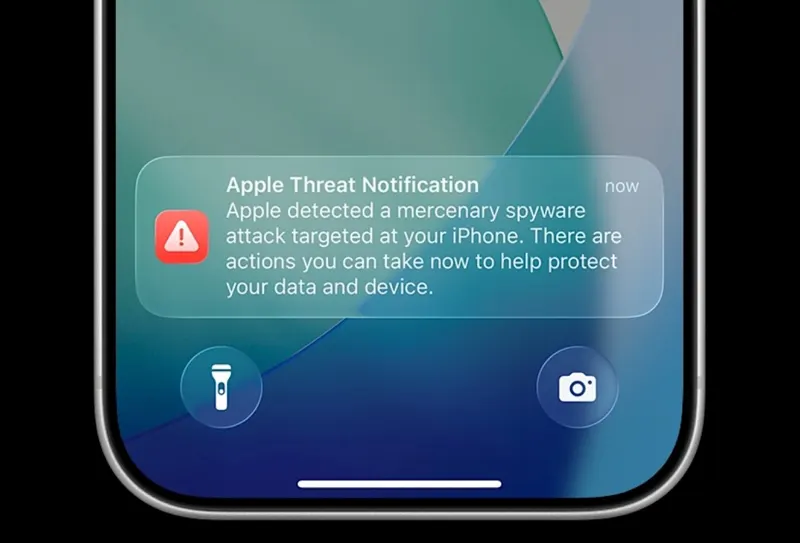
آلمان از احتمال هک شدن آیفون قانون‌گذاران با بدافزارهای جاسوسی خبر داد

Germany says lawmakers’ iPhones may have been hacked with spyware

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش بدافزار TechCrunch

قانون‌گذاران آلمانی و یک فیلم‌ساز در میان افرادی هستند که هشدارهایی از سوی Apple مبنی بر احتمال هک شدن گوشی‌هایشان دریافت کرده‌اند.

9to5Google

گوگل یک در پشتی مخفیانه را در میلیون‌ها دستگاه Android TV و Google TV مسدود کرد

Google shuts down a sneaky malware backdoor on millions of Android TV and Google TV boxes

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش بدافزار 9to5Google

گوگل تأیید کرد که یکی از تولیدکنندگان دستگاه‌های Android TV، یک در پشتی برای بدافزارها در محصولات تأییدشده خود قرار داده بود که منجر به ارتقای تدابیر امنیتی در کل این اکوسیستم شد.

How-To Geek

چگونه یک استخراج‌کننده ارز دیجیتال مخفی را در آزمایشگاه خانگی خود پیدا و حذف کنیم

How to find and remove a hidden cryptominer from your homelab

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش بدافزار How-To Geek

نمودارهای مصرف منابع، مسیرهای پردازشی و اتصالات شبکه از جمله نشانه‌هایی هستند که وجود استخراج‌کننده‌های مخفی ارز دیجیتال را فاش می‌کنند.

BleepingComputer

پلتفرم فین‌تک Sageworks پس از یک حمله سایبری احتمالی از دسترس خارج شد

Fintech platform Sageworks taken offline after suspected cyberattack

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش امنیت سایبری BleepingComputer

شرکت فناوری مالی Abrigo پس از شناسایی فعالیت‌های غیرعادی در محیط خود، برنامه مدیریت ریسک Sageworks را بازیابی کرده است، هرچند بخش‌های مربوط به وام‌گیرندگان همچنان با اختلال مواجه هستند.

Security Affairs

VOLTA؛ بدافزار سرقت اطلاعات که از هوش مصنوعی برای اولویت‌بندی قربانیان استفاده می‌کند

VOLTA, the infostealer that asks an AI which victims are worth the effort

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش بدافزار Security Affairs

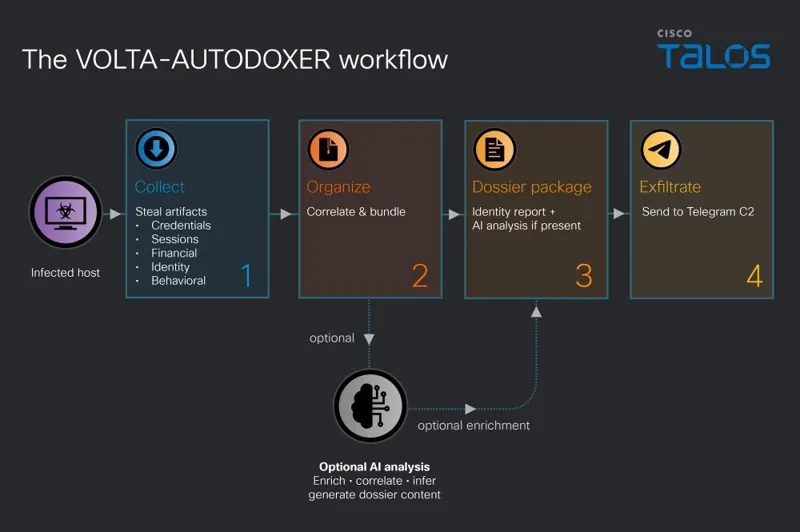
بدافزار VOLTA با استفاده از مدل‌های زبانی بزرگ، داده‌های سرقت شده را تحلیل کرده و ارزش قربانیان را برای مهاجمان رتبه‌بندی می‌کند. Cisco Talos این بدافزار ویندوزی را که با نام VOLTA-AUTODOXER نیز شناخته می‌شود، مورد تحلیل قرار داده است.