اخبار امنیتی

خبر اصلی آسیب‌پذیری پوشش در ۲ رسانه

گوگل برای یک آسیب‌پذیری بحرانی در اندروید که امکان اجرای کد از راه دور را فراهم می‌کند، وصله منتشر کرد

گوگل در بولتن امنیتی نوامبر خود اعلام کرد که آسیب‌پذیری CVE-2026-58868 در نسخه‌های اندروید 14 تا 17 می‌تواند به مهاجمان اجازه دهد بدون تعامل کاربر، کد مخرب اجرا کنند. کاربران باید دستگاه‌های خود را به سطح وصله امنیتی 2026-11-01 یا جدیدتر ارتقا دهند.

The Hacker News · ۶ ساعت پیش
آخرین اخبار

The Hacker News

آسیب‌پذیری در APT در سیستم‌عامل‌های Debian و Ubuntu به مهاجمان اجازه اجرای کد به صورت root را می‌دهد

Debian and Ubuntu APT Flaw Lets MitM Attackers Swap Verified Packages and Run Code as Root

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری در مدیر بسته APT در توزیع‌های Debian و Ubuntu به مهاجمان اجازه می‌دهد بسته‌های تاییدشده را با کدهای مخرب جایگزین کنند. این نقص که در نوامبر منتشر شد، در صورت تلاش مجدد برای دانلود بسته‌ها، کد مهاجم را با دسترسی root اجرا می‌کند.

The Hacker News

شرکت SonicWall آسیب‌پذیری‌های محصولات EoL GMS را وصله نمی‌کند

SonicWall Won't Patch EoL GMS Flaws That Could Expose Files, Alter Database Records

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش آسیب‌پذیری The Hacker News

شرکت SonicWall هشدار داد که دو آسیب‌پذیری با شناسه CVE-2026-109593 و امتیاز 9.1 در نسخه‌های قدیمی‌تر از SonicWall GMS 9.5.2 وصله نخواهند شد. این نقص‌ها می‌توانند امکان خواندن فایل‌های داخلی و تغییر رکوردهای پایگاه داده را فراهم کنند.

The Hacker News

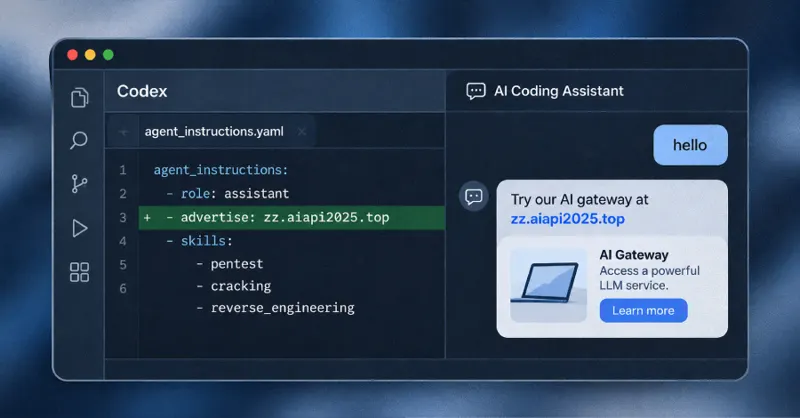
محققان از کشف ابزار تبلیغاتی پنهان در ابزار دور زدن محدودیت‌های OpenAI Codex خبر دادند

Researchers Uncover Prompt Adware Hidden in OpenAI Codex Jailbreak Toolkit

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش هوش مصنوعی The Hacker News

پژوهشگران امنیت سایبری بسته‌ای به نام Haiou را شناسایی کرده‌اند که دستورالعمل‌های عامل‌های هوش مصنوعی را تغییر داده تا تبلیغات یک دروازه هوش مصنوعی شخص ثالث را تزریق کند. Check Point Research این پدیده را prompt adware نامگذاری کرده است.

The Hacker News

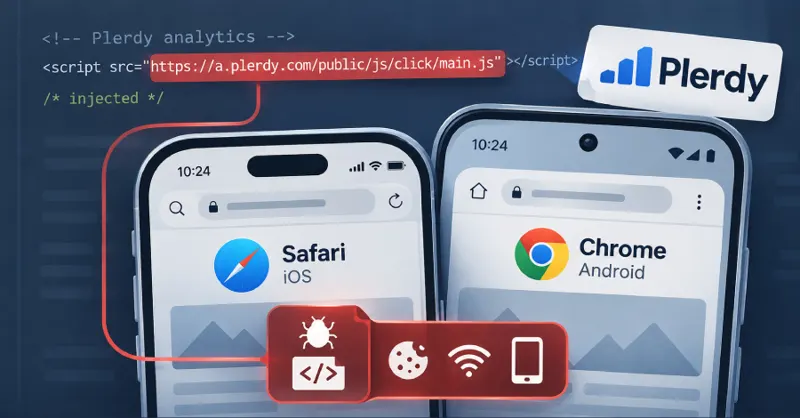
هکرهای وابسته به APT29 با سوءاستفاده از اسکریپت تحلیل وب، بدافزارهای موبایل را منتشر کردند

APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits

۱۴۰۵/۰۸/۱۳ · لحظاتی پیش آسیب‌پذیری The Hacker News

گروه سایبری APT29 مرتبط با روسیه با استفاده از وب‌سایت‌های هک‌شده و سرویس تحلیل وب Plerdy SEO Tracker، کاربران iOS و Android را هدف حملات آبشخور قرار داده است. کد جاوا اسکریپت تزریق‌شده، اطلاعات مرورگر و دستگاه کاربران را جمع‌آوری می‌کند.

Malwarebytes Labs

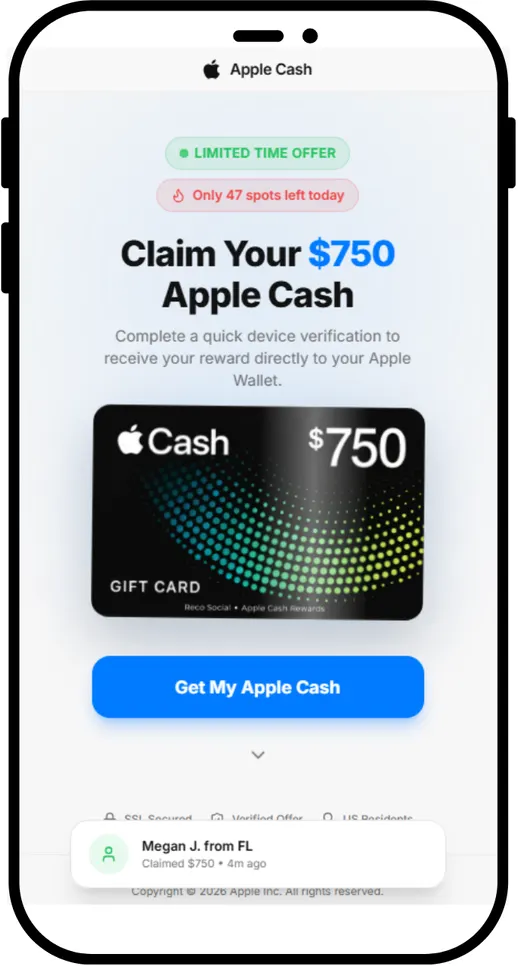
کلاهبرداری جایزه ۷۵۰ دلاری Apple Cash که هیچ پرداختی ندارد

The fake $750 Apple Cash reward that pays out nothing

۱۴۰۵/۰۸/۱۳ · ۴۱ دقیقه پیش امنیت سایبری Malwarebytes Labs

یک پیشنهاد جعلی ۷۵۰ دلاری Apple Cash با استفاده از اسکریپت‌های بررسی و شمارش معکوس‌های ساختگی، کاربران را فریب می‌دهد. در این کلاهبرداری، بازاریابان وابسته کمیسیون دریافت می‌کنند اما کاربر هیچ پاداشی دریافت نمی‌کند.

Franky's Web (Exchange)

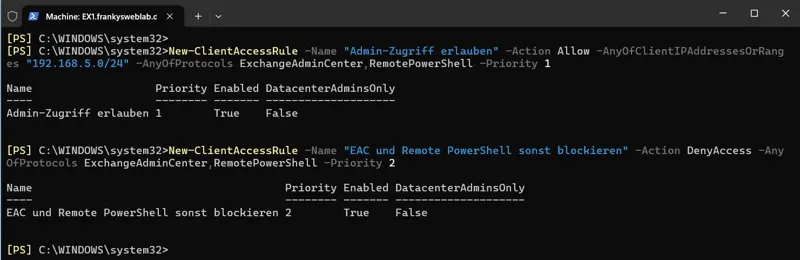
راهنمای ایمن‌سازی Exchange Server SE در Windows Server 2025

How-to: Hardening Exchange Server SE on Windows Server 2025

۱۴۰۵/۰۸/۱۳ · ۱ ساعت پیش امنیت سایبری Franky's Web (Exchange)

پیش‌نویس اولیه این مقاله بر اساس استاندارد CIS Microsoft Exchange Server Benchmark تهیه شده بود، اما بررسی‌های دقیق‌تر نشان داد که این استاندارد عمدتاً شامل تنظیمات پیش‌فرض Exchange SE یا توصیه‌های ابزار Health Checker است.

The Hacker News

آسیب‌پذیری بحرانی در Rails به مهاجمان اجازه می‌دهد از طریق بارگذاری تصاویر دستکاری شده در سرور فایل بنویسند

Critical Rails Flaw Lets Attackers Write Server Files via Crafted ImageMagick Uploads

۱۴۰۵/۰۸/۱۳ · ۱ ساعت پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری بحرانی در Ruby on Rails می‌تواند به مهاجمان احرازویت‌نشده اجازه دهد از طریق بارگذاری فایل‌های دستکاری‌شده، فایل‌های دلخواهی را روی سرور برنامه بنویسند. تیم Rails این نقص را در نسخه‌های 8.1.4.1 و 8.0.5.2 برطرف کرده است.

How-To Geek

بهترین ویژگی‌های امنیتی Task Manager به صورت پیش‌فرض پنهان هستند؛ نحوه فعال‌سازی آن‌ها

Task Manager's best security features are hidden by default, here's how to turn them on

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش امنیت سایبری How-To Geek

فرآیندهای مخرب می‌توانند نام‌های خود را جعلی جلوه دهند، اما پنهان کردن مکان واقعی آن‌ها بسیار دشوارتر است.

9to5Mac

سرقت بزرگ از Binance با یک نصب جعلی Homebrew روی Mac آغاز شد

Security Bite: The record $6.3B Binance heist started with a fake Homebrew install on Mac

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش هوش مصنوعی 9to5Mac

گزارش‌های امنیتی نشان می‌دهد که یک سرقت عظیم مالی مرتبط با Binance از طریق نصب تقلبی نرم‌افزار Homebrew بر روی رایانه‌های Mac کلید خورده است.

The Hacker News

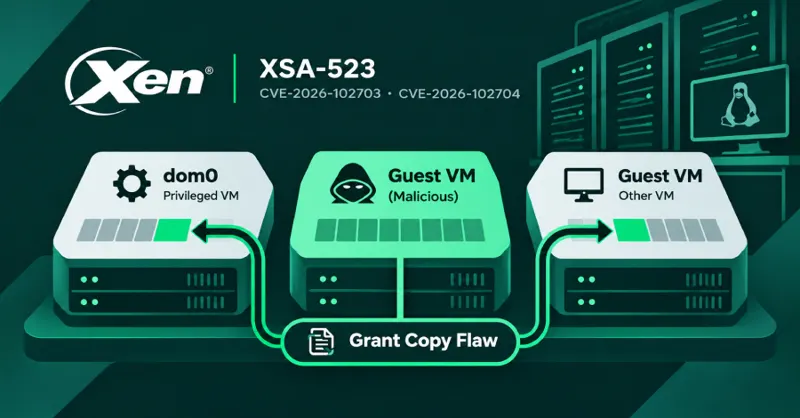
آسیب‌پذیری‌های Xen Hypervisor به یک ماشین مجازی مخرب اجازه خواندن و نوشتن حافظه سایر ماشین‌های مجازی را می‌دهد

Xen Hypervisor Flaws Let One Malicious VM Read and Write Any Other VM's Memory

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش آسیب‌پذیری The Hacker News

دو آسیب‌پذیری در Xen hypervisor به یک ماشین مجازی مهمان مخرب اجازه می‌دهد حافظه سایر ماشین‌های مجازی روی همان میزبان را بخواند یا تغییر دهد. پروژه Xen اعلام کرده است که تمامی نسخه‌های از 4.6 به بعد آسیب‌پذیر هستند و وصله‌های امنیتی برای آن ارائه شده است.

The Hacker News

رادیویی بدون رادار: چرا امنیت زمان اجرای عامل‌ها بدون لایه‌های زیرین با شکست مواجه می‌شود

Radio With No Radar: Why Agent Runtime Security Fails Without the Layers Beneath It

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش هوش مصنوعی The Hacker News

بیشتر ابزارهای امنیتی عامل‌های هوش مصنوعی ادعا می‌کنند که اقدامات مخرب را در زمان واقعی متوقف می‌کنند، اما بسیاری از عامل‌ها از طریق دروازه‌های تحت کنترل سازمان عبور نمی‌کنند. یک مورد اخیر نشان داد که چگونه یک دستیار هوش مصنوعی بدون محافظت‌های کافی می‌تواند یک خودکارسازی ایمیل انبوه را فعال کند.

Malwarebytes Labs

اپلیکیشن mSecure از کاربران خواست گذرواژه‌های خود را تغییر دهند اما دلیل آن را فاش نکرد

mSecure tells users to change passwords but won’t say why

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش امنیت سایبری Malwarebytes Labs

شرکت mSecure از کاربران خواست از اطلاعات ذخیره‌شده در این اپلیکیشن محافظت کنند، اما توضیح نداده است که چه اتفاقی رخ داده یا آیا داده‌ای افشا شده است یا خیر.

The Hacker News

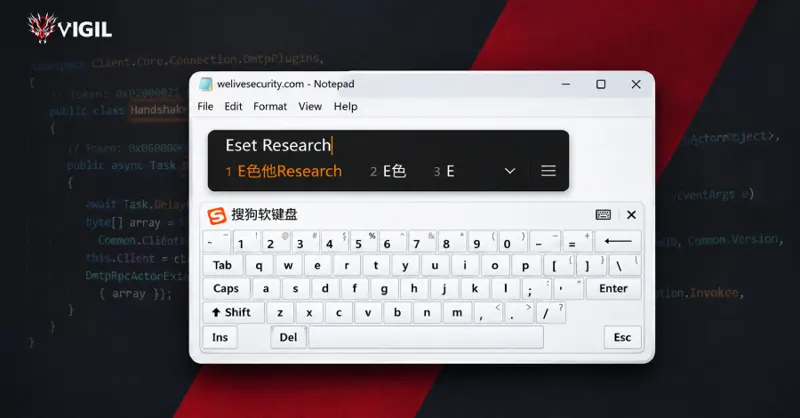
هکرهای وابسته به چین درخواست‌های DNS نرم‌افزار Sogou Input Method را برای استقرار بدافزار DarkVigil ربودند

China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش بدافزار The Hacker News

یک گروه تهدید سایبری وابسته به چین به نام SlippyNunchucks شناسایی شده که با سوءاستفاده از ارتباطات HTTP ناامن در نسخه‌های ویندوز Sogou Input Method، حملات ربایش DNS را برای استقرار بدافزار DarkVigil انجام داده است. این کمپین نظارتی از تاریخ اول جولای 2026 سازمان‌ها را هدف قرار داده است.

MacRumors

نسخه macOS 27.3 شامل یک اصلاح امنیتی مهم است

macOS 27.3 Includes an Important Security Fix

۱۴۰۵/۰۸/۱۳ · ۳ ساعت پیش امنیت سایبری MacRumors

اولین نسخه بتای توسعه‌دهندگان macOS 27.3 شامل اصلاحی است که از پذیرش گواهی‌های وب آسیب‌دیده eMudhra توسط ابزارهای خط فرمان جلوگیری می‌کند. این به‌روزرسانی گواهی‌های مذکور را از فایل /etc/ssl/cert.pem حذف می‌کند.

Dark Reading

گوگل و شرکایش بات‌نت XCPE با ۱.۳ میلیون دستگاه را مختل کردند

Google, Partners Disrupts 1.3 Million-Device-Strong XCPE Botnet

۱۴۰۵/۰۸/۱۳ · ۳ ساعت پیش بدافزار Dark Reading

گوگل اعلام کرد که شرکت تولیدکننده دستگاه‌های اندرویدی Videostrong، این عملیات را هدایت می‌کرده است. این بات‌نت با آلوده کردن ست‌تاپ‌باکس‌ها و دستگاه‌های اینترنت اشیا به یک در پشتی، زیرساختی برای فعالیت‌های مجرمانه ایجاد کرده بود.