اخبار امنیتی

The Hacker News

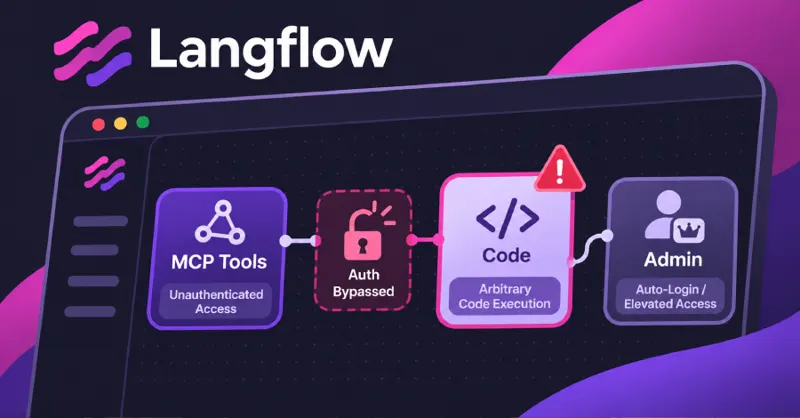
آسیب‌پذیری‌های بحرانی در Langflow؛ امکان اجرای کد توسط مهاجمان احراز هویت نشده

Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on Servers

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری The Hacker News

دو نقص امنیتی بحرانی در ابزار متن‌باز Langflow به مهاجمان اجازه می‌دهد بدون داشتن حساب کاربری، از احراز هویت عبور کرده یا کدهای دلخواه را روی سرورها اجرا کنند. تمامی نسخه‌های ۱.۰.۰ تا ۱.۱۲.۸ تحت تأثیر این آسیب‌پذیری هستند و تنها راه رفع آن، به‌روزرسانی به نسخه ۱.۱۳.۰ است.

MacRumors

اپل در تدارک انتشار iOS 27.2.1 و نسخه بتای iOS 27.3

iOS 27.2.1 Coming Soon, iOS 27.3 Beta Likely Available Tomorrow

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری MacRumors

اپل تست نسخهٔ iOS 27.2.1 را آغاز کرده؛ این به‌روزرسانی جزئی شامل رفع باگ‌ها و وصله‌های امنیتی برای iPhone Duo است. بتای توسعه‌دهندگان iOS 27.3 فردا منتشر می‌شود. iOS 27.3 در چین ویژگی‌های Apple Intelligence را برای iPhone 15 Pro و جدیدتر فعال می‌کند که شامل ابزارهایی مانند Writing Tools، Genmoji و ترجمه زنده با AirPods است. در این نسخه، دستیار هوش مصنوعی Qwen با همکاری Alibaba به Siri اضافه می‌شود، اما سایر قابلیت‌های هوش مصنوعی Siri در چین همچنان نیازمند دریافت تأییدیه‌های قانونی هستند.

Help Net Security

هشدار CISA به سازمان‌های فدرال برای رفع آسیب‌پذیری‌های Ivanti Connect Secure

CISA to federal agencies: Remediate exploited Ivanti Connect Secure vulnerabilities (CVE-2026-111357, CVE-2026-118527)

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری Help Net Security

سازمان CISA دو آسیب‌پذیری CVE-2026-111357 و CVE-2026-118527 در Ivanti Connect Secure را به فهرست آسیب‌پذیری‌های مورد بهره‌برداری قرار گرفته اضافه کرد و خواستار رفع فوری آن‌ها شد.

پوشش در رسانه‌های دیگر: SecurityWeek
Infosecurity Magazine

بررسی‌های Armadin نشان می‌دهد ۸۸ درصد از نقص‌های امنیتی شدید در توصیه‌نامه‌های فروشندگان ذکر نشده‌اند

Armadin Tests Find 88% of Severe Flaws Outside Vendor Advisories

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری Infosecurity Magazine

شرکت Armadin در تست‌های امنیتی خود دریافته است که ۸۸ درصد از یافته‌های با درجه اهمیت بالا و بحرانی، خارج از دایره توصیه‌نامه‌های رسمی فروشندگان قرار دارند.

BleepingComputer

مایکروسافت مشکل Smart App Control را که در به‌روزرسانی اکتبر ویندوز ایجاد شده بود برطرف کرد

Microsoft fixes Smart App Control broken by October Windows update

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری BleepingComputer

مایکروسافت مشکل شناخته‌شده‌ای را که مانع فعال‌سازی ویژگی امنیتی Smart App Control پس از نصب به‌روزرسانی امنیتی KB5127648 ویندوز ۱۱ در اکتبر 2026 شده بود، حل کرد.

BleepingComputer

بیش از ۱۰۰۰ سرور GitLab همچنان در برابر حملات RCE آسیب‌پذیرند

Over 1,000 GitLab servers vulnerable to ongoing RCE attacks

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری BleepingComputer

بیش از ۱۰۰۰ سرور GitLab که در اینترنت قابل دسترسی هستند، هنوز برای آسیب‌پذیری با شدت بحرانی CVE-2026-97229 که به‌صورت فعال توسط مهاجمان برای اجرای کد از راه دور (RCE) استفاده می‌شود، به‌روزرسانی نشده‌اند. این نقص ناشی از overflow عددی در Compiler عبارات منظم CI/CD است. GitLab در ۱۲ اکتبر نسخه‌های ۱۹٫۴٫۲، ۱۹٫۳٫۵ و ۱۹٫۲٫۸ CE/EE را با پچ‌های امنیتی منتشر کرد. CISA این آسیب‌پذیری را در فهرست Known Exploited Vulnerabilities (KEV) قرار داد و از نهادهای فدرالی خواست تا پیش از پایان مهلت تعیین‌شده، سرورهای خود را ایمن کنند.

BleepingComputer

شرکت Ivanti دو آسیب‌پذیری روز صفر دیگر در Connect Secure را وصله کرد

Ivanti patches two more Connect Secure zero-days chained in attacks

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری BleepingComputer

شرکت Ivanti به‌روزرسانی‌های امنیتی را برای رفع دو نقص دیگر در درگاه دسترسی از راه دور Connect Secure (ICS) منتشر کرد که حداقل از تاریخ ۱ اکتبر در حملات روز صفر به صورت زنجیره‌ای سوءاستفاده شده بودند.

BleepingComputer

Alpine Linux سرور GitLab خود را پس از تلاش برای حمله RCE بازسازی کرد

Alpine Linux rebuilds GitLab after attempted RCE attack

۱۴۰۵/۰۸/۱۰ · ۳ روز پیش آسیب‌پذیری BleepingComputer

تیم Alpine Linux پس از شناسایی تلاش هکرها برای سوءاستفاده از آسیب‌پذیری CVE-2026-97229، سرور GitLab خود را بازسازی کرد و تمام رمزهای عبور را ریست کرد. این آسیب‌پذیری که یک overflow عددی در کامپایلر عبارات منظم Onigmo در Ruby است، می‌توانست کد دلخواه اجرا کند. با اینکه Alpine هیچ مدرکی از اجرای موفق کد توسط مهاجمان نیافت، تصویر alpinelinux/gitlab:19.3.6 حاوی رفع آن منتشر شد.