اخبار امنیتی

Network World

تأخیر بیش از یک ساله در وصله کردن تجهیزات شبکه با وجود افزایش سرعت بهره‌برداری

Network appliances go more than a year without patches as exploits speed up

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Network World

تحقیقات مایکروسافت نشان می‌دهد که میانگین زمان وصله کردن آسیب‌پذیری‌ها در تجهیزات شبکه بیش از یک سال است، در حالی که بهره‌برداری از نقص‌های امنیتی خطرناک تنها چند روز پس از افشای آن‌ها آغاز می‌شود.

SecurityWeek

به‌روزرسانی امنیتی نوامبر ۲۰۲۶ Android؛ رفع بیش از ۲۰۰ آسیب‌پذیری

Android’s November 2026 Updates Patch Over 200 Vulnerabilities

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری SecurityWeek

گوگل دو بخش به‌روزرسانی امنیتی Android منتشر کرد که بیش از ۲۰۰ نقص را برطرف می‌کند. در پچ 2026-11-01، ۱۱۹ نقص در Android runtime، Framework و System رفع شد؛ مهم‌ترین آن-به‌عنوان CVE-2026-58868 در Framework که می‌تواند به اجرای کد از راه دور منجر شود، معرفی شد. در پچ 2026-11-05، ۹۷ باگ در Kernel، Arm، Imagination Technologies، MediaTek، Unisoc و Qualcomm اصلاح شد؛ بیش از یک دوجین نقص بحرانی شامل مشکلات Bluetooth، pKVM، HID و ماژول‌های مودم MediaTek و یک مؤلفهٔ منبع Qualcomm می‌شود. به‌روزرسانی‌های Android XR و Wear OS نیز برای رفع مشکلات Framework و System منتشر شدند.

BleepingComputer

گوگل پاداش ۲۵۰ هزار دلاری برای شناسایی حفره‌های امنیتی در Cloud VRP تعیین کرد

Google adds new $250,000 Cloud VRP reward for Root-in-Cloud bugs

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری BleepingComputer

گوگل برنامه پاداش آسیب‌پذیری‌های ابری (VRP) خود را با افزودن یک سطح جدید برای شناسایی نقص‌های امنیتی معماری با تأثیر بالا گسترش داده است.

Tom's Hardware

دور زدن محدودیت‌های تجاری توسط قاچاقچیان تراشه‌های هوش مصنوعی برای انتقال HBM به چین

AI chip smugglers exploit trade control loophole to bring banned HBM from South Korea into China — expensive memory chips packaged with cheap, unsanctioned processors to become legal exports

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Tom's Hardware

قاچاقچیان با اتصال تراشه‌های حافظه پیشرفته به پردازنده‌های ارزان‌قیمت، از خلأهای نظارتی گمرک برای واردات غیرقانونی تراشه‌های ممنوعه به چین استفاده می‌کنند.

Schneier on Security

سوءاستفاده هوش مصنوعی از حفره‌های قانونی

AIs Hacking the Law

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Schneier on Security

نویسنده کتاب A Hacker’s Mind توضیح می‌دهد که چگونه هوش مصنوعی می‌تواند با شناسایی آسیب‌پذیری‌ها در متون قانونی، همانند سیستم‌های کامپیوتری، از نظام حقوقی سوءاستفاده کند.

The Hacker News

آسیب‌پذیری بحرانی Siemens IoT2050؛ مهاجمان با سوءاستفاده از آن backdoor نصب کردند

Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command Backdoors

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

آسیب‌پذیری CVE-2026-58115 با امتیاز CVSS 10.0 در دستگاه‌های Siemens SIMATIC IoT2050 Advanced مجهز به Node-RED کشف شد که به مهاجمان اجازه می‌دهد از طریق نقص احراز هویت در رابط HTTP Node-RED و بدون نیاز به احراز هویت، دستورات دلخواه را با بالاترین سطح دسترسی اجرا کنند. رفع مشکل در نسخه 4.3.4.1 یا بعد انجام شده است. پیش از اعمال این به‌روزرسانی، مهاجمان با بارگذاری جریان‌های مخرب و استفاده از اسکریپت‌های wget/curl، بدافزارهای AMD64 را از سرورهای 85.215.73.250 و 45.194.90.57 دریافت کرده و آن‌ها را به‌صورت فایل‌های مخفی مانند `/dev/shm/.b` یا `/tmp/.kworker` ذخیره و اجرا می‌کردند.

پوشش در رسانه‌های دیگر: The Register
The Hacker News

نقض امنیتی در افزونه CryptoPayment Gateway WordPress می‌تواند اطلاعات کیف پول را فاش کند

Attackers Target Unpatched CryptoPayment Gateway Flaw That Can Expose Wallet Credentials

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

هکرها در حال بهره‌برداری از یک آسیب‌پذیری بحرانی (CVE-2026-81648) در افزونه CryptoPayment Gateway برای WordPress هستند که به کاربران ناشناس اجازه حذف فایل‌های دلخواه سرور و استخراج اطلاعات ذخیره‌شدهٔ کیف پول را می‌دهد. این flaw در نسخه‌های 1.2.1 تا 1.2.2 وجود دارد، هنوز رفع نشده و افزونه از فهرست افزونه‌های WordPress حذف شده است؛ بنابراین صاحب‌سایت‌ها باید افزونه را حذف، کلیدهای کیف پول را بازگردانی و تغییرات مشکوک را بررسی کنند.

Help Net Security

افزایش پاداش شناسایی باگ‌های امنیتی OpenAI به ۱۷۲,۰۰۰ دلار

OpenAI raises top bug bounty payout to $172,000 with bonuses

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Help Net Security

شرکت OpenAI برای تشویق محققان مستقل به شناسایی آسیب‌پذیری‌ها در نرم‌افزارهای خود، سقف پاداش‌های امنیتی را افزایش داده و برای گزارش‌های باکیفیت، پاداش‌های اضافی در نظر گرفته است.

Help Net Security

معرفی ابزار Sweet Virtual Patching برای مقابله با آسیب‌پذیری HTTP2Shell

Product showcase: Sweet Virtual Patching stops HTTP2Shell while fixes catch up

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Help Net Security

آسیب‌پذیری بحرانی HTTP2Shell (با شناسه CVE-2026-111497) یک نقص اجرای کد از راه دور در کتابخانه‌های فشرده‌سازی است که توسط هوش مصنوعی کشف شد. این ابزار به عنوان یک وصله مجازی تا زمان ارائه اصلاحات اصلی عمل می‌کند.

Help Net Security

نصب سرورهای MCP غیرقابل اصلاح توسط عوامل برنامه‌نویسی هوش مصنوعی

AI coding agents are installing MCP servers that will never be patched

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری Help Net Security

تحقیقات Glow Labs نشان می‌دهد که عوامل هوش مصنوعی گاهی بسته‌های نرم‌افزاری را از مخازن آرشیو شده انتخاب می‌کنند که دیگر به‌روزرسانی نمی‌شوند. این الگو که MCPhantom نامیده می‌شود، ریسک‌های امنیتی جدیدی برای توسعه‌دهندگان ایجاد کرده است.

BBC Technology

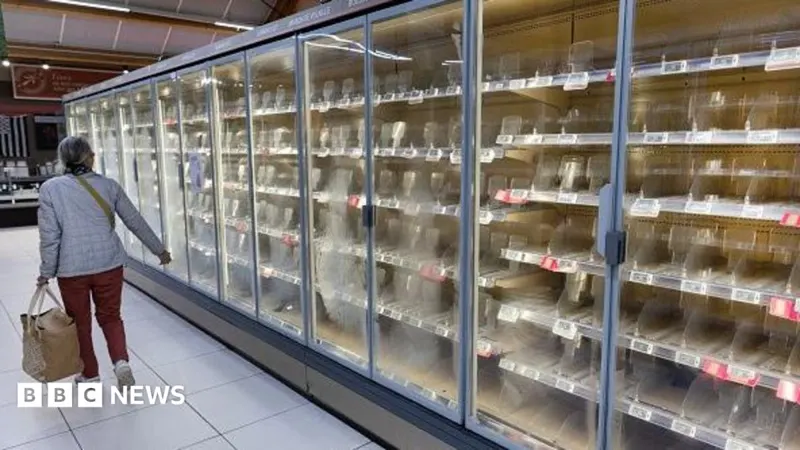
آسیب‌پذیری تجهیزات؛ هک فریزر فروشگاه‌ها چه پیامی برای امنیت سایر فناوری‌ها دارد؟

If hackers can take control of a supermarket freezer, how vulnerable is other tech?

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری BBC Technology

ده‌ها فروشگاه در کشورهای اروپایی هدف یک حمله سایبری قرار گرفته‌اند که عملکرد یخچال‌های آن‌ها را مختل کرده است.

The Hacker News

آسیب‌پذیری‌های بحرانی در Langflow؛ امکان اجرای کد توسط مهاجمان احراز هویت نشده

Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on Servers

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری The Hacker News

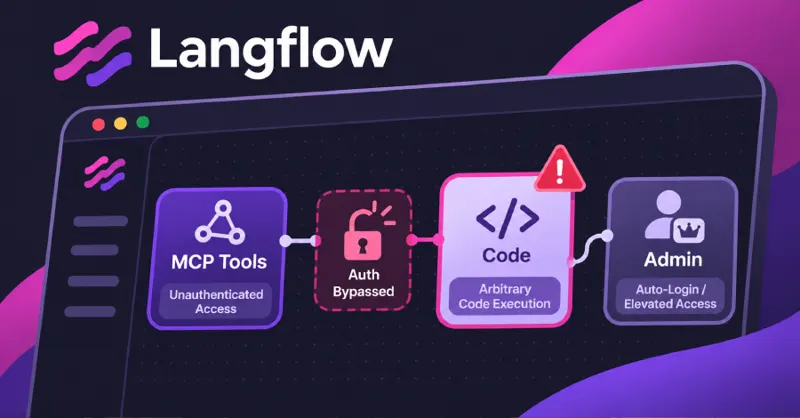
دو نقص امنیتی بحرانی در ابزار متن‌باز Langflow به مهاجمان اجازه می‌دهد بدون داشتن حساب کاربری، از احراز هویت عبور کرده یا کدهای دلخواه را روی سرورها اجرا کنند. تمامی نسخه‌های ۱.۰.۰ تا ۱.۱۲.۸ تحت تأثیر این آسیب‌پذیری هستند و تنها راه رفع آن، به‌روزرسانی به نسخه ۱.۱۳.۰ است.