اخبار امنیتی

MacRumors

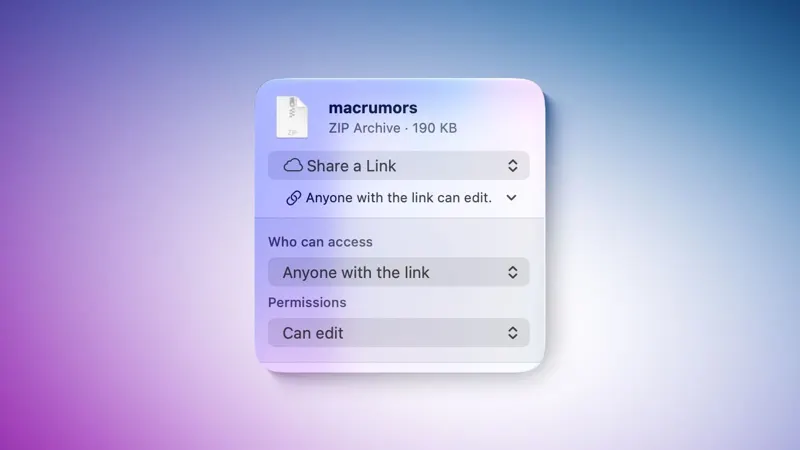
اپل در iOS 27.3 لینک‌های عمومی iCloud را برای شناسایی محتوای مخرب بررسی می‌کند

Apple Will Check Public iCloud Links for Harmful Content Starting in iOS 27.3

۱۴۰۵/۰۸/۱۳ · ۱ ساعت پیش بدافزار MacRumors

اپل اعلام کرد که در نسخه‌های iOS 27.3، iPadOS 27.3، macOS 27.3 و visionOS 27.3، لینک‌های عمومی iCloud را برای شناسایی محتوای مخرب اسکن می‌کند. تصاویر و فایل‌هایی که با گزینه Anyone with the link به اشتراک گذاشته شوند، برای بررسی در دسترس اپل قرار خواهند گرفت.
The Hacker News

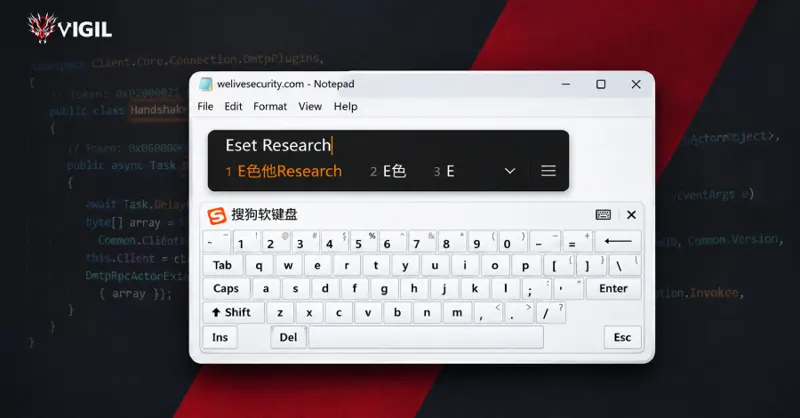
هکرهای وابسته به چین درخواست‌های DNS نرم‌افزار Sogou Input Method را برای استقرار بدافزار DarkVigil ربودند

China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor

۱۴۰۵/۰۸/۱۳ · ۴ ساعت پیش بدافزار The Hacker News

یک گروه تهدید سایبری وابسته به چین به نام SlippyNunchucks شناسایی شده که با سوءاستفاده از ارتباطات HTTP ناامن در نسخه‌های ویندوز Sogou Input Method، حملات ربایش DNS را برای استقرار بدافزار DarkVigil انجام داده است. این کمپین نظارتی از تاریخ اول جولای 2026 سازمان‌ها را هدف قرار داده است.

Dark Reading

گوگل و شرکایش بات‌نت XCPE با ۱.۳ میلیون دستگاه را مختل کردند

Google, Partners Disrupts 1.3 Million-Device-Strong XCPE Botnet

۱۴۰۵/۰۸/۱۳ · ۴ ساعت پیش بدافزار Dark Reading

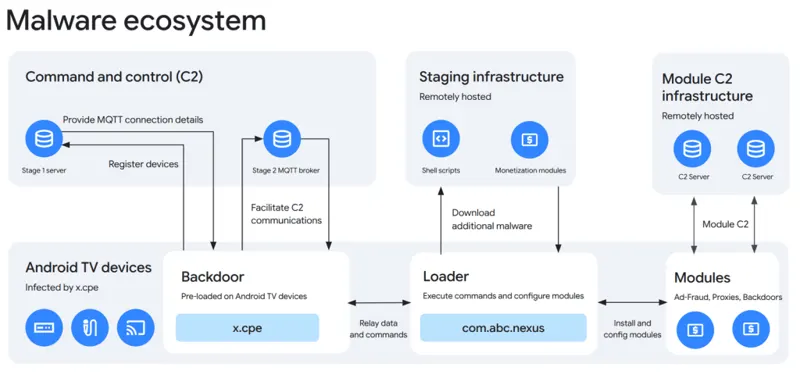
گوگل اعلام کرد که شرکت تولیدکننده دستگاه‌های اندرویدی Videostrong، این عملیات را هدایت می‌کرده است. این بات‌نت با آلوده کردن ست‌تاپ‌باکس‌ها و دستگاه‌های اینترنت اشیا به یک در پشتی، زیرساختی برای فعالیت‌های مجرمانه ایجاد کرده بود.

BleepingComputer

لانچر بازی کامپیوتری NIKKE برای انتشار بدافزار سرقت اطلاعات هک شد

NIKKE PC game launcher hacked to spread remote access, data-stealing malware

۱۴۰۵/۰۸/۱۳ · ۹ ساعت پیش بدافزار BleepingComputer

توسعه‌دهندگان بازی Goddess of Victory: NIKKE تایید کردند که هکرها اسکریپت‌های لانچر رایانه‌های شخصی این بازی را دستکاری کرده‌اند. این حمله زنجیره تامین، بدافزارهایی را برای سرقت اطلاعات حساب کاربری و کیف پول‌های رمزارز توزیع کرده است.

Tom's Hardware

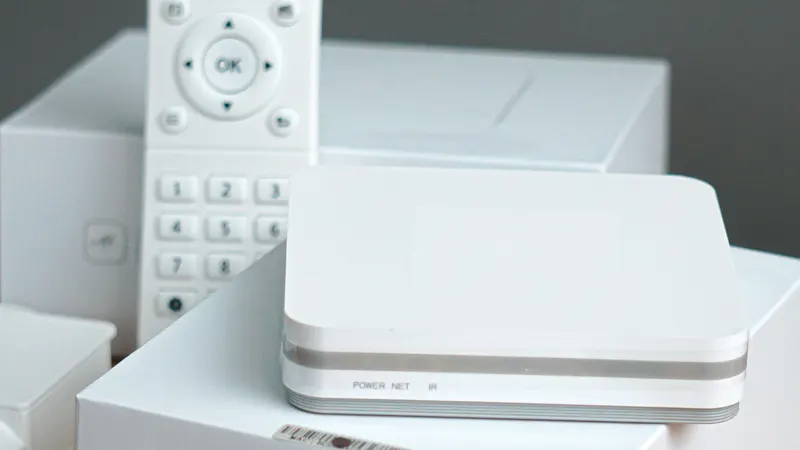
افشای بک‌دور غیرمجاز در ۱.۳ میلیون دستگاه اندروید تی‌وی توسط گوگل

Certified Android TV manufacturer put unauthorized backdoor in 1.3 million set-top boxes, Google reveals — OEM sold access to criminal affiliates, used massive network as botnet for ad fraud, residential proxy

۱۴۰۵/۰۸/۱۳ · ۱۰ ساعت پیش بدافزار Tom's Hardware

گوگل یک بک‌دور تعبیه‌شده توسط شرکت Videostrong Technology Co در میلیون‌ها دستگاه گیرنده دیجیتال Google TV و Android TV را کشف و مسدود کرد.

Help Net Security

بررسی بدافزارهای تولید شده توسط هوش مصنوعی زیر میکروسکوپ

What AI-generated malware looks like under the microscope

۱۴۰۵/۰۸/۱۳ · ۱۴ ساعت پیش بدافزار Help Net Security

Lindsay Kaye، معاون هوش تهدید در HUMAN Security، توضیح می‌دهد که بدافزارهای تولید شده توسط هوش مصنوعی با نشانه‌هایی مانند کامنت‌های منظم و پیام‌های لاگ یکسان قابل شناسایی هستند. او همچنین اشاره می‌کند که فرآیند دی‌کامپایل کردن کد، بسیاری از این ویژگی‌های خاص را از بین می‌برد.

BleepingComputer

هک زیرساخت به‌روزرسانی cPGuard؛ توزیع backdoor و اسکریپت سرقت داده

Hackers hijack cPGuard autoupdate to deploy backdoor, steal data

۱۴۰۵/۰۸/۱۳ · ۲۲ ساعت پیش بدافزار BleepingComputer

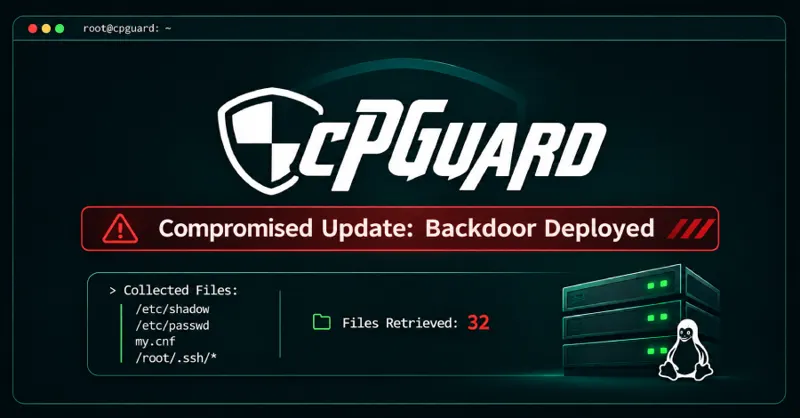
OpsShield اعلام کرد حمله از ۲ نوامبر ۲۰۲۶ ساعت ۰۲:۰۶ UTC آغاز شد و نسخه‌های 5.88.12 تا 5.88.19 را تحت تأثیر قرار داد. مهاجمان با سوءاستفاده از سیستم به‌روزرسانی مجموعه امنیتی cPGuard، یک backdoor توزیع کردند و تقریبا ۲۹۴۶ سرور تحت تأثیر قرار گرفت. هش‌های رمز عبور Linux پیکربندی MariaDB/MySQL، تاریخچه شل روت و فایل‌های SSH استخراج شد. شرکت توصیه می‌کند سرورها به نسخه 5.88.25 یا بالاتر به‌روزرسانی شده و اطلاعات ورود، پسوردها و کلیدهای SSH بازنشانی شوند.

The Hacker News

هک کانال به‌روزرسانی cPGuard برای نفوذ به سرورهای لینوکس و سرقت هش رمز عبور

cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password Hashes

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش بدافزار The Hacker News

مهاجمان با نفوذ به سیستم به‌روزرسانی cPGuard در تاریخ ۲ نوامبر، اسکریپت مخربی را برای سرورهای مشتریان ارسال کردند که منجر به نصب بک‌دور و سرقت اطلاعات حساس در نسخه‌های ۵.۸۸.۲۵ و بالاتر شد.

BleepingComputer

تایید سرقت ۶.۳ میلیارد دلاری از Binance توسط هکرهای کره شمالی از طریق مصاحبه شغلی جعلی

Binance says fake job interview led to $6.3 billion crypto heist

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش بدافزار BleepingComputer

صرافی Binance اعلام کرد هکرهای کره شمالی با فریب یک کارمند و ترغیب او به نصب بدافزار، موفق به نفوذ به زیرساخت کیف پول این شرکت و سرقت ۶.۳۴ میلیارد دلار دارایی دیجیتال شدند.

Malwarebytes Labs

یک درب پشتی مخفی، ۱.۳ میلیون دستگاه تلویزیون را در خدمت مجرمان قرار داد

A hidden backdoor put 1.3 million TV boxes to work for criminals

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش بدافزار Malwarebytes Labs

شرکت Videostrong با تعبیه یک درب پشتی در بیش از ۱.۳ میلیون دستگاه اندرویدی set-top box، دسترسی مجرمان به این بات‌نت را فراهم کرده است.

Security Affairs

جزئیات شبکه بات‌نت XCPE که ۱.۳ میلیون دستگاه ست‌تاپ باکس را آلوده کرد

Inside XCPE, the botnet that turned 1.3M set-top boxes into proxy servers

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش بدافزار Security Affairs

گوگل موفق به انهدام شبکه بات‌نتی شد که توسط شرکت Videostrong برای کلاهبرداری تبلیغاتی و سوءاستفاده از پروکسی ایجاد شده بود و بیش از ۱.۳ میلیون دستگاه را آلوده کرده بود.

WeLiveSecurity

گروه Gorbag و جمع‌آوری اطلاعات از سازمان‌های اوکراینی

Gorbag: Orcs at the border harvesting intelligence from Ukraine

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش بدافزار WeLiveSecurity

محققان ESET گروهی وابسته به روسیه به نام Gorbag را شناسایی کرده‌اند که با استفاده از ابزارهای ساده سرقت اطلاعات، داده‌های سازمان‌های اوکراینی در نزدیکی خط مقدم جبهه را جمع‌آوری می‌کند.