اخبار امنیتی

BleepingComputer

تایید نشت داده‌ها در DreamHost و افشای اطلاعات ورود به FTP و وب‌میل

DreamHost confirms data breach exposed FTP logins and webmail sessions

۱۴۰۵/۰۸/۱۳ · ۷ ساعت پیش نشت داده BleepingComputer

شرکت DreamHost هشدار داد که مهاجمان به مدت دو ماه به پلتفرم مدیریت فایل این شرکت دسترسی داشته و نام کاربری و رمز عبور FTP/SFTP مشتریان را سرقت کرده‌اند.

SecurityWeek

افزایش نفوذهای مرتبط با هوش مصنوعی با افشای هک‌های WorkOS، Northflank و Trigger.dev

AI-Linked Breaches Mount as WorkOS, Northflank, Trigger.dev Disclose Hacks

۱۴۰۵/۰۸/۱۳ · ۸ ساعت پیش نشت داده SecurityWeek

هکرها با استفاده از ابزارهای تهاجمی مبتنی بر هوش مصنوعی برای خودکارسازی حملات، اقدام به سرقت توکن‌های دسترسی هوش مصنوعی کرده‌اند. این موضوع با افشای حملات اخیر به شرکت‌های WorkOS، Northflank و Trigger.dev تایید شده است.

BleepingComputer

هک شدن مدیریت رمز عبور mSecure منجر به هشدار برای تغییر رمز عبور شد

mSecure password manager hack prompts password reset warnings

۱۴۰۵/۰۸/۱۳ · ۱۰ ساعت پیش نشت داده BleepingComputer

شرکت mSeven Software به کاربران فعلی و سابق mSecure هشدار داده است که به دلیل حمله سایبری و افشای پایگاه داده رمزگذاری‌شده مشتریان، رمزهای عبور خود را تغییر داده و احراز هویت دو مرحله‌ای را بازنشانی کنند.

Help Net Security

مصاحبه کاری جعلی، راه را برای سرقت 6.34 میلیارد دلاری از Binance هموار کرد

Fake job interview opened the door to $6.34 billion Binance heist

۱۴۰۵/۰۸/۱۳ · ۱۰ ساعت پیش نشت داده Help Net Security

مهاجمان با استفاده از یک نصب‌کننده نرم‌افزار دستکاری‌شده و مصاحبه شغلی ساختگی، به دارایی‌های دیجیتال Binance دسترسی پیدا کردند. این حمله ترکیبی از مهندسی اجتماعی و دانلود بدافزار بوده است.

Dark Reading

نشت احتمالی داده‌های کارگران مهاجر فیلیپینی در یک حمله ۶۹ گیگابایتی

Philippine Migrant Worker Data Likely Leaked in 69GB Government Breach

۱۴۰۵/۰۸/۱۳ · ۱۹ ساعت پیش نشت داده Dark Reading

یک مهاجم ناشناس موفق شده است در کمتر از نیم ساعت، نسخه‌های پشتیبان SQL Server مربوط به اداره اشتغال خارج از کشور فیلیپین را سرقت کند.

The Hacker News

نفوذ به Chainstack؛ اطلاعات مشتریان و هش رمزهای عبور فاش شد

Chainstack Reports Production Systems Breach Exposing Customer Data and Password Hashes

۱۴۰۵/۰۸/۱۳ · ۲۱ ساعت پیش نشت داده The Hacker News

Chainstack، ارائه‌دهنده زیرساخت بلاکچین، اعلام کرد یک مهاجم خارجی از طریق یک مؤلفه شخص ثالث به زیرساخت‌های Chainstack دسترسی پیدا کرد و به پایگاه داده‌ای شامل نام سازمان‌ها، ایمیل‌ها و هش‌های رمز عبور مشتریان دست یافت. این نفوذ از ۲۶ October ۲۰۲۶ در محیط توسعه آغاز شد و به محیط تولید گسترش یافت؛ دسترسی مهاجم در ۳۱ October ۲۰۲۶ قطع شد. این شرکت از مشتریان خواسته است تا اعتبارهای گره (node)، کلیدهای API و رمزهای عبور خود را تغییر دهند.

BleepingComputer

نفوذ به اپلیکیشن فروش WorkOS با استفاده از ابزار تهاجمی ARTEX AI

WorkOS says attacker used ARTEX AI to breach internal sales app

۱۴۰۵/۰۸/۱۳ · ۲۳ ساعت پیش نشت داده BleepingComputer

WorkOS، پلتفرم زیرساختی برای توسعه‌دهندگان، اعلام کرد که مهاجمان با نفوذ به یکی از برنامه‌های داخلی فروش، به اطلاعات مشتریان دسترسی پیدا کرده‌اند. حمله با استفاده از چارچوب امنیتی تهاجمی ARTEX AI انجام شده است و داده‌های دسترسی یافته شامل جزئیات تماس‌های تجاری و خلاصه‌های ارتباطات مشتریان است. پس از شناسایی این رخنه امنیتی، WorkOS دسترسی خارجی را غیرفعال کرد و یک شرکت فورنزیک مستقل را برای بررسی حادثه استخدام کرد. Michael Grinich، مؤسس این شرکت، تأکید کرد که تیم امنیتی اکنون وضعیت را کاملا مهار کرده است.

The Hacker News

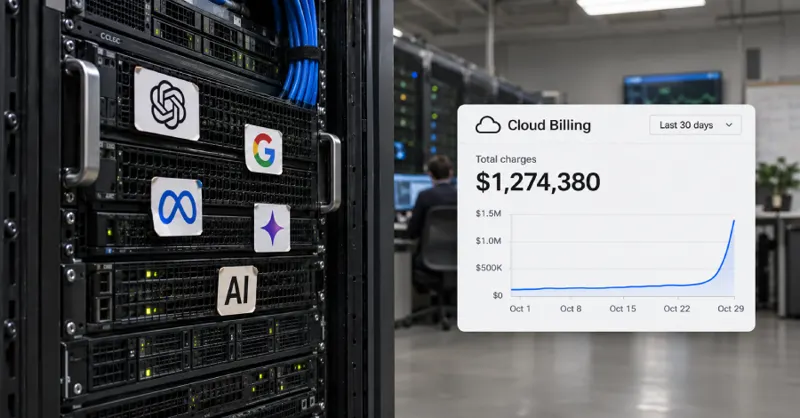
هشدار Google درباره حملات LLMjacking؛ هزینه‌های تقلبی تا یک میلیون دلار برای سازمان‌ها

Google Warns LLMjacking Attacks Are Costing Some Enterprises Up to $1 Million in Cloud Charges

۱۴۰۵/۰۸/۱۳ · ۱ روز پیش نشت داده The Hacker News

Google هشدار می‌دهد که مهاجمان با دسترسی غیرمجاز به کلیدهای API مدل‌های زبانی بزرگ (LLM)، از منابع ابری و GPUهای گران‌قیمت سوءاستفاده می‌کنند و هزینه‌های تقلبی تا یک میلیون دلار به سازمان‌ها تحمیل می‌شود. این حملات LLMjacking معمولا از طریق سرقت توکن‌های IAM، کلیدهای Service Account یا Personal Access Tokenها رخ می‌دهد؛ گروه هکری UNC6993 با کلید Service Account مخرب به API یک مدل زبانی دسترسی پیدا کرد و بیش از ۱۰۰٬۰۰۰ دلار هزینه ایجاد کرد، در حالی که سرویس‌های مشابه توکن‌های نامحدود را با حدود ۶۰ دلار ماهانه ارائه می‌دهند.

Malwarebytes Labs

هک بیلبوردهای تبلیغاتی و نمایش محتوای غیراخلاقی توسط گروه Leakers$

Hackers put porn on public billboards and claim it was “far too easy”

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش نشت داده Malwarebytes Labs

گروه هکری Leakers$ با دسترسی به نرم‌افزار مدیریت از راه دور بیلبوردهای تبلیغاتی، از آن‌ها برای نمایش محتوای غیراخلاقی استفاده کردند و مدعی شدند که این نفوذ بسیار آسان بوده است.

Malwarebytes Labs

نشت اطلاعات کارت‌های بانکی در Revolve؛ ۱.۵ میلیون نفر تحت تأثیر قرار گرفتند

Revolve card breach: 1.5 million people may be affected

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش نشت داده Malwarebytes Labs

شرکت Revolve اعلام کرد که جزئیات کارت‌های بانکی ذخیره‌شده مشتریان به سرقت رفته است و طبق اسناد ارائه‌شده در تگزاس، ممکن است ۱.۵ میلیون نفر در این حادثه آسیب دیده باشند.

BleepingComputer

دیتابریک هاروارد اطلاعات ۸۵۱٬۰۰۰ حساب را فاش کرد

Harvard University data breach exposed info of 851,000 accounts

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش نشت داده BleepingComputer

هکرها در نوامبر ۲۰۲۵ به سامانه‌های Alumni Affairs و Development دانشگاه هاروارد نفوذ کردند و اطلاعات بیش از ۸۵۱٬۰۰۰ ایمیل منحصربه‌فرد شامل نام، تاریخ تولد، شماره تلفن و آدرس‌های فیزیکی را به‌دست آوردند. این داده‌ها شامل دانشجویان، فارغ‌التحصیلان، اهداکنندگان، کارکنان و اعضای هیئت علمی بود. دلیل اصلی این رخنه ادعای گروه باج‌گیری ShinyHunters بود که پس از رد درخواست باج، یک آرشیو ۱٫۱ گیگابایتی از اسناد را در وب‌سایت تاریک خود منتشر کرد؛ دانشگاه اعلام کرد که سیستم‌های نفوذی هیچ شماره‌تأمین‌اجتماعی، رمز عبور یا اطلاعات کارت پرداختی ذخیره نکرده بودند.

BleepingComputer

ذخیره‌سازی طولانی‌مدت گزارش‌های تماس توسط اپراتورهای تلفن همراه

Your Mobile Carrier Stores Your Call Logs for Years

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش نشت داده BleepingComputer

اپراتورهای تلفن همراه با نگهداری طولانی‌مدت متادیتای تماس‌ها و پیامک‌ها، حریم خصوصی کاربران را در معرض خطرات جدی در صورت نشت داده‌ها قرار می‌دهند.

Help Net Security

یک بدافزار سرقت اطلاعات مبتنی بر هوش مصنوعی، سودآورترین داده‌های سرقتی را شناسایی می‌کند

AI-powered infostealer picks out the most profitable parts of your stolen data

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش نشت داده Help Net Security

محققان Cisco Talos بدافزار جدیدی به نام VOLTA-AUTODOXER را شناسایی کرده‌اند که با استفاده از هوش مصنوعی، داده‌های سرقت شده را تحلیل و ارزشمندترین دارایی‌های قربانی را برای کسب سود بیشتر اولویت‌بندی می‌کند.