اخبار امنیتی

9to5Mac

اپل برای اپلیکیشن‌های دوست‌یابی و هوش مصنوعی‌های رمانتیک، رده‌بندی سنی ۱۸+ تعیین می‌کند

Apple to require 18+ age ratings for dating apps and AI romantic companions

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش هوش مصنوعی 9to5Mac

اپل الزامات جدیدی برای رده‌بندی سنی در App Store اعلام کرده است که شامل اپلیکیشن‌های دارای قابلیت اشتراک‌گذاری موقعیت مکانی و همچنین ویژگی‌های دوست‌یابی و روابط می‌شود.

BleepingComputer

هکرهای چینی از ARTEX AI در حملات خودکار علیه ۲۰۰ سازمان استفاده کردند

Chinese hackers use ARTEX AI in automated attacks against 200 orgs

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش هوش مصنوعی BleepingComputer

هکرهای چینی با استفاده از ARTEX، که یک چارچوب متن‌باز هوش مصنوعی برای تست نفوذ است، به بیش از ۲۰۰ سازمان در ۱۴ کشور حمله کردند.

OpenAI

آمادگی OpenAI برای اجرای دور جدید ارتقای امنیت با کمک هوش مصنوعی

Preparing our next security sprint to harden OpenAI

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی OpenAI

شرکت OpenAI در حال آماده‌سازی دور جدیدی از ارتقای امنیت داخلی با همکاری Cathedral Systems است تا دفاع‌های خود را با استفاده از هوش مصنوعی آزمایش و تقویت کند.

The Hacker News

آیا مرکز عملیات امنیت (SOC) شما برای استفاده از هوش مصنوعی آماده است؟

Is Your SOC Ready for AI Agents? A Maturity Check Before You Deploy

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی The Hacker News

بر اساس نظرسنجی Prophet Security در سال ۲۰۲۶، ۴۰ درصد از تیم‌های امنیتی به‌صورت روزانه از هوش مصنوعی استفاده می‌کنند و ۵۶ درصد دیگر در حال آزمایش آن هستند. این گزارش به بررسی آمادگی مراکز عملیات امنیت برای پذیرش این فناوری می‌پردازد.

The Hacker News

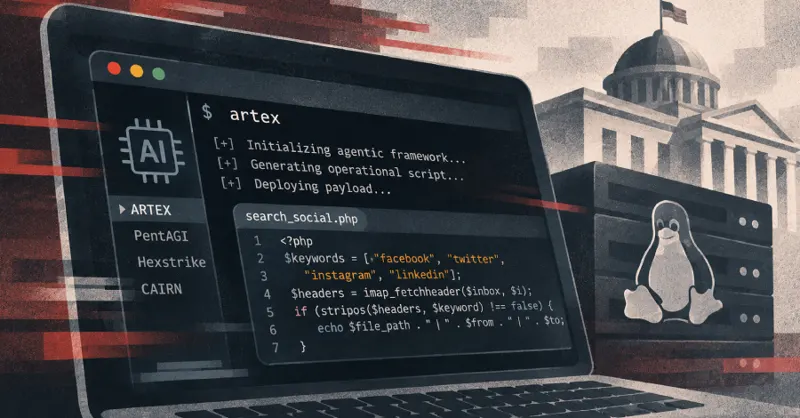
هدف قرار گرفتن سرورهای لینوکسی دولتی با بدافزار SysGoRAT و اسکریپت‌های هوش مصنوعی

Government Linux Servers Targeted With SysGoRAT and Suspected AI-Generated Scripts

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی The Hacker News

پژوهشگران امنیتی از یک کارزار جاسوسی سایبری با نام CL-UNK-1211 خبر دادند که زیرساخت‌های لینوکسی دولتی را با استفاده از SysGoRAT و اسکریپت‌های احتمالا تولید شده توسط هوش مصنوعی هدف قرار داده است.

The Register

هزینه روزانه ۱۰۰ هزار دلاری برای شرکت‌ها به دلیل سرقت توکن‌های LLM

Token thieves costing companies $100K+ per day in illicit LLM charges

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی The Register

سارقان توکن با سوءاستفاده از مدل‌های زبانی بزرگ (LLM)، هزینه‌های غیرقانونی سنگینی را به صورت روزانه به شرکت‌ها تحمیل می‌کنند.

Dark Reading

گزارش ریسک هوش مصنوعی مایکروسافت یک نکته کلیدی را نادیده گرفته است

Microsoft's AI Risk Report Misses This Key Detail

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی Dark Reading

گزارش جدید Digital Defense Report سازمان‌های دولتی را به عنوان اهداف اصلی حملات هوش مصنوعی معرفی می‌کند، اما اشاره‌ای به این موضوع ندارد که این سازمان‌ها به‌طور گسترده از طریق آسیب‌پذیری‌های محصولات Microsoft هدف قرار می‌گیرند.

دیجیاتو

آسیب‌پذیری خطرناک ChatGPT چت‌های کاربر را از طریق لینک اشتراک‌گذاری فاش می‌کرد

آسیب‌پذیری خطرناک ChatGPT چت‌های کاربر را از طریق لینک اشتراک‌گذاری فاش می‌کرد

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی دیجیاتو

شرکت OpenAI این باگ را برطرف و ۵۰۰۰ دلار پاداش به پژوهشگران کشف‌کننده آن اهدا کرده است.

Wired

صدها اپلیکیشن معمولی هوش مصنوعی ویژگی‌های دیپ‌فیک جنسی را پنهان کرده‌اند

Hundreds of Mundane AI Apps Are Hiding Sexually Abusive Deepfake Features

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی Wired

نشریه WIRED حدود ۴۰۰ اپلیکیشن و وب‌سایت مرتبط با توسعه‌دهندگان چینی را کشف کرده که در ظاهر ابزارهای عادی هوش مصنوعی هستند اما دارای ویژگی‌های مخفی برای تولید تصاویر و ویدیوهای خشونت‌آمیز هستند.

Security Affairs

تحقیق Chainalysis درباره حادثه امنیتی شامل تکنیک‌های حمله مبتنی بر هوش مصنوعی

Chainalysis Investigates Security Incident Involving AI-Driven Attack Techniques

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی Security Affairs

شرکت Chainalysis هدف یک حادثه سایبری قرار گرفت که طی آن نام، ایمیل و شناسه‌های کاربری مشتریان افشا شد، اما داده‌های تحقیقاتی و رمزهای عبور در امنیت ماندند. مهاجمان به ابزارهای داخلی این شرکت دسترسی پیدا کرده و برخی داده‌های غیرحساس مشتریان را سرقت کردند.

Help Net Security

ده خط اول یک خط‌مشی فرمان برای عامل‌های کدنویسی هوش مصنوعی

The first ten lines of a command policy for AI coding agents

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی Help Net Security

وینای تاکر، مدیر ارشد فناوری شرکت KloudStax، توضیح می‌دهد که چگونه باید هویت، اعتبارنامه‌ها و محدودیت‌های شبکه را برای عامل‌های هوش مصنوعی تنظیم کرد. او بحث می‌کند که این عامل‌ها باید تحت هویت خود اجرا شوند و پراکسی‌های اعتبارنامه در کجا دچار اشتباه می‌شوند.

Help Net Security

ابزار Byoky یک کیف پول متن‌باز برای کلیدهای API هوش مصنوعی است

Byoky: Open-source wallet for AI API keys

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی Help Net Security

ابزار Byoky یک کیف پول متن‌باز برای کلیدهای API هوش مصنوعی است که به عنوان افزونه کروم و فایرفاکس و همچنین اپلیکیشن‌های iOS و اندروید ارائه شده است. کاربران کلیدهای خود برای OpenAI، Anthropic، Google Gemini و سایر ارائه‌دهندگان را به صورت رمزگذاری‌شده روی دستگاه خود ذخیره می‌کنند.