فرصتهای شغلی در حوزه امنیت سایبری: 3 نوامبر 2026
Cybersecurity jobs available right now: November 3, 2026
شرکت Planck Technologies در جستجوی یک معمار امنیت سایبری برای طراحی ساختارهای امنیتی شبکههای مخابراتی و محیطهای ابری به صورت دورکار است.
Cybersecurity jobs available right now: November 3, 2026
شرکت Planck Technologies در جستجوی یک معمار امنیت سایبری برای طراحی ساختارهای امنیتی شبکههای مخابراتی و محیطهای ابری به صورت دورکار است.
CISA to federal agencies: Remediate exploited Ivanti Connect Secure vulnerabilities (CVE-2026-111357, CVE-2026-118527)
سازمان CISA دو آسیبپذیری CVE-2026-111357 و CVE-2026-118527 در Ivanti Connect Secure را به فهرست آسیبپذیریهای مورد بهرهبرداری قرار گرفته اضافه کرد و خواستار رفع فوری آنها شد.
Google disrupts XCPE botnet, bans the company behind it
گوگل با شناسایی بدافزار XCPE در فریمور دستگاههای Android TV، سرورهای مرتبط با آن را مسدود و شرکت Videostrong Technology را به دلیل نقش داشتن در این عملیات تحریم کرد.
AI-powered infostealer picks out the most profitable parts of your stolen data
محققان Cisco Talos بدافزار جدیدی به نام VOLTA-AUTODOXER را شناسایی کردهاند که با استفاده از هوش مصنوعی، دادههای سرقت شده را تحلیل و ارزشمندترین داراییهای قربانی را برای کسب سود بیشتر اولویتبندی میکند.
Second wave of refrigeration cyberattacks hits European supermarkets
پس از حملات قبلی در فرانسه، موج جدیدی از حملات سایبری به سیستمهای سرمایشی فروشگاهها در بلژیک، لوکزامبورگ و سوئد باعث خرابی مواد غذایی شده است.
Trezor warns some of its wallets may hide a seed-stealing implant
شرکت Trezor هشدار داد که کیف پول Trezor Safe 5 فروخته شده توسط فروشگاه CryptoBilis ممکن است حاوی یک قطعه پنهان برای سرقت عبارت بازیابی کاربر باشد.
Chainalysis breached using “offensive agentic techniques”
شرکت تحلیلگر بلاکچین Chainalysis اعلام کرد که در ماه اکتبر، مهاجمان با بهرهگیری از «offensive agentic techniques» به دستگاههای داخلی دسترسی پیدا کردند و برخی شناسهها، نامهای کامل، آدرسهای ایمیل و نقشهای سازمانی کاربران را استخراج کردند. این رخنه امنیتی به محتوای تحقیقاتی، نتایج تراکنشها یا رمزهای عبور کاربران منجر نشده است. با این حال، Chainalysis به کاربران هشدار داد که ممکن است در معرض حملات مهندسی اجتماعی قرار بگیرند و توصیه کرد برای افزایش امنیت، احراز هویت دو عاملی را فعال کنند.
FBI pins $6.3 billion Binance crypto heist on North Korea while scammers circle anxious users
افبیآی تأیید کرد که کره شمالی مسئول سرقت بیش از ۶ میلیارد دلار دارایی مجازی از صرافی ارز دیجیتال Binance در تاریخ ۲۹ اکتبر ۲۰۲۶ بوده است.
DeepSeek open-sources Super-Agent, a coding agent that watches team chats for work
شرکت Deepseek نمونه اولیه پژوهشی dsh-superagent را منتشر کرد، یک ایجنت کدنویسی که کارهای مخزن GitHub شما را انجام میدهد. این ایجنت زمانی که کاربر مجاز درخواست کند یا بر اساس قوانین تیم فعال میشود.
The first ten lines of a command policy for AI coding agents
وینای تاکر، مدیر ارشد فناوری شرکت KloudStax، توضیح میدهد که چگونه باید هویت، اعتبارنامهها و محدودیتهای شبکه را برای عاملهای هوش مصنوعی تنظیم کرد. او بحث میکند که این عاملها باید تحت هویت خود اجرا شوند و پراکسیهای اعتبارنامه در کجا دچار اشتباه میشوند.
Byoky: Open-source wallet for AI API keys
ابزار Byoky یک کیف پول متنباز برای کلیدهای API هوش مصنوعی است که به عنوان افزونه کروم و فایرفاکس و همچنین اپلیکیشنهای iOS و اندروید ارائه شده است. کاربران کلیدهای خود برای OpenAI، Anthropic، Google Gemini و سایر ارائهدهندگان را به صورت رمزگذاریشده روی دستگاه خود ذخیره میکنند.
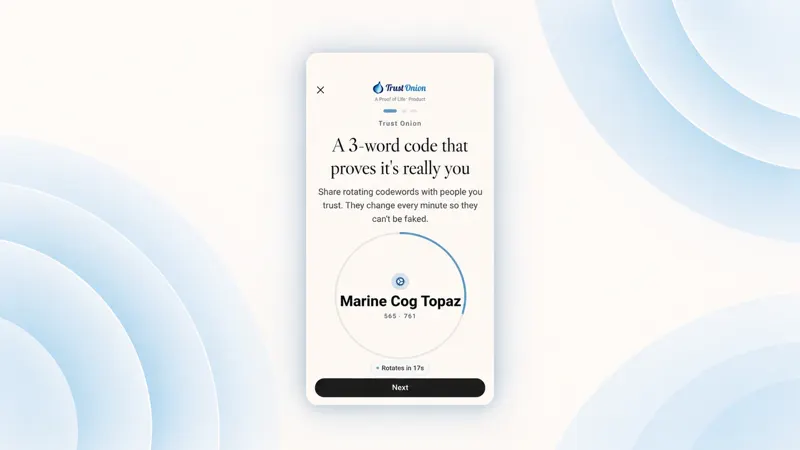
Product showcase: Trust Onion uses rotating codewords to verify callers
برنامه Trust Onion یک اپلیکیشن رایگان برای macOS، iOS و Android است که سه کلمه رمز چرخان، سلفیهای امضا شده و امکان بررسی پیامها را برای گروههای مورد اعتماد فراهم میکند. این ابزار به کاربران کمک میکند تا هنگام دریافت تماس یا پیام، هویت طرف مقابل را به سادگی تایید کنند.
Ransomware gang talked AI agents into doing much of its dirty work
گروه باجافزار Aur0ra که توسط Sophos به عنوان GOLD OGRE شناخته میشود، برای جستجو در شبکههای قربانی، جمعآوری اطلاعات ورود و دستیابی به دسترسی مدیر دامنه، از ایجنتهای هوش مصنوعی بهره میبرد. این عوامل با استفاده از مدلهای Cursor، Anthropic، xAI و Moonshot و حتی Claude 4.5-Sonnet بهصورت نیمهخودکار به کار گرفته شد تا شبکه را نقشهبرداری، رمزهای عبور را در اشتراکها و نسخههای پشتیبان جستجو و حرکت جانبی انجام دهند؛ با این حال، مرحلهٔ نهایی نفوذ و انتشار باجافزار همچنان تحت کنترل انسانی باقی میماند.