اخبار امنیتی

منبع:The Hacker News حذف ×
The Hacker News

هشدار Google درباره حملات LLMjacking؛ هزینه‌های تقلبی تا یک میلیون دلار برای سازمان‌ها

Google Warns LLMjacking Attacks Are Costing Some Enterprises Up to $1 Million in Cloud Charges

۱۴۰۵/۰۸/۱۳ · ۲۲ ساعت پیش نشت داده The Hacker News

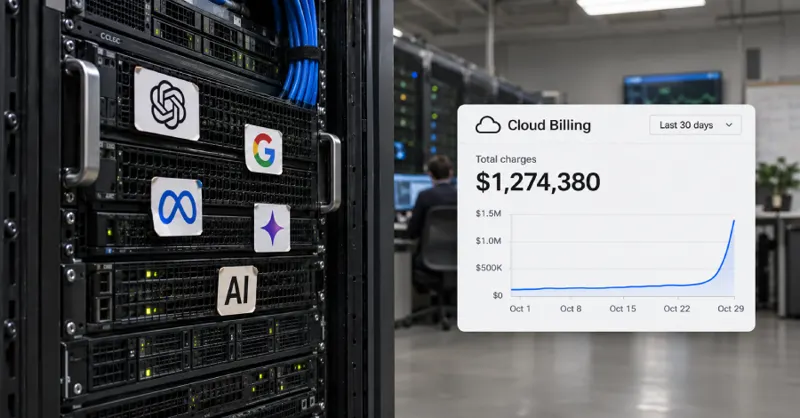
Google هشدار می‌دهد که مهاجمان با دسترسی غیرمجاز به کلیدهای API مدل‌های زبانی بزرگ (LLM)، از منابع ابری و GPUهای گران‌قیمت سوءاستفاده می‌کنند و هزینه‌های تقلبی تا یک میلیون دلار به سازمان‌ها تحمیل می‌شود. این حملات LLMjacking معمولا از طریق سرقت توکن‌های IAM، کلیدهای Service Account یا Personal Access Tokenها رخ می‌دهد؛ گروه هکری UNC6993 با کلید Service Account مخرب به API یک مدل زبانی دسترسی پیدا کرد و بیش از ۱۰۰٬۰۰۰ دلار هزینه ایجاد کرد، در حالی که سرویس‌های مشابه توکن‌های نامحدود را با حدود ۶۰ دلار ماهانه ارائه می‌دهند.

The Hacker News

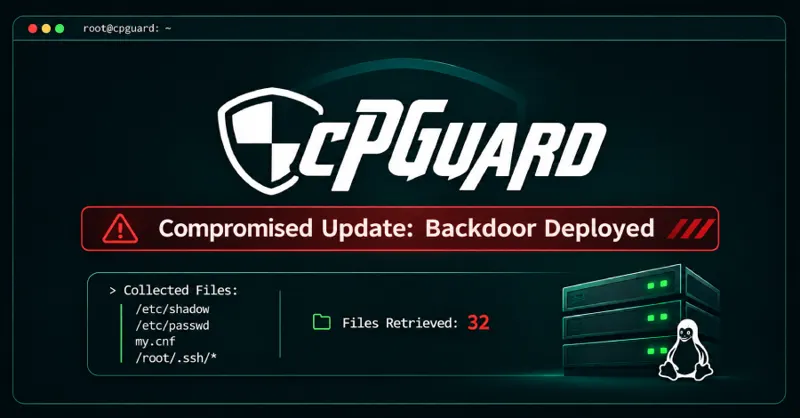
هک کانال به‌روزرسانی cPGuard برای نفوذ به سرورهای لینوکس و سرقت هش رمز عبور

cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password Hashes

۱۴۰۵/۰۸/۱۳ · ۲۲ ساعت پیش بدافزار The Hacker News

مهاجمان با نفوذ به سیستم به‌روزرسانی cPGuard در تاریخ ۲ نوامبر، اسکریپت مخربی را برای سرورهای مشتریان ارسال کردند که منجر به نصب بک‌دور و سرقت اطلاعات حساس در نسخه‌های ۵.۸۸.۲۵ و بالاتر شد.

The Hacker News

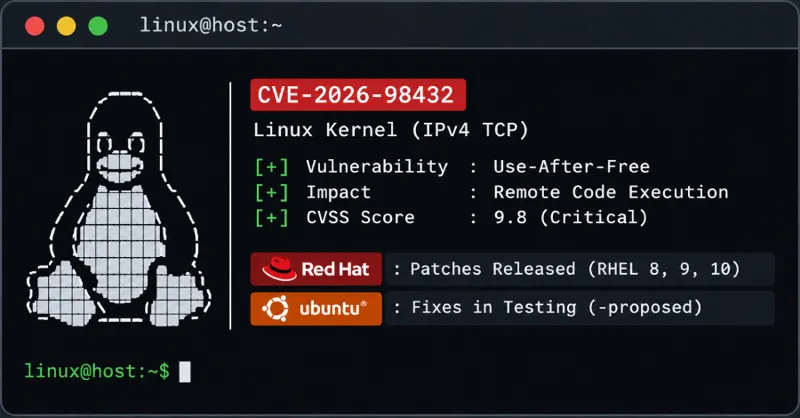
Red Hat آسیب‌پذیری RCE در پروتکل TCP لینوکس با امتیاز ۹.۸ را وصله کرد

Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for Testing

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

آسیب‌پذیری CVE-2026-98432 که یک نقص use-after-free در کد IPv4 TCP لینوکس است، برای Red Hat Enterprise Linux نسخه‌های ۸، ۹ و ۱۰ رفع شده است، در حالی که وصله‌های Ubuntu همچنان در مرحله تست قرار دارند.

The Hacker News

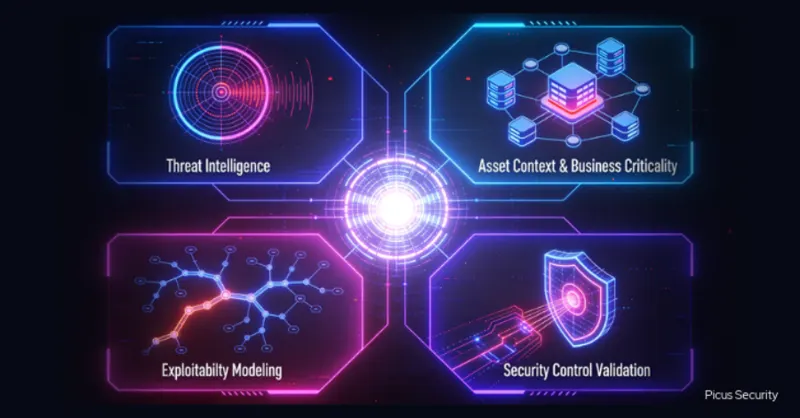
چهار عنصر اولویت‌بندی آسیب‌پذیری‌ها و نحوه عملیاتی کردن آن‌ها

The 4 Elements of Exposure Prioritization and How to Operationalize Them

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

گزارش Gartner نشان می‌دهد که با وجود تلاش‌های زیاد برای رفع آسیب‌پذیری‌ها، ریسک حملات تغییر چندانی نکرده است، زیرا کمتر از ۱۰ درصد آسیب‌پذیری‌ها واقعاً مورد بهره‌برداری قرار می‌گیرند.

The Hacker News

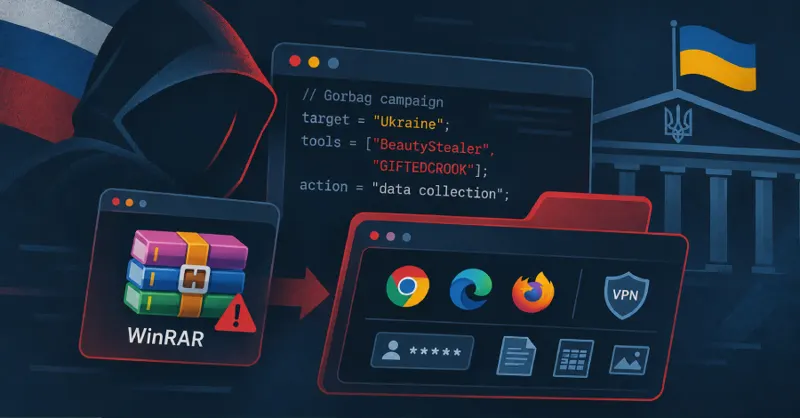
گروه هکری Gorbag با سوءاستفاده از نقص WinRAR بدافزارهای سرقت اطلاعات توزیع می‌کند

Russia-Aligned Gorbag Hackers Exploit WinRAR Flaw to Deploy Data-Stealing Malware

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

گروه هکری Gorbag که با روسیه همسو است، از فوریه ۲۰۲۵ با استفاده از بدافزارهای سرقت اطلاعات، نهادهای دولتی، دفاعی و قضایی اوکراین را هدف قرار داده است.

The Hacker News

هکرها با بهره‌برداری از نقص BTCPay Server، بیت‌کوین و لایت‌کوین را از کیف پول‌های داغ سرقت کردند

Hackers Exploit BTCPay Server Flaw to Steal Bitcoin and Litecoin From Hot Wallets

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

تیم BTCPay Server از کاربران خواست تا آخرین نسخه نرم‌افزار را نصب کنند، زیرا بررسی‌ها نشان می‌دهد حملات علیه سرورهای دارای نسخه 2.4.1 (منتشر شده در 23 July 2026) یا قدیمی‌تر انجام شده است.

The Hacker News

حملات باج‌افزاری به دستگاه‌های Synology NAS با سوءاستفاده از یک آسیب‌پذیری قدیمی

Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش باج‌افزار The Hacker News

شرکت Synology از کاربران خواست تا نرم‌افزار DiskStation Manager (DSM) خود را به‌روزرسانی کنند، زیرا مهاجمان در حال سوءاستفاده از یک آسیب‌پذیری اصلاح‌شده در دسامبر ۲۰۲۴ برای رمزگذاری داده‌ها و اخاذی هستند.

The Hacker News

موج جدید حملات سایبری به سیستم‌های سرمایشی فروشگاه‌های اروپایی

New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش امنیت سایبری The Hacker News

مهاجمان با تغییر از راه دور تنظیمات کنترلرهای سرمایشی در فروشگاه‌های بلژیک، سوئد و استونی، باعث گرم شدن یخچال‌ها و فساد مواد غذایی شدند. شرکت دانمارکی Danfoss که سازنده این کنترلرها است، در حال بررسی این حادثه است.

The Hacker News

آسیب‌پذیری بحرانی Siemens IoT2050؛ مهاجمان با سوءاستفاده از آن backdoor نصب کردند

Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command Backdoors

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

آسیب‌پذیری CVE-2026-58115 با امتیاز CVSS 10.0 در دستگاه‌های Siemens SIMATIC IoT2050 Advanced مجهز به Node-RED کشف شد که به مهاجمان اجازه می‌دهد از طریق نقص احراز هویت در رابط HTTP Node-RED و بدون نیاز به احراز هویت، دستورات دلخواه را با بالاترین سطح دسترسی اجرا کنند. رفع مشکل در نسخه 4.3.4.1 یا بعد انجام شده است. پیش از اعمال این به‌روزرسانی، مهاجمان با بارگذاری جریان‌های مخرب و استفاده از اسکریپت‌های wget/curl، بدافزارهای AMD64 را از سرورهای 85.215.73.250 و 45.194.90.57 دریافت کرده و آن‌ها را به‌صورت فایل‌های مخفی مانند `/dev/shm/.b` یا `/tmp/.kworker` ذخیره و اجرا می‌کردند.

The Hacker News

نقض امنیتی در افزونه CryptoPayment Gateway WordPress می‌تواند اطلاعات کیف پول را فاش کند

Attackers Target Unpatched CryptoPayment Gateway Flaw That Can Expose Wallet Credentials

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

هکرها در حال بهره‌برداری از یک آسیب‌پذیری بحرانی (CVE-2026-81648) در افزونه CryptoPayment Gateway برای WordPress هستند که به کاربران ناشناس اجازه حذف فایل‌های دلخواه سرور و استخراج اطلاعات ذخیره‌شدهٔ کیف پول را می‌دهد. این flaw در نسخه‌های 1.2.1 تا 1.2.2 وجود دارد، هنوز رفع نشده و افزونه از فهرست افزونه‌های WordPress حذف شده است؛ بنابراین صاحب‌سایت‌ها باید افزونه را حذف، کلیدهای کیف پول را بازگردانی و تغییرات مشکوک را بررسی کنند.

The Hacker News

سرقت ۶٫۴۳ میلیارد دلاری گروه هکری TraderTraitor از صرافی Binance و حملات جدید Volt Typhoon

⚡ Weekly Recap: Critical CVEs, Linux DDoS Botnet, Device-Code Phishing, Android Spyware and More

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش بدافزار The Hacker News

این هفته FBI اعلام کرد که گروه هکری کره‌شمالی TraderTraitor بیش از ۶٫۴۳ میلیارد دلار دارایی دیجیتال را از صرافی Binance دزدید؛ این بزرگ‌ترین سرقت رمزارزی تاریخ است. Volt Typhoon چارچوب «Silent Train» را برای زنجیره‌های چرخان دستگاه‌های به‌دست‌آمده به کار می‌برد تا حملات صفر-روز را پنهان کند؛ Polymarket پس از نفوذ به سرویس ثالث DebugBear اسکریپت مخرب جاوااسکریپتی توزیع کرد که در کمتر از یک ساعت حدود ۲٫۷ میلیون دلار از ۳۳ کیف‌پول برداشت کرد؛ یک نقص در قابلیت اشتراک‌گذاری لینک‌های ChatGPT به مهاجمان اجازه داد تا با باز کردن یک لینک، کد جاوااسکریپت مخرب را در نشست کاربر اجرا کنند.

The Hacker News

گوگل بات‌نت ۱٫۳ میلیون دستگاه اندرویدی را مختل کرد؛ فروش دسترسی غیرمجاز توسط سازنده TV Box

Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش بدافزار The Hacker News

گوگل با اقدام قانونی ربات‌شبکه‌ای شامل بیش از ۱٫۳ میلیون دستگاه اندروید را که توسط سازندهٔ چینی Videostrong با backdoor x.cpe ساخته شده بود، قطع کرد. این دستگاه‌ها شامل جعبه‌های تلویزیونی، سیستم‌های تل‌هلث، کارائوکه و دیجیتال‌ساینیج بودند و بدون اطلاع کاربر امکان نصب برنامه، ضبط صفحه و هدایت ترافیک به‌عنوان پروکسی مسکونی را داشتند. با این اقدام، دسترسی مجرمان به حداقل ۱۰ میلیون دستگاه دیگر قطع شد و گوگل فرآیندهای آزمون امنیتی خود را برای دستگاه‌های Android TV بهبود می‌بخشد.

The Hacker News

گروه DarkBlinders زیرساخت‌های ابری دولت اقلیم کردستان و یک هدف اسرائیلی را هدف قرار داد

DarkBlinders Compromises Israeli Target and Iraqi Kurdish Government Cloud Environment

۱۴۰۵/۰۸/۱۱ · ۱ روز پیش جاسوسی و APT The Hacker News

محققان امنیتی اعلام کردند که یک گروه تهدیدکننده وابسته به دولت ایران بین اوت و اکتبر ۲۰۲۶، یک فرد برجسته در اسرائیل و محیط ابری دولت اقلیم کردستان عراق را هدف جاسوسی سایبری قرار داده است.

The Hacker News

آسیب‌پذیری‌های بحرانی در Langflow؛ امکان اجرای کد توسط مهاجمان احراز هویت نشده

Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on Servers

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری The Hacker News

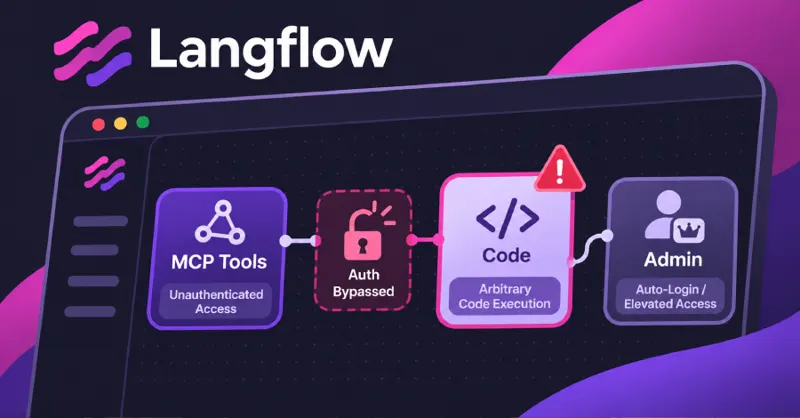
دو نقص امنیتی بحرانی در ابزار متن‌باز Langflow به مهاجمان اجازه می‌دهد بدون داشتن حساب کاربری، از احراز هویت عبور کرده یا کدهای دلخواه را روی سرورها اجرا کنند. تمامی نسخه‌های ۱.۰.۰ تا ۱.۱۲.۸ تحت تأثیر این آسیب‌پذیری هستند و تنها راه رفع آن، به‌روزرسانی به نسخه ۱.۱۳.۰ است.

The Hacker News

آیا مرکز عملیات امنیت (SOC) شما برای استفاده از هوش مصنوعی آماده است؟

Is Your SOC Ready for AI Agents? A Maturity Check Before You Deploy

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش هوش مصنوعی The Hacker News

بر اساس نظرسنجی Prophet Security در سال ۲۰۲۶، ۴۰ درصد از تیم‌های امنیتی به‌صورت روزانه از هوش مصنوعی استفاده می‌کنند و ۵۶ درصد دیگر در حال آزمایش آن هستند. این گزارش به بررسی آمادگی مراکز عملیات امنیت برای پذیرش این فناوری می‌پردازد.