اخبار امنیتی

منبع:The Hacker News حذف ×
The Hacker News

آسیب‌پذیری در APT در سیستم‌عامل‌های Debian و Ubuntu به مهاجمان اجازه اجرای کد به صورت root را می‌دهد

Debian and Ubuntu APT Flaw Lets MitM Attackers Swap Verified Packages and Run Code as Root

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری در مدیر بسته APT در توزیع‌های Debian و Ubuntu به مهاجمان اجازه می‌دهد بسته‌های تاییدشده را با کدهای مخرب جایگزین کنند. این نقص که در نوامبر منتشر شد، در صورت تلاش مجدد برای دانلود بسته‌ها، کد مهاجم را با دسترسی root اجرا می‌کند.

The Hacker News

شرکت SonicWall آسیب‌پذیری‌های محصولات EoL GMS را وصله نمی‌کند

SonicWall Won't Patch EoL GMS Flaws That Could Expose Files, Alter Database Records

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش آسیب‌پذیری The Hacker News

شرکت SonicWall هشدار داد که دو آسیب‌پذیری با شناسه CVE-2026-109593 و امتیاز 9.1 در نسخه‌های قدیمی‌تر از SonicWall GMS 9.5.2 وصله نخواهند شد. این نقص‌ها می‌توانند امکان خواندن فایل‌های داخلی و تغییر رکوردهای پایگاه داده را فراهم کنند.

The Hacker News

محققان از کشف ابزار تبلیغاتی پنهان در ابزار دور زدن محدودیت‌های OpenAI Codex خبر دادند

Researchers Uncover Prompt Adware Hidden in OpenAI Codex Jailbreak Toolkit

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش هوش مصنوعی The Hacker News

پژوهشگران امنیت سایبری بسته‌ای به نام Haiou را شناسایی کرده‌اند که دستورالعمل‌های عامل‌های هوش مصنوعی را تغییر داده تا تبلیغات یک دروازه هوش مصنوعی شخص ثالث را تزریق کند. Check Point Research این پدیده را prompt adware نامگذاری کرده است.

The Hacker News

هکرهای وابسته به APT29 با سوءاستفاده از اسکریپت تحلیل وب، بدافزارهای موبایل را منتشر کردند

APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits

۱۴۰۵/۰۸/۱۳ · ۴۵ دقیقه پیش آسیب‌پذیری The Hacker News

گروه سایبری APT29 مرتبط با روسیه با استفاده از وب‌سایت‌های هک‌شده و سرویس تحلیل وب Plerdy SEO Tracker، کاربران iOS و Android را هدف حملات آبشخور قرار داده است. کد جاوا اسکریپت تزریق‌شده، اطلاعات مرورگر و دستگاه کاربران را جمع‌آوری می‌کند.

The Hacker News

آسیب‌پذیری بحرانی در Rails به مهاجمان اجازه می‌دهد از طریق بارگذاری تصاویر دستکاری شده در سرور فایل بنویسند

Critical Rails Flaw Lets Attackers Write Server Files via Crafted ImageMagick Uploads

۱۴۰۵/۰۸/۱۳ · ۳ ساعت پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری بحرانی در Ruby on Rails می‌تواند به مهاجمان احرازویت‌نشده اجازه دهد از طریق بارگذاری فایل‌های دستکاری‌شده، فایل‌های دلخواهی را روی سرور برنامه بنویسند. تیم Rails این نقص را در نسخه‌های 8.1.4.1 و 8.0.5.2 برطرف کرده است.

The Hacker News

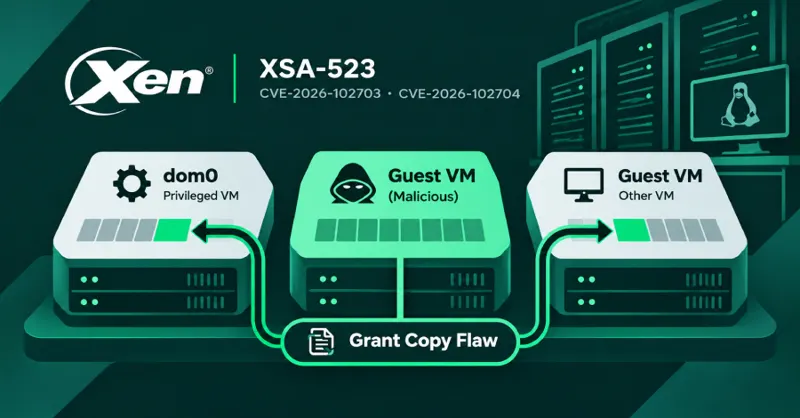
آسیب‌پذیری‌های Xen Hypervisor به یک ماشین مجازی مخرب اجازه خواندن و نوشتن حافظه سایر ماشین‌های مجازی را می‌دهد

Xen Hypervisor Flaws Let One Malicious VM Read and Write Any Other VM's Memory

۱۴۰۵/۰۸/۱۳ · ۳ ساعت پیش آسیب‌پذیری The Hacker News

دو آسیب‌پذیری در Xen hypervisor به یک ماشین مجازی مهمان مخرب اجازه می‌دهد حافظه سایر ماشین‌های مجازی روی همان میزبان را بخواند یا تغییر دهد. پروژه Xen اعلام کرده است که تمامی نسخه‌های از 4.6 به بعد آسیب‌پذیر هستند و وصله‌های امنیتی برای آن ارائه شده است.

The Hacker News

رادیویی بدون رادار: چرا امنیت زمان اجرای عامل‌ها بدون لایه‌های زیرین با شکست مواجه می‌شود

Radio With No Radar: Why Agent Runtime Security Fails Without the Layers Beneath It

۱۴۰۵/۰۸/۱۳ · ۳ ساعت پیش هوش مصنوعی The Hacker News

بیشتر ابزارهای امنیتی عامل‌های هوش مصنوعی ادعا می‌کنند که اقدامات مخرب را در زمان واقعی متوقف می‌کنند، اما بسیاری از عامل‌ها از طریق دروازه‌های تحت کنترل سازمان عبور نمی‌کنند. یک مورد اخیر نشان داد که چگونه یک دستیار هوش مصنوعی بدون محافظت‌های کافی می‌تواند یک خودکارسازی ایمیل انبوه را فعال کند.

The Hacker News

هکرهای وابسته به چین درخواست‌های DNS نرم‌افزار Sogou Input Method را برای استقرار بدافزار DarkVigil ربودند

China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor

۱۴۰۵/۰۸/۱۳ · ۳ ساعت پیش بدافزار The Hacker News

یک گروه تهدید سایبری وابسته به چین به نام SlippyNunchucks شناسایی شده که با سوءاستفاده از ارتباطات HTTP ناامن در نسخه‌های ویندوز Sogou Input Method، حملات ربایش DNS را برای استقرار بدافزار DarkVigil انجام داده است. این کمپین نظارتی از تاریخ اول جولای 2026 سازمان‌ها را هدف قرار داده است.

The Hacker News

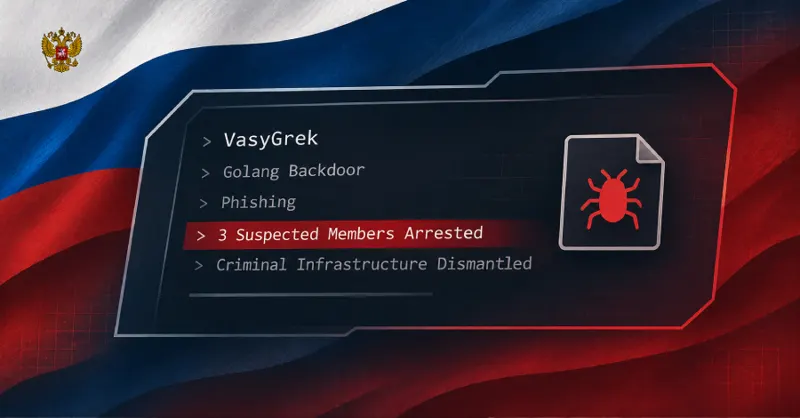
پلیس روسیه سه مظنون گروه هکری VasyGrek را دستگیر و زیرساخت‌های آن‌ها را منهدم کرد

Russian Police Arrest 3 Suspected VasyGrek Hackers, Dismantle Criminal Infrastructure

۱۴۰۵/۰۸/۱۳ · ۶ ساعت پیش قانون و پلیس The Hacker News

مقامات روسیه سه عضو گروه هکری VasyGrek، معروف به Fluffy Wolf، را دستگیر و زیرساخت‌های مجرمانه آن‌ها را از بین بردند. این گروه از سال ۲۰۱۶ تاکنون به شرکت‌های روسی و بین‌المللی حمله کرده و به اختلاس وجوه متهم است.

The Hacker News

گوگل برای یک آسیب‌پذیری بحرانی در اندروید که امکان اجرای کد از راه دور را فراهم می‌کند، وصله منتشر کرد

Google Issues Patches for Critical Android Flaw That Could Allow RCE Without User Interaction

۱۴۰۵/۰۸/۱۳ · ۷ ساعت پیش آسیب‌پذیری The Hacker News

گوگل در بولتن امنیتی نوامبر خود اعلام کرد که آسیب‌پذیری CVE-2026-58868 در نسخه‌های اندروید 14 تا 17 می‌تواند به مهاجمان اجازه دهد بدون تعامل کاربر، کد مخرب اجرا کنند. کاربران باید دستگاه‌های خود را به سطح وصله امنیتی 2026-11-01 یا جدیدتر ارتقا دهند.

The Hacker News

هشدار CISA؛ هکرها در جریان به‌روزرسانی WordPress از آسیب‌پذیری هسته آن سوءاستفاده می‌کنند

CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades

۱۴۰۵/۰۸/۱۳ · ۹ ساعت پیش آسیب‌پذیری The Hacker News

آژانس امنیت سایبری آمریکا (CISA) آسیب‌پذیری بحرانی در هسته WordPress را به فهرست Known Exploited Vulnerabilities اضافه کرد. این نقص TOCTOU است که به مهاجمان غیرمستند اجازه می‌دهد در حین به‌روزرسانی کد دلخواه اجرا کنند. در ۲۱ ساعت اول پس از افشا بیش از ۱۸٬۵۰۰ درخواست به مسیر "setup-config.php" ثبت شد و در ۲۴ ساعت اخیر ۱۲٬۶۳۲ حمله مسدود شد. سازمان‌های فدرال تا ۶ نوامبر ۲۰۲۶ فرصت دارند تا این نقص را برطرف کنند.

The Hacker News

هشدار mSecure به کاربران برای تغییر رمز عبور و بازنشانی 2FA پس از فعالیت‌های مشکوک

mSecure Warns Users to Change Passwords, Reset 2FA and Passkeys After Suspicious Activity

۱۴۰۵/۰۸/۱۳ · ۲۰ ساعت پیش امنیت سایبری The Hacker News

شرکت mSeven Software، توسعه‌دهنده مدیریت رمز عبور mSecure، از کاربران خود خواسته است به دلیل مشاهده فعالیت‌های مشکوک، رمزهای عبور خود را تغییر داده و احراز هویت دو مرحله‌ای (2FA) و Passkeyها را بازنشانی کنند.

The Hacker News

نفوذ به Chainstack؛ اطلاعات مشتریان و هش رمزهای عبور فاش شد

Chainstack Reports Production Systems Breach Exposing Customer Data and Password Hashes

۱۴۰۵/۰۸/۱۳ · ۲۰ ساعت پیش نشت داده The Hacker News

Chainstack، ارائه‌دهنده زیرساخت بلاکچین، اعلام کرد یک مهاجم خارجی از طریق یک مؤلفه شخص ثالث به زیرساخت‌های Chainstack دسترسی پیدا کرد و به پایگاه داده‌ای شامل نام سازمان‌ها، ایمیل‌ها و هش‌های رمز عبور مشتریان دست یافت. این نفوذ از ۲۶ October ۲۰۲۶ در محیط توسعه آغاز شد و به محیط تولید گسترش یافت؛ دسترسی مهاجم در ۳۱ October ۲۰۲۶ قطع شد. این شرکت از مشتریان خواسته است تا اعتبارهای گره (node)، کلیدهای API و رمزهای عبور خود را تغییر دهند.

The Hacker News

افشای جزئیات سرقت ۶.۴۳ میلیارد دلاری از Binance با استفاده از مصاحبه‌های شغلی جعلی و ابزارهای هوش مصنوعی

Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft

۱۴۰۵/۰۸/۱۳ · ۲۲ ساعت پیش هوش مصنوعی The Hacker News

صرافی Binance اعلام کرد که این سرقت بزرگ نتیجه یک کمپین پیچیده چندمرحله‌ای بوده که شامل دستکاری در نصب Homebrew و مهندسی اجتماعی علیه دو مهندس این شرکت است.

The Hacker News

آسیب‌پذیری‌های Barracuda امکان دور زدن احراز هویت و دسترسی روت را فراهم می‌کند

Barracuda Flaws Could Be Chained to Bypass Authorization and Gain Root Access

۱۴۰۵/۰۸/۱۳ · ۲۳ ساعت پیش آسیب‌پذیری The Hacker News

دو آسیب‌پذیری با شناسه CVE-2026-116606 و امتیاز CVSS 9.3 در محصولات Barracuda کشف شده که با ترکیب آن‌ها می‌توان به دسترسی روت در دستگاه‌های آسیب‌پذیر دست یافت.