اخبار امنیتی

منبع:The Hacker News حذف ×
The Hacker News

آسیب‌پذیری در APT در سیستم‌عامل‌های Debian و Ubuntu به مهاجمان اجازه اجرای کد به صورت root را می‌دهد

Debian and Ubuntu APT Flaw Lets MitM Attackers Swap Verified Packages and Run Code as Root

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری در مدیر بسته APT در توزیع‌های Debian و Ubuntu به مهاجمان اجازه می‌دهد بسته‌های تاییدشده را با کدهای مخرب جایگزین کنند. این نقص که در نوامبر منتشر شد، در صورت تلاش مجدد برای دانلود بسته‌ها، کد مهاجم را با دسترسی root اجرا می‌کند.

The Hacker News

شرکت SonicWall آسیب‌پذیری‌های محصولات EoL GMS را وصله نمی‌کند

SonicWall Won't Patch EoL GMS Flaws That Could Expose Files, Alter Database Records

۱۴۰۵/۰۸/۱۴ · لحظاتی پیش آسیب‌پذیری The Hacker News

شرکت SonicWall هشدار داد که دو آسیب‌پذیری با شناسه CVE-2026-109593 و امتیاز 9.1 در نسخه‌های قدیمی‌تر از SonicWall GMS 9.5.2 وصله نخواهند شد. این نقص‌ها می‌توانند امکان خواندن فایل‌های داخلی و تغییر رکوردهای پایگاه داده را فراهم کنند.

The Hacker News

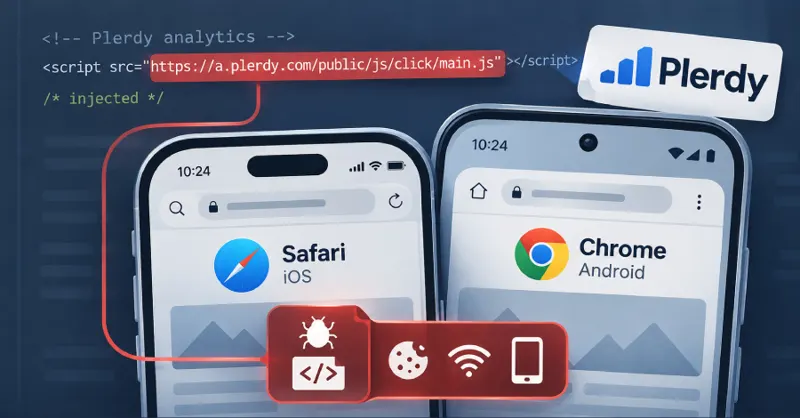
هکرهای وابسته به APT29 با سوءاستفاده از اسکریپت تحلیل وب، بدافزارهای موبایل را منتشر کردند

APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits

۱۴۰۵/۰۸/۱۳ · لحظاتی پیش آسیب‌پذیری The Hacker News

گروه سایبری APT29 مرتبط با روسیه با استفاده از وب‌سایت‌های هک‌شده و سرویس تحلیل وب Plerdy SEO Tracker، کاربران iOS و Android را هدف حملات آبشخور قرار داده است. کد جاوا اسکریپت تزریق‌شده، اطلاعات مرورگر و دستگاه کاربران را جمع‌آوری می‌کند.

The Hacker News

آسیب‌پذیری بحرانی در Rails به مهاجمان اجازه می‌دهد از طریق بارگذاری تصاویر دستکاری شده در سرور فایل بنویسند

Critical Rails Flaw Lets Attackers Write Server Files via Crafted ImageMagick Uploads

۱۴۰۵/۰۸/۱۳ · ۱ ساعت پیش آسیب‌پذیری The Hacker News

یک آسیب‌پذیری بحرانی در Ruby on Rails می‌تواند به مهاجمان احرازویت‌نشده اجازه دهد از طریق بارگذاری فایل‌های دستکاری‌شده، فایل‌های دلخواهی را روی سرور برنامه بنویسند. تیم Rails این نقص را در نسخه‌های 8.1.4.1 و 8.0.5.2 برطرف کرده است.

The Hacker News

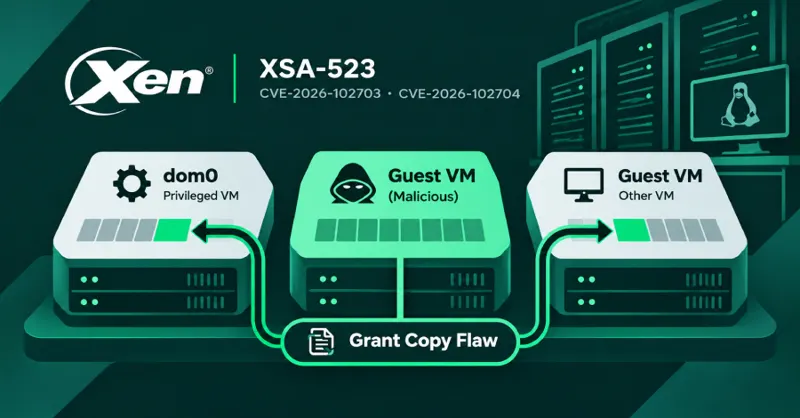
آسیب‌پذیری‌های Xen Hypervisor به یک ماشین مجازی مخرب اجازه خواندن و نوشتن حافظه سایر ماشین‌های مجازی را می‌دهد

Xen Hypervisor Flaws Let One Malicious VM Read and Write Any Other VM's Memory

۱۴۰۵/۰۸/۱۳ · ۱ ساعت پیش آسیب‌پذیری The Hacker News

دو آسیب‌پذیری در Xen hypervisor به یک ماشین مجازی مهمان مخرب اجازه می‌دهد حافظه سایر ماشین‌های مجازی روی همان میزبان را بخواند یا تغییر دهد. پروژه Xen اعلام کرده است که تمامی نسخه‌های از 4.6 به بعد آسیب‌پذیر هستند و وصله‌های امنیتی برای آن ارائه شده است.

The Hacker News

گوگل برای یک آسیب‌پذیری بحرانی در اندروید که امکان اجرای کد از راه دور را فراهم می‌کند، وصله منتشر کرد

Google Issues Patches for Critical Android Flaw That Could Allow RCE Without User Interaction

۱۴۰۵/۰۸/۱۳ · ۵ ساعت پیش آسیب‌پذیری The Hacker News

گوگل در بولتن امنیتی نوامبر خود اعلام کرد که آسیب‌پذیری CVE-2026-58868 در نسخه‌های اندروید 14 تا 17 می‌تواند به مهاجمان اجازه دهد بدون تعامل کاربر، کد مخرب اجرا کنند. کاربران باید دستگاه‌های خود را به سطح وصله امنیتی 2026-11-01 یا جدیدتر ارتقا دهند.

The Hacker News

هشدار CISA؛ هکرها در جریان به‌روزرسانی WordPress از آسیب‌پذیری هسته آن سوءاستفاده می‌کنند

CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades

۱۴۰۵/۰۸/۱۳ · ۷ ساعت پیش آسیب‌پذیری The Hacker News

آژانس امنیت سایبری آمریکا (CISA) آسیب‌پذیری بحرانی در هسته WordPress را به فهرست Known Exploited Vulnerabilities اضافه کرد. این نقص TOCTOU است که به مهاجمان غیرمستند اجازه می‌دهد در حین به‌روزرسانی کد دلخواه اجرا کنند. در ۲۱ ساعت اول پس از افشا بیش از ۱۸٬۵۰۰ درخواست به مسیر "setup-config.php" ثبت شد و در ۲۴ ساعت اخیر ۱۲٬۶۳۲ حمله مسدود شد. سازمان‌های فدرال تا ۶ نوامبر ۲۰۲۶ فرصت دارند تا این نقص را برطرف کنند.

The Hacker News

آسیب‌پذیری‌های Barracuda امکان دور زدن احراز هویت و دسترسی روت را فراهم می‌کند

Barracuda Flaws Could Be Chained to Bypass Authorization and Gain Root Access

۱۴۰۵/۰۸/۱۳ · ۲۱ ساعت پیش آسیب‌پذیری The Hacker News

دو آسیب‌پذیری با شناسه CVE-2026-116606 و امتیاز CVSS 9.3 در محصولات Barracuda کشف شده که با ترکیب آن‌ها می‌توان به دسترسی روت در دستگاه‌های آسیب‌پذیر دست یافت.

The Hacker News

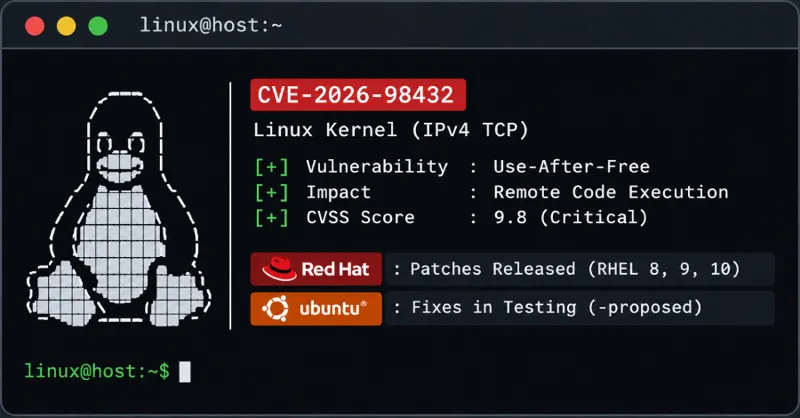
Red Hat آسیب‌پذیری RCE در پروتکل TCP لینوکس با امتیاز ۹.۸ را وصله کرد

Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for Testing

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

آسیب‌پذیری CVE-2026-98432 که یک نقص use-after-free در کد IPv4 TCP لینوکس است، برای Red Hat Enterprise Linux نسخه‌های ۸، ۹ و ۱۰ رفع شده است، در حالی که وصله‌های Ubuntu همچنان در مرحله تست قرار دارند.

The Hacker News

چهار عنصر اولویت‌بندی آسیب‌پذیری‌ها و نحوه عملیاتی کردن آن‌ها

The 4 Elements of Exposure Prioritization and How to Operationalize Them

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

گزارش Gartner نشان می‌دهد که با وجود تلاش‌های زیاد برای رفع آسیب‌پذیری‌ها، ریسک حملات تغییر چندانی نکرده است، زیرا کمتر از ۱۰ درصد آسیب‌پذیری‌ها واقعاً مورد بهره‌برداری قرار می‌گیرند.

The Hacker News

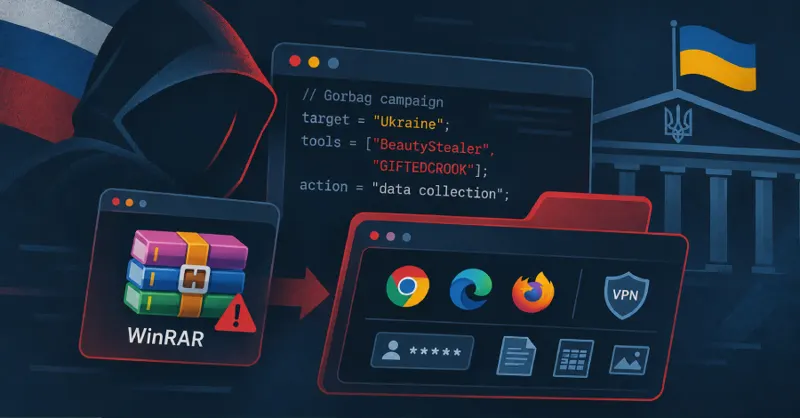
گروه هکری Gorbag با سوءاستفاده از نقص WinRAR بدافزارهای سرقت اطلاعات توزیع می‌کند

Russia-Aligned Gorbag Hackers Exploit WinRAR Flaw to Deploy Data-Stealing Malware

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

گروه هکری Gorbag که با روسیه همسو است، از فوریه ۲۰۲۵ با استفاده از بدافزارهای سرقت اطلاعات، نهادهای دولتی، دفاعی و قضایی اوکراین را هدف قرار داده است.

The Hacker News

هکرها با بهره‌برداری از نقص BTCPay Server، بیت‌کوین و لایت‌کوین را از کیف پول‌های داغ سرقت کردند

Hackers Exploit BTCPay Server Flaw to Steal Bitcoin and Litecoin From Hot Wallets

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

تیم BTCPay Server از کاربران خواست تا آخرین نسخه نرم‌افزار را نصب کنند، زیرا بررسی‌ها نشان می‌دهد حملات علیه سرورهای دارای نسخه 2.4.1 (منتشر شده در 23 July 2026) یا قدیمی‌تر انجام شده است.

The Hacker News

آسیب‌پذیری بحرانی Siemens IoT2050؛ مهاجمان با سوءاستفاده از آن backdoor نصب کردند

Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command Backdoors

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

آسیب‌پذیری CVE-2026-58115 با امتیاز CVSS 10.0 در دستگاه‌های Siemens SIMATIC IoT2050 Advanced مجهز به Node-RED کشف شد که به مهاجمان اجازه می‌دهد از طریق نقص احراز هویت در رابط HTTP Node-RED و بدون نیاز به احراز هویت، دستورات دلخواه را با بالاترین سطح دسترسی اجرا کنند. رفع مشکل در نسخه 4.3.4.1 یا بعد انجام شده است. پیش از اعمال این به‌روزرسانی، مهاجمان با بارگذاری جریان‌های مخرب و استفاده از اسکریپت‌های wget/curl، بدافزارهای AMD64 را از سرورهای 85.215.73.250 و 45.194.90.57 دریافت کرده و آن‌ها را به‌صورت فایل‌های مخفی مانند `/dev/shm/.b` یا `/tmp/.kworker` ذخیره و اجرا می‌کردند.

The Hacker News

نقض امنیتی در افزونه CryptoPayment Gateway WordPress می‌تواند اطلاعات کیف پول را فاش کند

Attackers Target Unpatched CryptoPayment Gateway Flaw That Can Expose Wallet Credentials

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش آسیب‌پذیری The Hacker News

هکرها در حال بهره‌برداری از یک آسیب‌پذیری بحرانی (CVE-2026-81648) در افزونه CryptoPayment Gateway برای WordPress هستند که به کاربران ناشناس اجازه حذف فایل‌های دلخواه سرور و استخراج اطلاعات ذخیره‌شدهٔ کیف پول را می‌دهد. این flaw در نسخه‌های 1.2.1 تا 1.2.2 وجود دارد، هنوز رفع نشده و افزونه از فهرست افزونه‌های WordPress حذف شده است؛ بنابراین صاحب‌سایت‌ها باید افزونه را حذف، کلیدهای کیف پول را بازگردانی و تغییرات مشکوک را بررسی کنند.

The Hacker News

آسیب‌پذیری‌های بحرانی در Langflow؛ امکان اجرای کد توسط مهاجمان احراز هویت نشده

Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on Servers

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش آسیب‌پذیری The Hacker News

دو نقص امنیتی بحرانی در ابزار متن‌باز Langflow به مهاجمان اجازه می‌دهد بدون داشتن حساب کاربری، از احراز هویت عبور کرده یا کدهای دلخواه را روی سرورها اجرا کنند. تمامی نسخه‌های ۱.۰.۰ تا ۱.۱۲.۸ تحت تأثیر این آسیب‌پذیری هستند و تنها راه رفع آن، به‌روزرسانی به نسخه ۱.۱۳.۰ است.