اخبار امنیتی

منبع:The Hacker News حذف ×
The Hacker News

هکرهای وابسته به چین درخواست‌های DNS نرم‌افزار Sogou Input Method را برای استقرار بدافزار DarkVigil ربودند

China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor

۱۴۰۵/۰۸/۱۳ · ۲ ساعت پیش بدافزار The Hacker News

یک گروه تهدید سایبری وابسته به چین به نام SlippyNunchucks شناسایی شده که با سوءاستفاده از ارتباطات HTTP ناامن در نسخه‌های ویندوز Sogou Input Method، حملات ربایش DNS را برای استقرار بدافزار DarkVigil انجام داده است. این کمپین نظارتی از تاریخ اول جولای 2026 سازمان‌ها را هدف قرار داده است.

The Hacker News

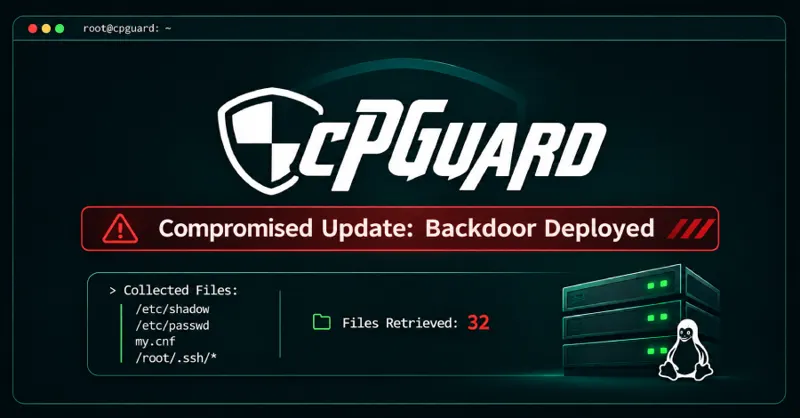
هک کانال به‌روزرسانی cPGuard برای نفوذ به سرورهای لینوکس و سرقت هش رمز عبور

cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password Hashes

۱۴۰۵/۰۸/۱۳ · ۲۲ ساعت پیش بدافزار The Hacker News

مهاجمان با نفوذ به سیستم به‌روزرسانی cPGuard در تاریخ ۲ نوامبر، اسکریپت مخربی را برای سرورهای مشتریان ارسال کردند که منجر به نصب بک‌دور و سرقت اطلاعات حساس در نسخه‌های ۵.۸۸.۲۵ و بالاتر شد.

The Hacker News

سرقت ۶٫۴۳ میلیارد دلاری گروه هکری TraderTraitor از صرافی Binance و حملات جدید Volt Typhoon

⚡ Weekly Recap: Critical CVEs, Linux DDoS Botnet, Device-Code Phishing, Android Spyware and More

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش بدافزار The Hacker News

این هفته FBI اعلام کرد که گروه هکری کره‌شمالی TraderTraitor بیش از ۶٫۴۳ میلیارد دلار دارایی دیجیتال را از صرافی Binance دزدید؛ این بزرگ‌ترین سرقت رمزارزی تاریخ است. Volt Typhoon چارچوب «Silent Train» را برای زنجیره‌های چرخان دستگاه‌های به‌دست‌آمده به کار می‌برد تا حملات صفر-روز را پنهان کند؛ Polymarket پس از نفوذ به سرویس ثالث DebugBear اسکریپت مخرب جاوااسکریپتی توزیع کرد که در کمتر از یک ساعت حدود ۲٫۷ میلیون دلار از ۳۳ کیف‌پول برداشت کرد؛ یک نقص در قابلیت اشتراک‌گذاری لینک‌های ChatGPT به مهاجمان اجازه داد تا با باز کردن یک لینک، کد جاوااسکریپت مخرب را در نشست کاربر اجرا کنند.

The Hacker News

گوگل بات‌نت ۱٫۳ میلیون دستگاه اندرویدی را مختل کرد؛ فروش دسترسی غیرمجاز توسط سازنده TV Box

Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access

۱۴۰۵/۰۸/۱۲ · ۱ روز پیش بدافزار The Hacker News

گوگل با اقدام قانونی ربات‌شبکه‌ای شامل بیش از ۱٫۳ میلیون دستگاه اندروید را که توسط سازندهٔ چینی Videostrong با backdoor x.cpe ساخته شده بود، قطع کرد. این دستگاه‌ها شامل جعبه‌های تلویزیونی، سیستم‌های تل‌هلث، کارائوکه و دیجیتال‌ساینیج بودند و بدون اطلاع کاربر امکان نصب برنامه، ضبط صفحه و هدایت ترافیک به‌عنوان پروکسی مسکونی را داشتند. با این اقدام، دسترسی مجرمان به حداقل ۱۰ میلیون دستگاه دیگر قطع شد و گوگل فرآیندهای آزمون امنیتی خود را برای دستگاه‌های Android TV بهبود می‌بخشد.

The Hacker News

بدافزار سرقت اطلاعات جدید VOLTA از Claude، Gemini و Kimi برای رتبه‌بندی مالی قربانیان استفاده می‌کند

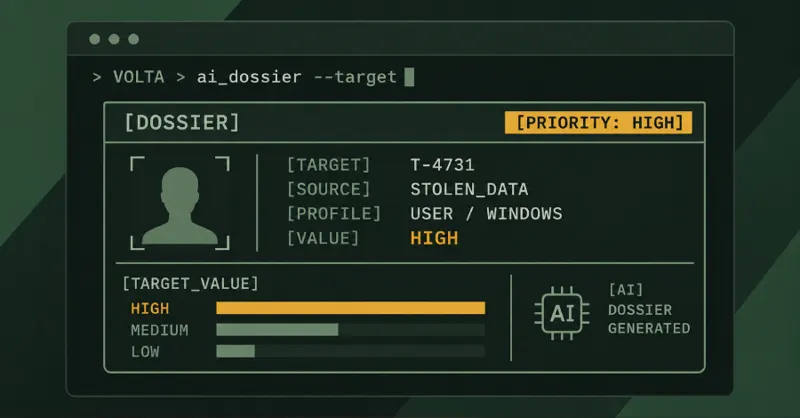
New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value

۱۴۰۵/۰۸/۱۱ · ۲ روز پیش بدافزار The Hacker News

پژوهشگران امنیت سایبری بدافزار جدیدی به نام VOLTA-AUTODOXER را کشف کرده‌اند که از مدل‌های زبانی بزرگ برای ارزیابی ارزش مالی داده‌های سرقت‌شده استفاده می‌کند. این بدافزار همچنین قادر به جمع‌آوری رمز عبور، کوکی‌ها، اطلاعات Outlook و فضای کاری Slack است.