انتشار بهروزرسانی امنیتی نوامبر ۲۰۲۶ برای Exchange Server SE
New security updates for Exchange Server (November 2026)
مایکروسافت بهروزرسانی امنیتی ماه نوامبر را برای Exchange Server SE منتشر کرد که ۹ آسیبپذیری از جمله یک مورد بحرانی را برطرف میکند. این نخستین بار است که بهروزرسانیها منحصراً برای نسخه SE ارائه شده و پشتیبانی از نسخههای قدیمیتر رسماً پایان یافته است.
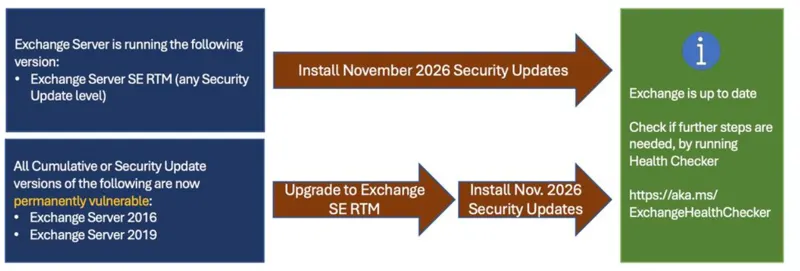
پایان پشتیبانی از Exchange 2016 و 2019
مطابق اعلام قبلی، بهروزرسانی ماه اکتبر آخرین بسته امنیتی برای Exchange Server 2016 و 2019 بود. این نسخهها دیگر تست امنیتی نمیشوند و باید به عنوان سیستمهای دارای آسیبپذیری دائمی در نظر گرفته شوند. مایکروسافت اکیداً توصیه میکند کاربران این نسخهها فوراً به Exchange Server SE مهاجرت کنند.
اگرچه آسیبپذیریهای گزارش شده در این ماه مستقیماً برای Exchange SE لیست شدهاند، اما به دلیل شباهت فنی زیاد، احتمال وجود برخی از این حفرههای امنیتی در Exchange 2019 نیز بسیار بالا است.
جزئیات آسیبپذیریها
در این بهروزرسانی ۹ آسیبپذیری رفع شده است. مهمترین آنها CVE-2026-118207 با امتیاز CVSS 8.8 است که یک آسیبپذیری اجرای کد از راه دور (RCE) بحرانی محسوب میشود و به مهاجم احراز هویت شده با دسترسی محدود اجازه اجرای کد بدون تعامل کاربر را میدهد. مایکروسافت احتمال بهرهبرداری از این حفره را بالا میداند.
سایر موارد شامل آسیبپذیریهای اجرای کد (CVE-2026-118149)، ارتقای سطح دسترسی (CVE-2026-118150, CVE-2026-118154, CVE-2026-118151, CVE-2026-118157)، انکار سرویس (CVE-2026-118153) و جعل هویت (CVE-2026-118208, CVE-2026-118152) هستند. آسیبپذیری DoS مذکور نیازی به احراز هویت ندارد.
رفع مشکلات بهروزرسانیهای اکتبر ویندوز سرور
مشکلات ایجاد شده در ماه اکتبر که منجر به غیرقابل دسترس شدن دیتابیسهای میلباکس و اختلال در جریان ایمیل میشد، با بهروزرسانیهای نوامبر ویندوز سرور برطرف شده است. برای حل این مشکل، نصب بهروزرسانیهای ویندوز سرور الزامی است و صرفاً نصب Exchange SU کافی نیست. مقدار رجیستری EpmapSavedContextCap که در اکتبر برای دور زدن مشکل استفاده میشد، پس از نصب بهروزرسانیهای جدید دیگر نیازی به تغییر ندارد.
نکتههای کلیدی
- پایان رسمی پشتیبانی امنیتی از Exchange 2016 و 2019.
- رفع ۹ آسیبپذیری در Exchange Server SE RTM (November 2026 SU 12).
- وجود آسیبپذیری بحرانی RCE با شناسه CVE-2026-118207.
- لزوم نصب بهروزرسانیهای ویندوز سرور برای رفع اختلالات RPC Endpoint Mapper.
چه باید کرد
- مهاجرت فوری از Exchange 2016 و 2019 به Exchange Server SE.
- نصب بهروزرسانی امنیتی نوامبر ۲۰۲۶ برای Exchange Server SE.
- نصب بهروزرسانیهای نوامبر ویندوز سرور برای رفع مشکلات پایدار اکتبر.
- استفاده از ابزار Exchange Health Checker برای بررسی وضعیت پچها و نیاز به اقدامات دستی.
آسیبپذیریهای این خبر
- CVE-2026-118149 Microsoft Exchange Server 8.8بالا
- CVE-2026-118150 Microsoft Exchange Server 8.8بالا
- CVE-2026-118154 Microsoft Exchange Server 8.8بالا
- CVE-2026-118207 Microsoft Exchange Server 8.8بالا
- CVE-2026-118153 Microsoft Exchange Server 7.5بالا
- CVE-2026-118151 Microsoft Exchange Server 7.2بالا
- CVE-2026-118157 Microsoft Exchange Server 7.2بالا
- CVE-2026-118208 Microsoft Exchange Server 7.1بالا
- CVE-2026-118152 Microsoft Exchange Server 6.5متوسط
این خبر در منابع دیگر
- Dark Reading: بسته امنیتی ماه نوامبر مایکروسافت: انبوهی از آسیبپذیریهای CVE ↗
- Krebs on Security: مایکروسافت نزدیک به ۱۱۰۰ آسیبپذیری امنیتی را برطرف کرد ↗
- SecurityWeek: مایکروسافت ۱,۰۹۴ آسیبپذیری از جمله یک روز صفر در Outlook را وصله کرد ↗
- BleepingComputer: آپدیت امنیتی نوامبر 2026 مایکروسافت با رفع 1,235 آسیبپذیری و یک صفرروز Outlook منتشر شد ↗
- Malwarebytes Labs: برای رفع آسیبپذیری مورد بهرهبرداری، مرورگر Chrome را فوراً بهروزرسانی کنید ↗