جزئیات آسیبپذیری
CVE-2026-118207
Microsoft Exchange Server
Microsoft Exchange Server Remote Code Execution Vulnerability
CVSS 3.1
8.8بالا
شرح رسمی (انگلیسی)
Improper input validation in Microsoft Exchange Server allows an authorized attacker to execute code over a network.
اخبار مرتبط
امتیازهای CVSS
| امتیاز | نسخه | منبع | بردار |
|---|---|---|---|
| 8.8بالا | 3.1 | CVEProject cvelistV5 (CNA) (microsoft) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H/E:U/RL:O/RC:C |
محصولات آسیبپذیر
| فروشنده | محصول | نسخهها | منبع |
|---|---|---|---|
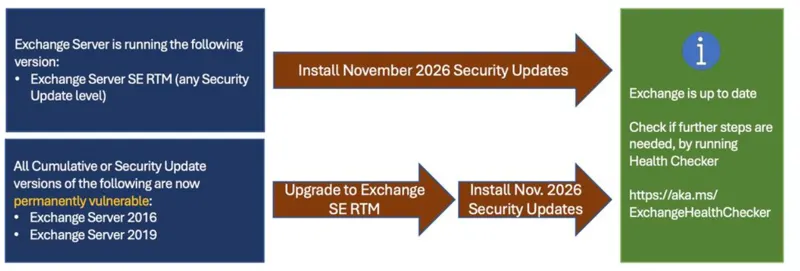
| Microsoft | Microsoft Exchange Server Subscription Edition RTM | 15.02.0.0 ≤ v < 15.02.2562.057 | CVEProject cvelistV5 (CNA) |
منابع و راهنماها
۱- https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-118207 vendor-advisorypatch
کانال تلگرام کُلون @kolunsec_fa
تازههای KEV، خبرهای مهم و خلاصهی روزانه
هشدار CVEهای بعدی این محصولمحصول را دنبال کنید تا آسیبپذیریهای تازه را در تلگرام بگیرید.
اطلاعات
- تاریخ انتشار
- ۱۴۰۵/۰۸/۱۹
- آخرین بهروزرسانی
- ۱۴۰۵/۰۸/۲۰
- وضعیت
- منتشرشده
- صادرکننده (CNA)
- microsoft
- اولویت کُلون
- ۲۳ · پایین
پیشبینی بهرهبرداری (EPSS)
امتیاز EPSS برای این CVE هنوز منتشر نشده است.
ارزیابی SSVC (CISA)
- قابل خودکارسازی
- خیر
- وضعیت بهرهبرداری
- ندارد
- اثر فنی
- کامل
ضعفها (CWE)
- CWE-706Use of Incorrectly-Resolved Name or Reference