آسیبپذیری
۱۴۰۵/۰۸/۲۰ · لحظاتی پیش
منبع: The Hacker News
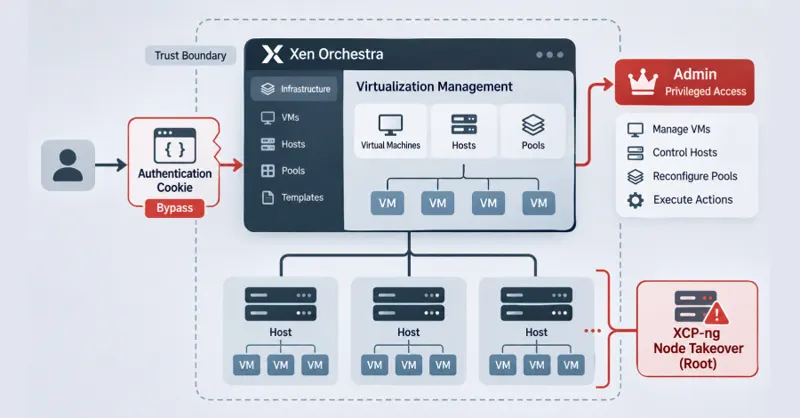
سوءاستفاده هکرها از نقص بحرانی دور زدن احراز هویت در Xen Orchestra
Hackers Exploit Critical Xen Orchestra Auth Bypass Flaw to Gain Admin Access
شرکت Vates VMS نسبت به یک آسیبپذیری بحرانی در Xen Orchestra با شناسه VSA-2026-062 هشدار داد که در حال حاضر به طور فعال مورد بهرهبرداری قرار میگیرد. این نقص به مهاجمان اجازه میدهد با دور زدن احراز هویت، به سطح دسترسی مدیریتی دست یابند.
برای اطلاعات بیشتر، متن کامل خبر را در منبع اصلی بخوانید: The Hacker News ↗