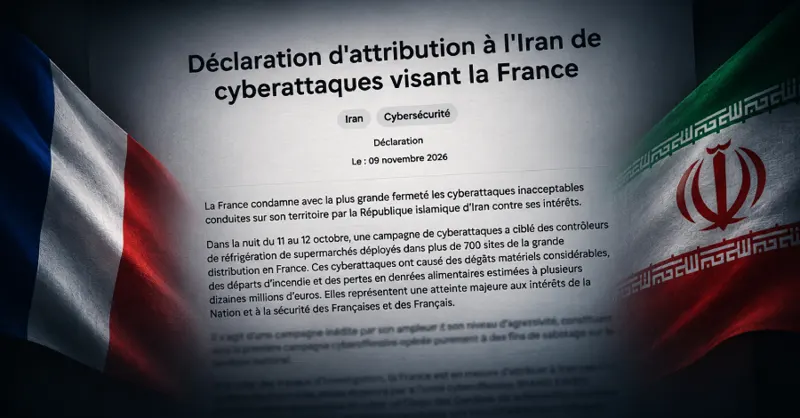
گزارش حمله سایبری به کنترلرهای تبرید در فرانسه و انتساب آن به واحد Shahid Kaveh
France Blames Iran for Sabotage Attack on Refrigeration Controllers at About 700 Retail Sites
دولت فرانسه واحد سایبری Shahid Kaveh وابسته به سپاه پاسداران ایران را مسئول حملات مخرب اکتبر ۲۰۲۴ به کنترلرهای تبرید در حدود ۷۰۰ مرکز خردهفروشی در این کشور معرفی کرد. این حملات با تغییر تنظیمات یخزدایی منجر به فساد مواد غذایی و وقوع آتشسوزیهای متعدد شده است.
جزئیات فنی و نحوه اجرای حمله
مهاجمان در شب ۱۱ اکتبر با بهرهگیری از دسترسی از راه دور به رابطهای وب کنترلرهای Danfoss و Dixell، چرخههای یخزدایی غیرعادی و بدون محدودیت زمانی را فعال کردند. علاوه بر این، هشدارهای ایمنی مربوط به سنسورهای دما را غیرفعال کردند تا از شناسایی افزایش دما جلوگیری کنند. این اقدامات منجر به خسارات مالی دهها میلیون یورویی و وقوع حدود ۲۰ آتشسوزی در مراکز مختلف از جمله فروشگاههای زنجیرهای بزرگ مانند Carrefour، Casino و Leclerc شد.
مرکز هماهنگی بحران سایبری فرانسه (C4) با بررسی شواهد، از جمله استفاده از ابزار اسکن FOFA، وجود ردپای زبان فارسی در زیرساختهای حمله، و آدرسهای IP مرتبط با ایران، این عملیات را به واحد Shahid Kaveh نسبت داد. این واحد پیشتر نیز حملاتی را علیه تجهیزات صنعتی تحت نامهای مستعار CyberAveng3rs و Cyber Isnaad Front انجام داده بود.
اقدامات حقوقی و دیپلماتیک فرانسه
وزارت امور خارجه فرانسه قصد دارد سفیر ایران را احضار کرده و خواستار اعمال تحریمهای جدید اروپایی علیه افراد و سازمانهای دخیل در این حمله شود. دادستانی پاریس نیز تحقیقات قضایی گستردهای را علیه سرکرده این واحد و معاونان او آغاز کرده و درخواست صدور حکم جلب بینالمللی برای آنها را ارائه داده است. اتهامات مطرح شده شامل مداخله غیرقانونی در سیستمهای رایانهای و ایجاد خسارت با ابزارهای خطرناک برای جان انسانها است.
توصیههای امنیتی برای مدیران سیستم
مرکز CERT-FR فرانسه به اپراتورها هشدار داده است که کنترلرهای Danfoss (سری AK-SM و AK-SC)، Copeland xweb و Dixell xweb در معرض خطر جدی قرار دارند. توصیه اکید این است که تمامی رابطهای مدیریتی از دسترس مستقیم اینترنت خارج شده و تنها از طریق VPN امن یا شبکههای محافظتشده در دسترس قرار گیرند.
برای دستگاههای آسیبدیده، بازگردانی به تنظیمات کارخانه یا ریاستارت کردن تجهیزات (برای Danfoss) ضروری است. همچنین تأکید شده است که دستگاههای پایانعمر (EOL) که دیگر بهروزرسانی دریافت نمیکنند، در صورت اتصال به اینترنت، ریسک بسیار بالایی دارند و بازنشانی به تنظیمات کارخانه برای آنها کافی نیست.
نکتههای کلیدی
- حمله به ۷۰۰ سایت خردهفروشی در فرانسه با هدف خرابکاری صنعتی.
- تغییر تنظیمات کنترلرهای تبرید منجر به فساد مواد غذایی و ۲۰ آتشسوزی شد.
- انتساب حمله به واحد Shahid Kaveh وابسته به سپاه پاسداران توسط دولت فرانسه.
- استفاده از ابزارهای اسکن FOFA و زیرساختهای مشابه برای شناسایی تجهیزات Schneider Electric.
- هشدار جدی نسبت به قرارگیری رابطهای مدیریتی تجهیزات صنعتی در معرض اینترنت.
چه باید کرد
- حذف دسترسی مستقیم اینترنت از تمامی کنترلرهای تبرید و تجهیزات صنعتی.
- تغییر رمزهای عبور پیشفرض و تنظیم سطح امنیتی دستگاهها روی حالت Strict.
- بررسی دقیق تنظیمات بازههای یخزدایی (Defrost ranges) در تمامی کنترلرها.
- استفاده از VPN یا شبکههای ایزوله برای مدیریت از راه دور تجهیزات.
- بازنشانی دستگاههای آلوده به تنظیمات کارخانه و بهروزرسانی فریمور در صورت امکان.