آسیبپذیری
۱۴۰۵/۰۸/۱۳ · ۶ روز پیش
منبع: The Hacker News
هشدار CISA؛ هکرها در جریان بهروزرسانی WordPress از آسیبپذیری هسته آن سوءاستفاده میکنند
CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades
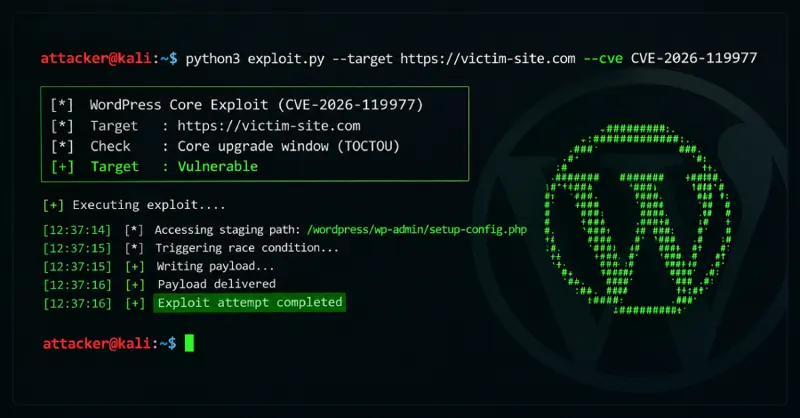
آژانس امنیت سایبری آمریکا (CISA) آسیبپذیری بحرانی در هسته WordPress را به فهرست Known Exploited Vulnerabilities اضافه کرد. این نقص TOCTOU است که به مهاجمان غیرمستند اجازه میدهد در حین بهروزرسانی کد دلخواه اجرا کنند. در ۲۱ ساعت اول پس از افشا بیش از ۱۸٬۵۰۰ درخواست به مسیر "setup-config.php" ثبت شد و در ۲۴ ساعت اخیر ۱۲٬۶۳۲ حمله مسدود شد. سازمانهای فدرال تا ۶ نوامبر ۲۰۲۶ فرصت دارند تا این نقص را برطرف کنند.
برای اطلاعات بیشتر، متن کامل خبر را در منبع اصلی بخوانید: The Hacker News ↗