حملات مخرب علیه درگاههای امنیتی Check Point با بهرهبرداری از آسیبپذیریهای وصلهنشده
Unpatched Check Point Gateways Are Being Wiped exploiting PHP2Shell
مهاجمان با بهرهبرداری از آسیبپذیریهای درگاههای امنیتی Check Point که وصله نشده بودند، موفق به دسترسی ریشه و اجرای حملات مخرب شدند. این عملیات شامل استفاده از تکنیک PHP2Shell و بهرهبرداری از نقصهای امنیتی در رابط DynamicCLI برای نفوذ به شبکهها و استقرار بدافزارهای پاککننده داده بوده است.
جزئیات فنی نفوذ و بهرهبرداری
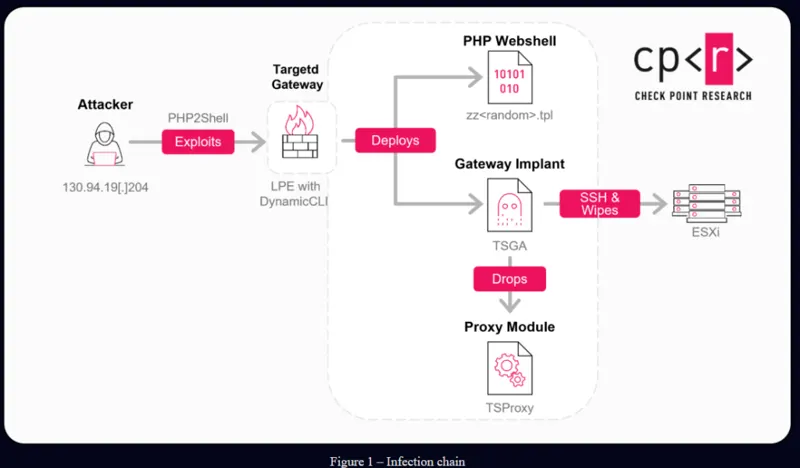
حملات از ۳۰ اکتبر ۲۰۲۶ آغاز شد و مهاجمان از طریق پورتال Mobile Access در درگاههای امنیتی Check Point وارد شدند. در مرحله نخست، مهاجمان از تکنیک PHP2Shell (مرتبط با CVE-2026-109618 و CVE-2026-109619) برای دسترسی اولیه استفاده کردند. سپس با بهرهبرداری از CVE-2026-123039 که یک آسیبپذیری ارتقای سطح دسترسی محلی در رابط DynamicCLI IPC است، به سطح دسترسی ریشه دست یافتند.
پس از کسب دسترسی ریشه، مهاجمان اقدام به نصب وبشلهای PHP و بدافزارهای اختصاصی به نامهای TSGA و TSProxy کردند. TSGA امکاناتی نظیر دسترسی از راه دور رمزنگاریشده، سرقت پیکربندی و تزریق فرآیند را فراهم میکند، در حالی که TSProxy برای نظارت بر ترافیک شبکه و رهگیری اتصالات خاص طراحی شده است.
تخریب دادهها و انتساب حمله
مهاجمان با استفاده از ابزار اسکن شبکه gogo، به زیرساختهای داخلی نفوذ کرده و با دسترسی به میزبانهای VMware ESXi، بدافزار پاککننده destroy_v6 را مستقر کردند. این بدافزار فایلها را حذف و با صفر بازنویسی میکند و یادداشتی با عنوان DREAM_ANNEXATION.txt به زبان عبری با مضامین سیاسی بر جای میگذارد.
تحقیقات نشان میدهد ابزارهای مورد استفاده شباهتهای فنی زیادی به چارچوب PhiliKit دارند که پیشتر به گروه UNC5221 مرتبط با چین نسبت داده شده بود. با این حال، به دلیل ماهیت مخرب حملات، استفاده از زبان عبری و تناقض در اهداف عملیاتی، محققان در انتساب قطعی این حمله تردید دارند و احتمالاتی نظیر عملیات فریب یا همکاری گروههای مختلف را مطرح کردهاند.
نکتههای کلیدی
- بهرهبرداری از درگاههای امنیتی Check Point که پس از انتشار اصلاحیه، وصله نشده بودند.
- استفاده از آسیبپذیری CVE-2026-123039 برای ارتقای سطح دسترسی به ریشه.
- استقرار بدافزارهای TSGA و TSProxy برای حفظ پایداری و جاسوسی شبکه.
- اجرای حملات مخرب پاککننده داده (Wiper) در برخی سازمانهای هدف.
- وجود شواهد فنی مرتبط با ابزارهای منتسب به گروههای چینی، در کنار نشانههایی از عملیات فریب.
آسیبپذیریهای این خبر
- CVE-2026-109618 KEV · مهلت ۱۴۰۵/۰۸/۰۷ PHP Group PHP, Siemens AMIS TS, Siemens Energy Engage EPSS ۹۹٫۹٪ 9.2بحرانی
- CVE-2026-109619 KEV · مهلت ۱۴۰۵/۰۸/۰۷ PHP Group PHP, Siemens AMIS TS, Siemens Energy Engage EPSS ۹۹٫۹٪ 9.2بحرانی
- CVE-2026-123039 KEV · مهلت ۱۴۰۵/۰۸/۲۵ checkpoint Quantum Security Gateway, checkpoint Quantum Security Management EPSS ۱٫۲٪ 7.8بالا