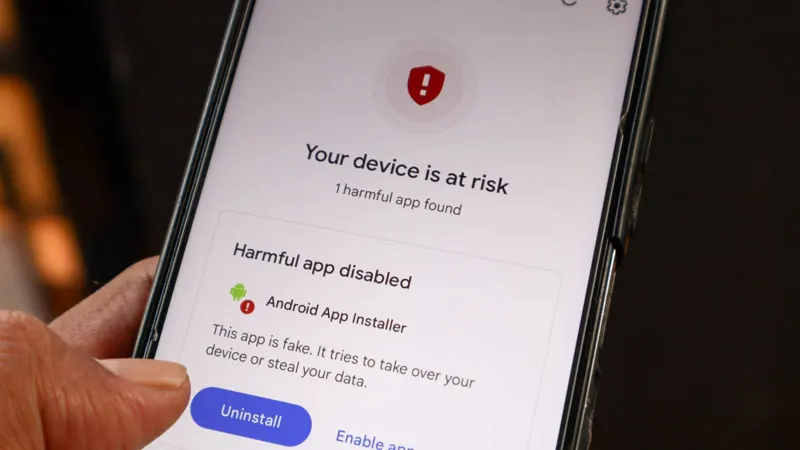
خطرات امنیتی ناشی از نصب برنامههای اندرویدی از منابع غیررسمی
4 places you should never download Android apps from
نصب برنامههای اندرویدی از خارج از فروشگاههای رسمی، کاربران را در معرض خطر جدی آلودگی به بدافزار و سرقت اطلاعات شخصی قرار میدهد. این گزارش به بررسی چهار منبع پرخطر که برای توزیع فایلهای مخرب استفاده میشوند، میپردازد.
فایلهای پیوست در پیامرسانها و ایمیلها
دریافت فایلهای APK از طریق ایمیل یا پیامرسانهایی مانند WhatsApp و Telegram یکی از روشهای قدیمی و رایج برای انتشار بدافزار است. مهاجمان اغلب با استفاده از ترفندهایی مانند تغییر نام فایل (مثلاً .PDF.APK) سعی در فریب کاربران دارند.
در سال 2025، شرکت Kaspersky گزارش داد که مهاجمان از این روش برای توزیع فایلهای مخرب استفاده میکنند. اگر با باز کردن یک فایل پیوست، نصبکننده بستههای اندرویدی فعال شود، باید بلافاصله عملیات متوقف و فایل حذف گردد.
سایتهای ارائه دهنده ویژگیهای پریمیوم رایگان
بسیاری از سایتها با وعده ارائه نسخههای مود شده برنامههای پولی یا بازیهای پریمیوم، کاربران را به نصب بدافزار ترغیب میکنند. برای مثال، نسخههای دستکاری شده Spotify که ادعای ارائه اشتراک رایگان دارند، در واقع بدافزار هستند.
از آنجا که وضعیت اشتراک کاربران در سرورهای اصلی شرکتها مدیریت میشود، هیچ برنامه مود شدهای نمیتواند به ویژگیهای پریمیوم دسترسی یابد. این بدافزارها گاهی به صورت تغییراتی در برنامههای قانونی نصب شده از Play Store ظاهر میشوند.
تبلیغات شبکههای اجتماعی و فروشگاههای جعلی
تبلیغات در شبکههای اجتماعی گاهی به عنوان تله برای سرقت اطلاعات یا ترغیب کاربران به نصب فایلهای آلوده استفاده میشوند. پلیس سنگاپور گزارش داده است که برخی از این تبلیغات با هدف قرار دادن افراد آسیبپذیر، آنها را به نصب APKهای آلوده هدایت میکنند.
علاوه بر این، وبسایتهای فیشینگ که خود را به عنوان فروشگاههای اپلیکیشن معتبر جا میزنند، تهدیدی جدی هستند. به عنوان نمونه، Cyfirma گزارش داده است که یک نسخه جعلی از RuStore، بدافزاری به نام FireScam را تحت عنوان Telegram Premium توزیع کرده است.
نکتههای کلیدی
- خطر بالای آلودگی به بدافزار هنگام نصب برنامهها از منابع غیررسمی.
- استفاده مهاجمان از ترفندهای تغییر نام فایل برای پنهان کردن ماهیت مخرب APKها.
- عدم امکان دسترسی به ویژگیهای پریمیوم از طریق برنامههای مود شده به دلیل مدیریت در سمت سرور.
- استفاده از تبلیغات شبکههای اجتماعی برای فریب کاربران و نصب بدافزار.
- وجود فروشگاههای اپلیکیشن جعلی که با تقلید از نمونههای اصلی، بدافزار توزیع میکنند.