جزئیات آسیبپذیری
CVE-2026-123039
بهرهبرداری فعالcheckpoint Quantum Security Gateway و Management: آسیبپذیری افزایش سطح دسترسی محلی
خلاصهی فارسی
سرویس DynamicCLI در محصولات مذکور به دلیل استفاده از یک سوکت محلی با دسترسی نوشتن عمومی و عدم احراز هویت پردازشهای متصل، دارای نقص امنیتی است. یک کاربر محلی احراز هویت شده میتواند با ارسال دستور به این سوکت، کدهای مورد نظر خود را با سطح دسترسی root اجرا کند.
چه کسانی تحت تأثیرند: محصولات checkpoint Quantum Security Gateway و checkpoint Quantum Security Management شامل نسخههای R82.10 (Jumbo Hotfix Take 50 و پایینتر)، R82.20 (Jumbo Hotfix Take 10 و پایینتر)، R82 (Jumbo Hotfix Take 130 و پایینتر) و R81.20 (Jumbo Hotfix Take 173 و پایینتر).
وضعیت بهرهبرداری: این آسیبپذیری در حال حاضر به صورت فعال مورد بهرهبرداری قرار گرفته است.
راهحل
اقدام لازم به گفتهی CISA: طبق دستورالعمل سازنده، اقدامات کاهش خطر را اعمال کنید (مطابق راهنمای BOD 26-04 و الزامات «Forensics Triage» از CISA). (مهلت: ۱۴۰۵/۰۸/۲۵)
شرح رسمی (انگلیسی)
The Gaia OS DynamicCLI daemon runs as root and listens on a world-writable local socket (/tmp/dynamic_socket) without authenticating connecting processes. An authenticated local user can send a command to the socket and have it executed as root.
اخبار مرتبط
-
 تبدیل فایروالهای Check Point به نقطه ورود مهاجمان
Network World · ۳۱ دقیقه پیش
-
 سوءاستفاده هکرها از آسیبپذیریهای PHP2Shell در درگاههای Check Point برای استقرار بدافزار TSGA
The Hacker News · ۱۲ ساعت پیش
-
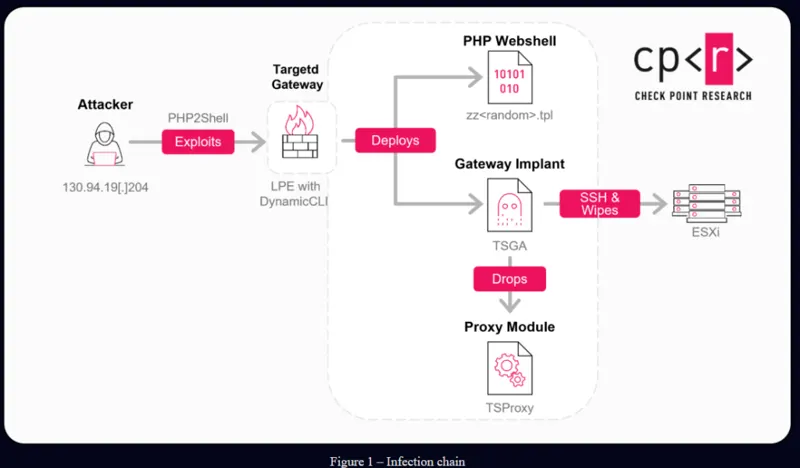 حملات مخرب به درگاههای Check Point از طریق آسیبپذیری PHP2Shell
Security Affairs · ۱۴ ساعت پیش
-
 نفوذ به درگاههای Check Point از طریق PHP2Shell برای استقرار بدافزار مخرب در VMware ESXi
BleepingComputer · ۱۴ ساعت پیش
-
 بهرهبرداری از PHP2Shell در حملات مخرب به درگاههای Check Point
SecurityWeek · ۱۸ ساعت پیش
امتیازهای CVSS
| امتیاز | نسخه | منبع | بردار |
|---|---|---|---|
| 7.8بالا | 3.1 | CVEProject cvelistV5 (CNA) (checkpoint) | CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
محصولات آسیبپذیر
| فروشنده | محصول | نسخهها | منبع |
|---|---|---|---|
| checkpoint | Quantum Security Gateway | R81.20 with Jumbo Hotfix Take 173 or below | CVEProject cvelistV5 (CNA) |
| checkpoint | Quantum Security Gateway | R82 with Jumbo Hotfix Take 130 or below | CVEProject cvelistV5 (CNA) |
| checkpoint | Quantum Security Gateway | R82.10 with Jumbo Hotfix Take 50 or below | CVEProject cvelistV5 (CNA) |
| checkpoint | Quantum Security Gateway | R82.20 with Jumbo Hotfix Take 10 or below | CVEProject cvelistV5 (CNA) |
| checkpoint | Quantum Security Management | R81.20 with Jumbo Hotfix Take 173 or below | CVEProject cvelistV5 (CNA) |
| checkpoint | Quantum Security Management | R82 with Jumbo Hotfix Take 130 or below | CVEProject cvelistV5 (CNA) |
| checkpoint | Quantum Security Management | R82.10 with Jumbo Hotfix Take 50 or below | CVEProject cvelistV5 (CNA) |
| checkpoint | Quantum Security Management | R82.20 with Jumbo Hotfix Take 10 or below | CVEProject cvelistV5 (CNA) |
منابع و راهنماها
۲اطلاعات
- تاریخ انتشار
- ۱۴۰۵/۰۸/۲۱
- آخرین بهروزرسانی
- ۱۴۰۵/۰۸/۲۳
- وضعیت
- منتشرشده
- صادرکننده (CNA)
- checkpoint
- اولویت کُلون
- ۷۴ · بالا
فهرست KEV آژانس CISA
- تاریخ افزودهشدن
- ۱۴۰۵/۰۸/۲۲
- مهلت رفع
- ۱۴۰۵/۰۸/۲۵
- استفاده در باجافزار
- نامشخص
پیشبینی بهرهبرداری (EPSS)
ارزیابی SSVC (CISA)
- قابل خودکارسازی
- خیر
- وضعیت بهرهبرداری
- فعال
- اثر فنی
- کامل
ضعفها (CWE)
- CWE-862Missing Authorization.
- CWE-732Incorrect Permission Assignment for Critical Resource.