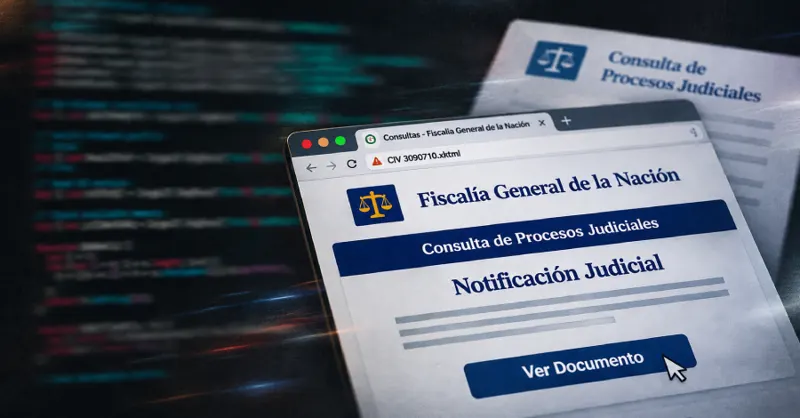
کمپین جدید گروه Blind Eagle با استفاده از فیشینگ قضایی در آمریکای لاتین
Blind Eagle Uses Fake Court Notices to Deliver Remote Access Trojan Across Latin America
گروه تهدیدگر Blind Eagle (معروف به APT-C-36) با بهرهگیری از ایمیلهای فیشینگ با مضامین قضایی و اداری، اقدام به توزیع یک تروجان دسترسی از راه دور (RAT) در آمریکای لاتین کرده است. این مهاجمان با استفاده از تکنیکهای پیچیده مانند HTML Smuggling، سعی در دور زدن کنترلهای امنیتی و نفوذ به سازمانهای حساس دارند.
جزئیات فنی و زنجیره حمله
مهاجمان با ارسال ایمیلهای فریبنده که خود را به عنوان اسناد قضایی، دادستانی یا مکاتبات اداری معرفی میکنند، کاربران را به باز کردن فایلهای آلوده ترغیب میکنند. در یک نمونه، از یک فایل XHTML حاوی تصویر SVG استفاده شده که با تکنیک HTML Smuggling، یک فایل ZIP را به صورت محلی در مرورگر کاربر ایجاد میکند تا از سد فیلترهای امنیتی ایمیل عبور کند.
درون فایل ZIP، یک اسکریپت جاوا اسکریپت با نام جعلی Network Configuration Auditor نسخه 2.7.298 قرار دارد که وظیفه شناسایی محیط سیستم و جمعآوری اطلاعات حساس را بر عهده دارد. این بدافزار با اجرای یک اسکریپت Visual Basic، مکانیزمهای امنیتی ویندوز شامل AMSI و ETW را دور میزند و همزمان یک صفحه جعلی احضاریه قضایی را برای انحراف کاربر نمایش میدهد.
ویژگیهای بدافزار و پایداری
پس از اجرای اولیه، بدافزار فایل اصلی را حذف کرده و متادیتای Mark of the Web (MotW) را پاکسازی میکند. برای حفظ پایداری در سیستم، بدافزار در پوشه Startup ویندوز قرار میگیرد تا با هر بار راهاندازی سیستم اجرا شود. در نهایت، با استفاده از PowerShell، بارگذاری نهایی RAT در حافظه انجام میشود. تحلیلها نشان میدهد این تروجان از نظر ساختار و رفتار، ترکیبی از AsyncRAT و DCRat است.
اهداف و انگیزه مهاجمان
گروه Blind Eagle که از سال 2018 فعال است، عمدتاً سازمانهای دولتی، مالی و آموزشی را هدف قرار میدهد. تمرکز ویژه این گروه بر کشور کلمبیا به دلیل آسیبپذیریهای زیرساختی و سطح بلوغ امنیتی متفاوت در بخشهای مختلف این کشور است. در بازه زمانی اواخر اکتبر تا اوایل نوامبر 2026، حدود 3300 ایمیل مخرب توسط این گروه شناسایی شده است که هدف آن دسترسی به اطلاعات حساس حقوقی و مالی بوده است.
نکتههای کلیدی
- استفاده از تکنیک HTML Smuggling برای دور زدن امنیت ایمیل.
- بهرهگیری از اسکریپتهای مخرب برای دور زدن AMSI و ETW در ویندوز.
- شباهت ساختاری بدافزار نهایی به AsyncRAT و DCRat.
- تمرکز بر سازمانهای قضایی و اداری در آمریکای لاتین به ویژه کلمبیا.
- شناسایی 3300 ایمیل مخرب در کمپین اخیر.
چه باید کرد
- آموزش کاربران برای شناسایی ایمیلهای فیشینگ با مضامین قضایی و اداری.
- مسدودسازی اجرای اسکریپتهای غیرمجاز در محیطهای حساس.
- بررسی و پایش پوشه Startup ویندوز برای شناسایی فایلهای مشکوک.
- استفاده از راهکارهای امنیتی برای شناسایی و مسدودسازی تکنیکهای HTML Smuggling.
- ارتقای سطح امنیت زیرساختهای عمومی و مالی برای مقابله با حملات هدفمند.