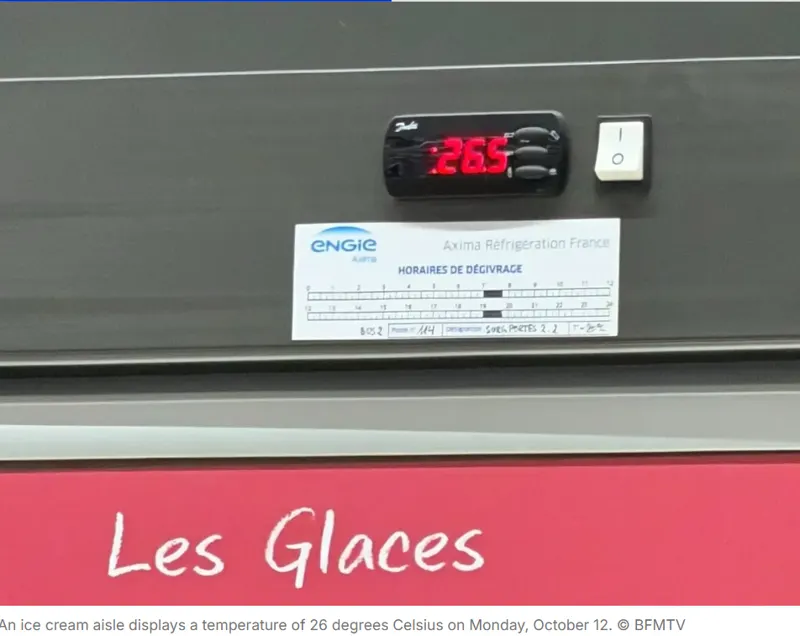
هشدار مشترک CISA و FBI درباره حملات سایبری به کنترلرهای تبرید صنعتی
CISA and the FBI Warn Of Attacks against Industrial Refrigeration Controllers
سازمانهای امنیتی ایالات متحده نسبت به حملات سایبری علیه کنترلرهای دما و سیستمهای نظارت بر زنجیره سرد در بخشهای بهداشت، مواد غذایی و حملونقل هشدار دادند. مهاجمان با بهرهبرداری از آسیبپذیریها و دسترسیهای غیرمجاز، تنظیمات این تجهیزات را تغییر داده و باعث خسارات گسترده به کالاها و تجهیزات میشوند.
جزئیات فنی و روشهای نفوذ
مهاجمان با هدف قرار دادن کنترلرهای الکترونیکی دما و سیستمهای تبرید تجاری در فروشگاههای مواد غذایی و انبارهای سرد، از سه روش اصلی برای نفوذ استفاده میکنند: دور زدن احراز هویت، تزریق کدهای مخرب و سوءاستفاده از پیکربندیهای ضعیف. این حملات عمدتاً بر روی تجهیزاتی متمرکز است که بهروزرسانی نشده یا مستقیماً از طریق اینترنت در دسترس هستند.
پس از نفوذ، مهاجمان میتوانند تنظیمات دما را از راه دور تغییر داده و سیستمها را مجبور به اجرای چرخههای مداوم گرمایش و یخزدایی کنند. این اقدام علاوه بر تخریب محصولات و کوتاه کردن عمر تجهیزات، میتواند منجر به خطرات آتشسوزی شود. همچنین مهاجمان قادرند با پنهان کردن آسیبها، مانع از مشاهده دمای واقعی توسط اپراتورها شوند.
پیامدها و اهمیت امنیتی
این فعالیتها ماهیت جهانی داشته و تمامی سازمانهایی که به این سیستمها وابسته هستند، باید خود را به عنوان یک هدف بالقوه در نظر بگیرند. خسارات ناشی از این حملات شامل از دست رفتن گسترده موجودی کالا، خطرات ایمنی برای مصرفکنندگان به دلیل فساد مواد غذایی و آسیبهای جدی به زیرساختهای عملیاتی است.
نکتههای کلیدی
- هدف قرار گرفتن کنترلرهای تبرید در بخشهای بهداشت، شیمیایی، غذا و حملونقل.
- امکان تغییر تنظیمات دما و ایجاد چرخههای مخرب گرمایشی توسط مهاجمان.
- استفاده از روشهای دور زدن احراز هویت و تزریق کد برای نفوذ.
- خطر پنهانسازی آسیبها و عدم آگاهی اپراتور از وضعیت واقعی دما.
- لزوم رعایت استانداردهای امنیتی CISA و NIST برای محافظت از تجهیزات OT.
چه باید کرد
- قطع دسترسی مستقیم کنترلرها از اینترنت و استفاده از فایروال یا درگاههای امن برای دسترسی از راه دور.
- جداسازی شبکه تجهیزات صنعتی از شبکه اداری با استفاده از شبکههای مجازی (VLAN).
- تغییر رمزهای عبور پیشفرض، استفاده از رمزهای قوی و پیادهسازی احراز هویت چندعاملی مقاوم در برابر فیشینگ.
- بهروزرسانی مداوم فریمور و جایگزینی دستگاههایی که دیگر توسط سازنده پشتیبانی نمیشوند.
- محدود کردن دسترسی به تنظیمات سیستم تنها برای دستگاهها و IPهای مورد اعتماد.
- تهیه نسخههای پشتیبان تستشده و نگهداری آنها در مکانهای جداگانه و آفلاین.
- فعالسازی قابلیت ثبت وقایع (Logging) و نظارت مستمر بر ترافیک شبکه بین دستگاهها.
- گزارش فعالیتهای مشکوک به CISA، FBI یا HHS با ذکر جزئیات دقیق حادثه.