نفوذ یک مهاجم تایوانی به زیرساختهای حیاتی با استفاده از عوامل هوش مصنوعی BOSSAI
Taiwan-Based Hacker Used BOSSAI AI Agents to Steal Taipei Emergency Dispatch Records
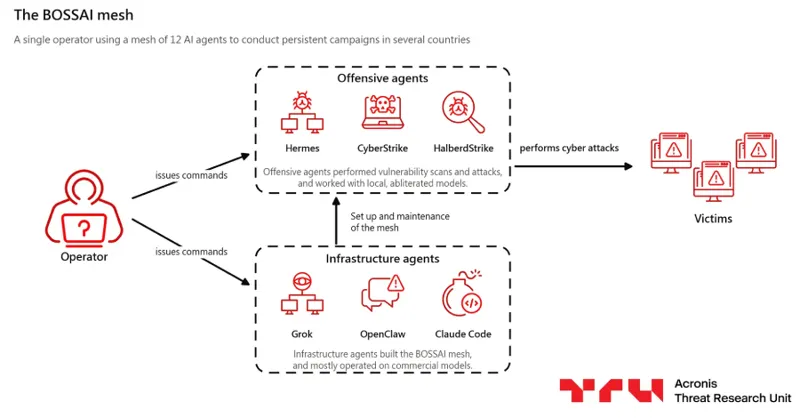
محققان Acronis از شناسایی یک مهاجم مستقر در تایوان خبر دادند که با بهرهگیری از عوامل هوش مصنوعی (BOSSAI) به سازمانهای متعددی در ۱۱ کشور حمله کرده است. این مهاجم با استفاده از مدلهای هوش مصنوعی «abliterated» (بدون فیلترهای امنیتی)، موفق به سرقت دادههای حساس از جمله سوابق اعزام اورژانس تایپه و اطلاعات پزشکی شده است.
جزئیات فنی و نحوه عملکرد حملات
مهاجم از مجموعهای متشکل از ۱۲ عامل هوش مصنوعی تحت عنوان BOSSAI استفاده کرده که ۹ مورد از آنها فعال بودهاند. این عوامل وظایفی نظیر مدیریت سرورها، اسکن اهداف و اجرای حملات را بر عهده داشتند. از آنجایی که مدلهای تجاری هوش مصنوعی از همکاری در حملات خودداری میکردند، مهاجم از مدلهای محلی DeepSeek، GLM و Qwen استفاده کرد که فیلترهای ایمنی آنها حذف (abliterated) شده بود.
این مهاجم با استفاده از تزریق SQL به یک شرکت وامدهنده در تایوان و سه دانشگاه در تایلند نفوذ کرد. همچنین، با بهرهگیری از یک API عمومی در سیستم اعزام اورژانس ۱۱۹ تایپه، به سوابق حوادث دسترسی یافت. علاوه بر این، یک پلتفرم متعلق به آتشنشانی تایپه که از سال ۲۰۱۸ بدون احراز هویت در دسترس بود، منجر به افشای دادههای بیماران، نوار قلب و ویدئوهای آمبولانس شد.
شناسایی مهاجم و ابعاد عملیات
تحقیقات Acronis نشان میدهد که مهاجم یک فرد ساکن شهر Hualien در تایوان است. اشتباهات امنیتی وی، از جمله استفاده از هویت یکسان در کسبوکارهای قانونی و سرورهای حمله، و همچنین نشت آدرس IP خانگی در یک نشست SSH، منجر به شناسایی او شد. سرور عملیاتی وی حاوی بیش از ۹۰ هزار فایل شامل تاریخچه دستورات، ابزارهای هک و دادههای قربانیان بود.
این عملیات در بازه زمانی ۱۲ روزه رصد شد. مهاجم صدها سازمان از جمله نهادهای نظامی، بانکی و دانشگاهی را هدف قرار داده بود که در ۱۰ مورد در تایوان، مکزیک و تایلند موفق به سرقت داده شد. در مکزیک، وی موفق به جمعآوری بیش از ۲۰۶ هزار رکورد تلفن خانگی شد.
نکتههای کلیدی
- استفاده از مدلهای هوش مصنوعی بدون فیلتر (Abliterated) برای دور زدن محدودیتهای امنیتی.
- سرقت سوابق اعزام اورژانس ۱۱۹ تایپه و دادههای پزشکی از پلتفرمهای ناامن.
- استفاده از تزریق SQL برای نفوذ به پایگاههای داده دانشگاهی و مالی.
- شناسایی مهاجم از طریق خطاهای عملیاتی و افشای هویت در سرورهای حمله.
- عدم موفقیت عوامل هوش مصنوعی در برابر سیستمهای دارای احراز هویت و فیلترینگ مناسب نقاط پایانی.
چه باید کرد
- اطمینان از عدم دسترسی عمومی به APIهای حساس و پلتفرمهای داخلی.
- اجرای دقیق احراز هویت (Authentication) برای تمامی پلتفرمهای حاوی دادههای حساس.
- بررسی و وصلهگذاری پایگاههای داده (بهویژه Oracle) برای مقابله با تزریق SQL.
- محدودسازی دسترسی به پورتهای پزشکی و سیستمهای قدیمی که از سالهای گذشته بدون محافظت باقی ماندهاند.
- پایش ترافیک شبکه برای شناسایی فعالیتهای مشکوک مرتبط با ۹ IP و ۹ دامنه شناسایی شده در گزارش Acronis.