هشدار نهادهای امنیتی آمریکا درباره حملات سایبری به سیستمهای کنترل تبرید صنعتی
U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses
نهادهای دولتی ایالات متحده نسبت به حملات سایبری علیه سیستمهای کنترل تبرید و زنجیره سرد هشدار دادند که میتواند منجر به اختلال در خدمات، خطرات آتشسوزی و فساد گسترده موجودی کالا شود. مهاجمان با بهرهبرداری از آسیبپذیریهای امنیتی در کنترلرهای متصل به اینترنت، تنظیمات دما را تغییر داده و تجهیزات را به وضعیتهای خطرناک سوق میدهند.
جزئیات فنی و روشهای نفوذ
مهاجمان با سوءاستفاده از آسیبپذیریهایی نظیر دور زدن احراز هویت (Authentication Bypass)، تزریق کد دلخواه (Arbitrary Code Injection) و پیکربندیهای ضعیف، به کنترلرهای صنعتی دسترسی پیدا میکنند. این نفوذ به آنها اجازه میدهد تا تنظیمات دما را به صورت از راه دور تغییر داده و سیستمها را مجبور به فعالیت در چرخههای مداوم گرمایشی یا یخزدایی کنند.
این حملات اخیراً صدها سوپرمارکت در کشورهای اروپایی از جمله بلژیک، استونی، فنلاند، فرانسه، آلمان، ایرلند، ایتالیا، لوکزامبورگ، هلند، پرتغال، سوئد و بریتانیا را هدف قرار داده است. در یک مورد حساس، مراکز ذخیرهسازی پلاسمای خون در فرانسه نیز تحت تأثیر قرار گرفتند که منجر به افزایش شدید دما در تجهیزات نگهداری شد.
پیامدها و وضعیت فعلی تجهیزات
تغییرات غیرمجاز دما نه تنها باعث فساد مواد غذایی و دارویی میشود، بلکه میتواند عمر مفید تجهیزات را کاهش داده و با ایجاد گرمای بیش از حد، خطر آتشسوزی به همراه داشته باشد. علاوه بر این، حملات منع سرویس (DoS) باعث از دست رفتن قابلیت نظارت بر دمای لحظهای سیستمها میشود.
دادههای Censys نشان میدهد که علیرغم کاهش تعداد دستگاههای در دسترس در اینترنت، همچنان صدها نمونه از Danfoss StoreView و Copeland/Dixell XWEB در سطح جهانی در معرض خطر قرار دارند. این وضعیت نشاندهنده تداوم ریسکهای جدی برای زیرساختهای حیاتی است.
نکتههای کلیدی
- هدفگیری سیستمهای زنجیره سرد برای ایجاد اختلال در خدمات و خسارات مالی.
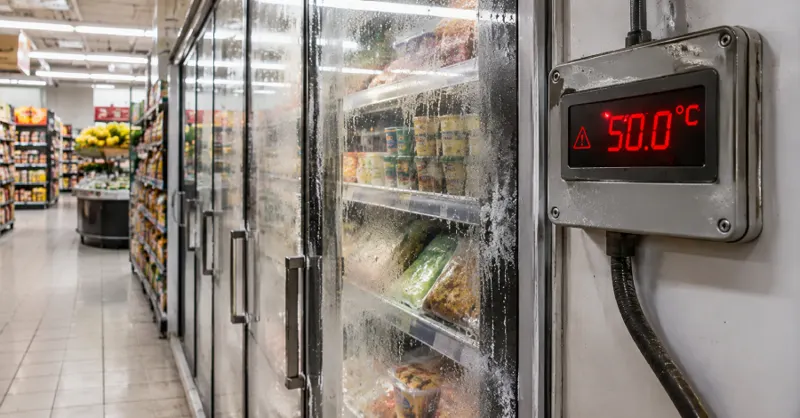
- افزایش دما تا ۵۰ درجه سانتیگراد در برخی موارد برای تخریب موجودی کالا.
- آسیبپذیری گسترده سیستمهای ICS در مناطق مختلف جهان از جمله آمریکای شمالی، آسیا و اروپا.
- تأثیر مستقیم بر امنیت عمومی به دلیل هدف قرار دادن مراکز نگهداری مواد غذایی و دارویی.
چه باید کرد
- استفاده از احراز هویت قوی و تغییر رمزهای عبور پیشفرض.
- شناسایی و حذف دسترسیهای غیرضروری از راه دور و ایمنسازی دسترسیهای لازم.
- ایزولهسازی دستگاههای فناوری عملیاتی (OT) از شبکه عمومی اینترنت.
- بهروزرسانی مداوم سیستمها و جایگزینی تجهیزات قدیمی (Legacy) که دیگر پشتیبانی نمیشوند.