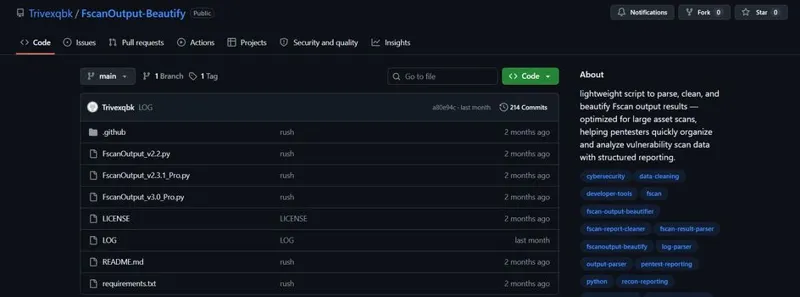
گسترش بدافزار از طریق ابزارهای امنیتی جعلی در گیتهاب
Fake GitHub Security Tools Infect Over 2,000 PCs With Malware
محققان شرکت Doctor Web از شناسایی یک کمپین مخرب خبر دادهاند که با انتشار پروژههای جعلی در گیتهاب، بیش از ۲۰۰۰ سیستم را آلوده کرده است. این حملات در ابتدا علاقهمندان به بازیهای بلاکچینی و اکنون متخصصان امنیت سایبری را هدف قرار دادهاند.
جزئیات فنی و روش نفوذ
مهاجمان با ایجاد پروژههایی در گیتهاب که ادعای ارائه ابزارهای اسکن خودکار، تست نفوذ و تحلیل لاگ را دارند، کدهای مخرب خود را در فایلهای Python و Go پنهان میکنند. آنها برای پنهانسازی کدها از بلوکهای بزرگ فضای خالی استفاده کرده و با اجرای اسکریپتهای PowerShell در زمان ساخت پروژه، با سرورهای فرماندهی و پلتفرمهایی نظیر Telegram، YouTube و Pastebin ارتباط برقرار میکنند.
بدافزار اصلی که با فریمورک Electron ساخته شده و با نام Microsoft.exe اجرا میشود، در پوشهای با ظاهر جعلی Windows Photos پنهان میگردد. این بدافزار با ارتقای سطح دسترسی، اقدام به غیرفعالسازی Windows Defender، UAC، System Restore و حذف آنتیویروسهایی نظیر McAfee، ESET و Malwarebytes میکند.
قابلیتهای مخرب و ماژولهای جانبی
این بدافزار از تکنیکهای پیشرفتهای مانند Mode3 برای دور زدن سیستمهای امنیتی از طریق دستکاری ntdll.dll و فراخوانی مستقیم سیستمعامل استفاده میکند. پس از آلودگی، سه بارگذاریکننده اصلی فعال میشوند: AsyncRAT برای دسترسی از راه دور، یک Clipper برای سرقت ارزهای دیجیتال از طریق تغییر آدرسهای کلیپبورد، و یک Stealer برای سرقت اطلاعات مرورگرها، تنظیمات VPN، فایلهای پیامرسان و توکنهای Discord.
شواهد نشان میدهد مهاجمان در حال توسعه قابلیتهای جدیدی هستند؛ از جمله یک کامپوننت نیمهکاره با نام WUDFHost.exe که به عنوان یک سرویس سیستمی برای مدیریت استارتاپ و بهروزرسانیهای مخرب طراحی شده است.
نکتههای کلیدی
- آلودگی بیش از ۲۰۰۰ رایانه در سراسر جهان.
- هدف قرار دادن متخصصان امنیت سایبری با ابزارهای جعلی تحلیل Fscan.
- استفاده از تکنیکهای پیچیده برای غیرفعالسازی آنتیویروسها و ابزارهای امنیتی ویندوز.
- سرقت گسترده اطلاعات حساس از جمله کیف پولهای دیجیتال و تنظیمات نرمافزارهای مدیریتی.
- بهروزرسانی مداوم بدافزار توسط مهاجمان برای افزودن قابلیتهای جدید.
چه باید کرد
- بهروزرسانی مداوم نرمافزارهای آنتیویروس و امنیتی.
- اسکن دقیق تمامی فایلها و پروژههای دانلود شده از منابع عمومی مانند گیتهاب قبل از اجرا.
- بررسی دقیق کدهای منبع پروژههای امنیتی پیش از استفاده در محیطهای کاری.
- محدود کردن دسترسیهای غیرضروری PowerShell در سیستمهای حساس.