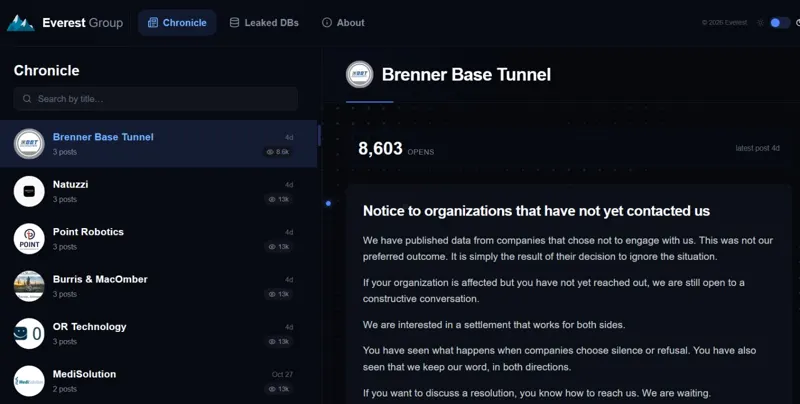
گزارش نفوذ به شرکت Brenner Base Tunnel SE توسط گروه باجافزاری Everest
Don’t Hand Propaganda a Gift: Reading the Brenner Base Tunnel SE Breach Calmly
شرکت Brenner Base Tunnel SE تایید کرده است که در ماه اکتبر مورد حمله سایبری قرار گرفته و گروه باجافزاری Everest مدعی سرقت ۸۱۲ گیگابایت داده از این مجموعه شده است. با وجود این ادعا، مقامات شرکت اعلام کردهاند که عملیات اجرایی پروژه تحت تاثیر قرار نگرفته و هیچ شواهدی مبنی بر دسترسی به سیستمهای کنترل صنعتی وجود ندارد.
جزئیات حادثه و ادعاهای مطرح شده
نفوذ به شبکه شرکت BBT SE که مسئولیت ساخت تونل بین ایتالیا و اتریش را بر عهده دارد، در اواسط اکتبر رخ داده است. گروه باجافزاری روسیزبان Everest مدعی است که در تاریخ ۱۷ اکتبر موفق به سرقت ۸۱۲ گیگابایت اطلاعات شده است. با این حال، شرکت BBT SE در تاریخ ۷ نوامبر به خبرگزاری ANSA اعلام کرد که سیستمهای درگیر در این نفوذ ایزوله شدهاند و کارشناسان پزشکی قانونی و مقامات ذیصلاح در حال بررسی موضوع هستند.
گروه Everest سابقه اغراق در حجم دادههای سرقتی را دارد و پیشتر در ماه جولای نیز با استفاده از اعتبارنامههای سرقتی از یک تامینکننده، از شرکت Stadler Rail مبلغ ۱۰ میلیون فرانک سوئیس اخاذی کرده بود. در حال حاضر هیچ مدرکی دال بر رمزگذاری سیستمها یا دسترسی به زیرساختهای کنترلی تونل وجود ندارد.
ارزیابی ریسک و پیامدهای امنیتی
دسترسی احتمالی به نقشهها، بررسیها و دستورالعملهای سایت میتواند برای مهاجمان در جهت شناسایی زیرساخت یا جعل هویت برای فریب پیمانکاران کاربرد داشته باشد. با این حال، با توجه به اینکه افتتاح این تونل برای سال ۲۰۳۴ برنامهریزی شده است، بسیاری از نقشههای قدیمی ممکن است با طراحیهای فعلی متفاوت باشند.
کارشناسان هشدار میدهند که نباید بدون شواهد کافی، این حمله را به دولت روسیه نسبت داد، زیرا این کار تنها به اهداف تبلیغاتی مهاجمان کمک میکند. تمرکز اصلی باید بر پاسخگویی به سه پرسش کلیدی باشد: چه فایلهایی واقعاً سرقت شدهاند، میزان بهروز بودن آنها چقدر است و چه کسانی ممکن است از این اطلاعات سوءاستفاده کنند.
نکتههای کلیدی
- تایید نفوذ به شبکه BBT SE در اواسط اکتبر ۲۰۲۴.
- ادعای سرقت ۸۱۲ گیگابایت داده توسط گروه Everest که هنوز تایید نشده است.
- عدم تاثیرگذاری بر عملیات اجرایی و سیستمهای کنترل صنعتی تونل.
- عدم وجود شواهدی مبنی بر رمزگذاری سیستمها توسط باجافزار.
- لزوم پرهیز از ایجاد هراس غیرضروری و انتسابهای سیاسی بدون مدرک.
چه باید کرد
- شناسایی دقیق اطلاعات و فایلهای در معرض نشت.
- ابطال فوری تمام اعتبارنامههایی که احتمال میرود در این نفوذ به خطر افتاده باشند.
- جداسازی کامل سیستمهای مدیریت اسناد از شبکههای کنترل صنعتی.
- اطلاعرسانی به تامینکنندگان در خصوص احتمال حملات فیشینگ و درخواستهای جعلی.