گزارش CTM360 از کلاهبرداریهای گسترده با سوءاستفاده از برندهای معتبر
CTM360 Exposes Fake Gift Card Scams Exploiting Trusted Brands
تحقیقات جدید CTM360 نشان میدهد که کلاهبرداران با استفاده از وعده کارتهای هدیه جعلی و جعل هویت برندهای بزرگ، کاربران را به تلههای تبلیغاتی و اشتراکهای پولی میکشانند. این کمپینها با بیش از ۱۰۰۰ مورد شناسایی شده، از طریق مهندسی اجتماعی و فرآیندهای تایید هویت دروغین، اقدام به کسب درآمد از طریق سیستمهای همکاری در فروش (Affiliate) میکنند.
سازوکار فنی و چرخه کلاهبرداری
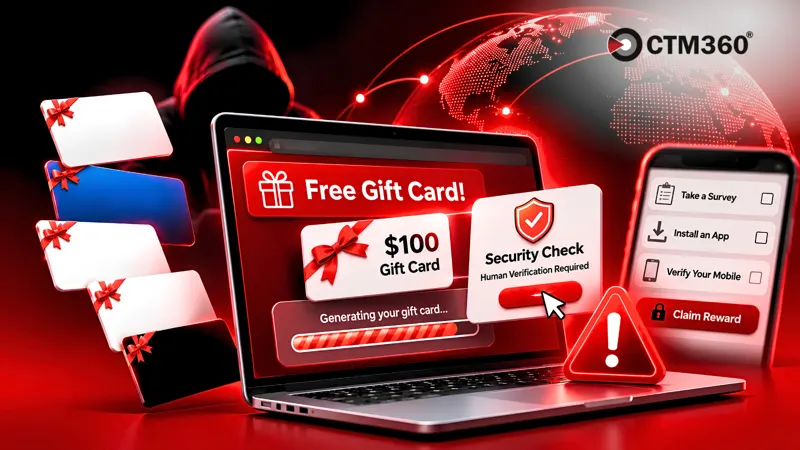
این حملات با تبلیغات فریبنده شامل تاییدیه سلبریتیها آغاز شده و کاربر را به پورتالهای جعلی هدایت میکند. در این پورتالها، المانهای بصری مانند تایمرهای معکوس، تعداد شرکتکنندگان ساختگی و نظرات جعلی برای جلب اعتماد استفاده میشود. پس از انتخاب کارت هدیه، یک انیمیشن نمایشی کد کارت را به صورت ناقص نمایش میدهد تا کاربر را متقاعد کند که پاداش واقعی است.
در مرحله نهایی، کاربر با یک سد «تایید انسانی» مواجه میشود که در واقع یک حلقه بیپایان از تکمیل نظرسنجیها، نصب برنامههای ناخواسته و ثبتنام در سرویسهای اشتراک موبایلی است. هیچ کارت هدیهای در نهایت به کاربر ارائه نمیشود و هدف اصلی، هدایت ترافیک به شبکههای همکاری در فروش برای کسب کمیسیون توسط مهاجمان است.
زیرساخت و مدل درآمدی مهاجمان
زیرساخت این کمپین بسیار ماژولار طراحی شده است، به طوری که مهاجمان میتوانند بدون تغییر در موتور اصلی کلاهبرداری، برندهای مورد جعل (مانند PlayStation، Sephora، SHEIN، Walmart و Amazon) و نام دامنهها را به سرعت تغییر دهند. مهاجمان از پارامترهای ردیابی مانند offer_id و aff_id در URLها استفاده میکنند تا هر کاربر را به حساب کاربری خود در شبکه همکاری در فروش متصل کنند.
این مدل کسبوکار بر پایه حجم بالای قربانیان استوار است. با ثبت شماره موبایل و تایید OTP توسط کاربر، مهاجمان از طریق سیستمهای پرداخت مخابراتی محلی، مبالغی را به عنوان حق اشتراک دریافت میکنند.
پیامدها برای کاربران و سازمانها
برای کاربران، این کلاهبرداری منجر به افشای اطلاعات شخصی، هزینههای غیرمنتظره در قبض موبایل و دریافت هرزنامههای متعدد میشود. برای سازمانها، این فعالیتها به معنای سوءاستفاده جدی از اعتبار برند و آسیب به اعتماد مشتریان است که در مقیاس وسیع انجام میشود.
نکتههای کلیدی
- شناسایی بیش از ۱۰۰۰ مورد کلاهبرداری با جعل برندهای بزرگی نظیر Amazon و PlayStation.
- استفاده از تاییدیه سلبریتیهایی مانند MrBeast و Alix Earle برای افزایش اعتبار.
- عدم ارائه هیچگونه پاداش واقعی و استفاده از فرآیند تایید انسانی به عنوان ابزاری برای درآمدزایی.
- بهرهگیری از مدل همکاری در فروش (Affiliate) برای کسب درآمد از طریق اشتراکهای پولی موبایل.
چه باید کرد
- آموزش کاربران برای شناسایی وعدههای غیرواقعی کارت هدیه و تبلیغات مشکوک در شبکههای اجتماعی.
- پایش مستمر فضای دیجیتال برای شناسایی سوءاستفاده از نام برند توسط نهادهای امنیتی سازمانها.
- هشدار به کاربران در مورد عدم وارد کردن شماره موبایل یا تایید OTP در وبسایتهای ناشناس و مشکوک.