شناسایی ترافیک پروکسیهای مسکونی در شبکه کاخ سفید
White House Network Appears in Global Residential Proxy Traffic
محققان Layer3 Intel موفق به شناسایی ترافیک خروجی پروکسیهای مسکونی از طریق شبکه AS2650 متعلق به دفتر اجرایی رئیسجمهور آمریکا شدند. این یافتهها نگرانیهایی را در مورد احتمال تبدیل شدن دستگاههای متصل به شبکههای حساس به نقاط خروجی پروکسی و نفوذ به سیستمهای داخلی ایجاد کرده است.
جزئیات فنی و یافتههای Layer3
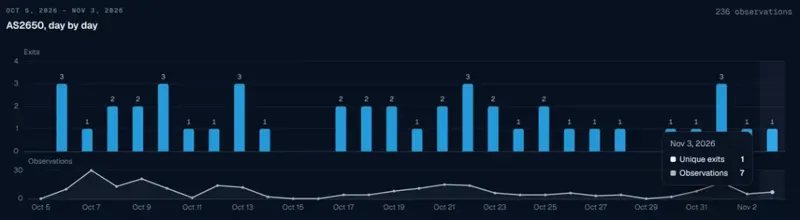
تیم تحقیقاتی Layer3 در حین بررسی ابزار Residential Proxy Observatory، متوجه فعالیتهای غیرعادی در شبکه AS2650 شد که به دفتر اجرایی رئیسجمهور ایالات متحده اختصاص دارد. بین ۵ اکتبر تا ۳ نوامبر، ۲۳۶ اتصال از طریق ۶ آدرس IP مختلف در این شبکه ثبت شده است. این ترافیک توسط ۲۸ سرویس پروکسی مسکونی مختلف هدایت شده و در ۲۶ روز از بازه زمانی ۳۰ روزه مشاهده شده است.
الگوی زمانی این ترافیک، که عمدتاً بین ساعت ۵ عصر تا نیمهشب به وقت شرقی رخ میدهد، نشاندهنده فعالیت یک کاربر انسانی است که دستگاه وی به یک SDK پروکسی آلوده شده است. این نرمافزارها دستگاه را به یک نقطه خروجی برای ترافیک سایر کاربران تبدیل میکنند.
خطرات امنیتی و تهدیدات احتمالی
اگرچه Layer3 هیچ اتهامی مبنی بر سوءنیت مطرح نکرده، اما هشدار میدهد که SDKهای پروکسی با امنیت پایین میتوانند راه را برای دسترسی به شبکههای داخلی و حرکت عرضی مهاجمان هموار کنند. پیشتر، باتنت Kimwolf با بهرهبرداری از آسیبپذیری در سرویسهای ADB روی دستگاههای اندرویدی، به بیش از ۲ میلیون دستگاه نفوذ کرده بود.
این گزارش تأکید میکند که هر فردی با پرداخت هزینهای اندک میتواند به این سرویسهای پروکسی دسترسی پیدا کرده و از طریق آنها ترافیک خود را هدایت کند. در صورت وجود نقص امنیتی در SDK نصب شده روی دستگاههای شبکه کاخ سفید، مهاجمان میتوانند از این طریق به سیستمهای داخلی دسترسی پیدا کنند.
گستردگی جهانی پروکسیهای مسکونی
این بررسی نشان داد که پروکسیهای مسکونی تقریباً در تمام نقاط جهان، از جمله مناطق دورافتادهای مانند جزایر پیتکرن، سوالبارد، و حتی ایستگاه مکموردو در قطب جنوب (از طریق Cloudflare WARP) فعال هستند. این موضوع نشاندهنده نفوذ گسترده زیرساختهای پروکسی به شبکههای محافظتشده در سراسر جهان است.
نکتههای کلیدی
- شناسایی ترافیک پروکسی در شبکه AS2650 متعلق به دفتر اجرایی رئیسجمهور آمریکا.
- ثبت ۲۳۶ اتصال از طریق ۶ آدرس IP در بازه زمانی ۵ اکتبر تا ۳ نوامبر.
- احتمال وجود SDKهای آلوده روی دستگاههای متصل به شبکه که منجر به تبدیل آنها به نقاط خروجی پروکسی شده است.
- خطر دسترسی غیرمجاز به شبکههای داخلی از طریق آسیبپذیریهای موجود در SDKهای پروکسی.
- عدم امکان شناسایی هویت دستگاه یا فرد پشت این ترافیک توسط دادههای فعلی.
چه باید کرد
- بررسی دستگاههای متصل به شبکه برای شناسایی و حذف هرگونه SDK یا نرمافزار پروکسی غیرمجاز.
- اعمال سیاستهای سختگیرانه در شبکه برای جلوگیری از نصب نرمافزارهای جانبی روی دستگاههای حساس.
- پایش ترافیک خروجی شبکه برای شناسایی الگوهای غیرعادی مرتبط با سرویسهای پروکسی مسکونی.
- اطمینان از ایمنسازی سرویسهای مدیریتی (مانند ADB) و بستن پورتهای غیرضروری برای جلوگیری از سوءاستفادههای مشابه باتنت Kimwolf.