بررسی زیرساخت ARTEX: ابزارهای هک مبتنی بر هوش مصنوعی و نفوذ به بانکهای کره جنوبی
Inside ARTEX: AI Hacking Tools, Exposed Servers and South Korean Bank Breaches
تحقیقات جدید نشان میدهد که یک مهاجم با استفاده از چارچوب متنباز ARTEX و مدلهای هوش مصنوعی، به هفت موسسه مالی در کره جنوبی نفوذ کرده است. این حمله منجر به افشای اطلاعات شخصی، شغلی و مالی حدود ۶۷ هزار نفر و ۲۲۰۰ شرکت شده است.
جزئیات فنی و نحوه عملکرد مهاجم
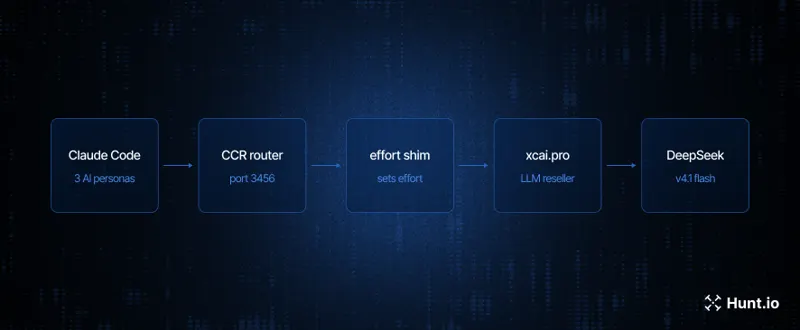
مهاجم از چارچوب خودکار تست نفوذ ARTEX (تحت مجوز AGPL-3.0) استفاده کرده است. زیرساخت این حمله شامل یک کنسول مدیریتی در آدرس 38.244.50[.]120 و یک سرور واسط (Jump Server) در هنگکنگ بوده است. مهاجم برای دور زدن محدودیتهای مدلهای هوش مصنوعی، از Claude Code نسخه 2.1.221 به همراه اسکریپتهای واسط (Shim) استفاده کرده تا درخواستها را به مدلهای DeepSeek v4.1 Flash، GLM 5.3 و Grok 4.6 هدایت کند.
این ابزارها شامل ۱۹ مهارت سفارشی برای انجام عملیاتی نظیر بازرسی کد، شناسایی، تزریق وب، دور زدن WAF، تست احراز هویت و بهرهبرداری از آسیبپذیریهای منطق پرداخت هستند. همچنین شواهدی از استفاده از ابزارهای بهرهبرداری JNDI و LDAP برای اجرای دستورات از راه دور و تونلهای SSH معکوس برای حفظ دسترسی مشاهده شده است.
گستره نفوذ و یافتههای تحقیقاتی
بر اساس گزارش Hunt.io، این حملات بین اواخر سپتامبر و اوایل اکتبر ۲۰۲۶ رخ داده است. تحلیلها نشان میدهد که این عملیات احتمالاً توسط یک فرد چینیزبان با انگیزه مالی هدایت شده و نه یک گروه تهدید سازمانیافته. علاوه بر موسسات مالی کره جنوبی، ابزارهای مرتبط با این چارچوب در بیش از ۳۰ کشور شناسایی شدهاند که نشاندهنده استفاده گسترده از این ابزار توسط مهاجمان مختلف است.
نکتههای کلیدی
- نفوذ به ۷ موسسه مالی در کره جنوبی و سرقت اطلاعات ۶۷ هزار کاربر.
- استفاده از مدلهای هوش مصنوعی DeepSeek، GLM و Grok از طریق پروکسیهای سفارشی.
- کشف ۱۹ مهارت خودکار برای حملات وب، دور زدن WAF و تست نفوذ.
- شناسایی زیرساختهای آلوده در بیش از ۳۰ کشور با استفاده از جستجوی گواهینامهها و عناوین کنسول ARTEX.
چه باید کرد
- محدود کردن دسترسی به سرویسهای مدیریتی از طریق VPN یا لیستهای سفید (Allowlist).
- بازنشانی فوری رمزهای عبور SSH و چرخش کلیدهای API، توکنها و اعتبارنامههای پروکسی.
- پایش دقیق ترافیک شبکه برای شناسایی فعالیتهای غیرعادی LDAP، JNDI و تماسهای DNS.
- ذخیرهسازی اسرار و کلیدهای دسترسی در Vaultهای مدیریتشده با اصل حداقل دسترسی.
- نظارت بر درخواستهای ارسالی به درگاههای هوش مصنوعی و اعمال سیاستهای امنیتی بر روی دستگاههای مدیریتشده.