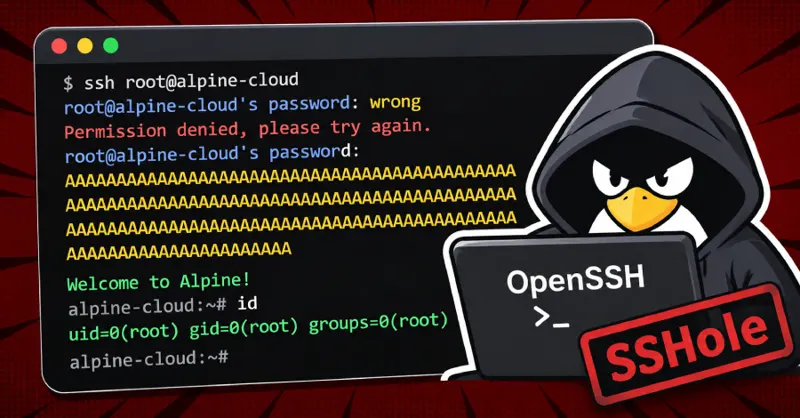
شناسایی بهرهبرداری فعال از آسیبپذیری SSHole در OpenSSH
Hackers Target OpenSSH SSHole Flaw Within Hours of Disclosure, Gain Root on Honeypot
یک آسیبپذیری امنیتی جدید با شناسه CVE-2026-123158 در OpenSSH کشف شده است که به مهاجمان اجازه میدهد بدون نیاز به رمز عبور، به حسابهای کاربری خاص دسترسی پیدا کنند. گزارشها حاکی از آن است که مهاجمان تنها چند ساعت پس از انتشار جزئیات این نقص، شروع به بهرهبرداری از آن در محیطهای عملیاتی کردهاند.
جزئیات فنی و مکانیزم آسیبپذیری
این آسیبپذیری که با نام SSHole شناخته میشود و دارای امتیاز CVSS 8.1 است، سیستمهای لینوکسی را که از OpenSSH بر روی کتابخانه musl C با قابلیت غیرفعال بودن PAM استفاده میکنند، هدف قرار میدهد. این پیکربندی به صورت پیشفرض در Alpine Linux وجود دارد.
ریشه این مشکل به وصلهای بازمیگردد که در سال 2016 برای مقابله با آسیبپذیری شمارش نام کاربری (CVE-2016-6210) ارائه شده بود. در شرایط خاص، OpenSSH عملیات هش کردن رمز عبور ناموفق را به اشتباه به عنوان احراز هویت موفق تفسیر میکند. مهاجمان با ارسال رمز عبوری با طول بین 257 تا 1024 بایت، باعث شکست در فرآیند هش و تولید کاراکتر ستاره (*) میشوند که با مقدار ذخیره شده در فیلد رمز عبور حسابهای غیرفعال مطابقت دارد.
پیامدها و مشاهدات میدانی
موفقیت در این حمله مستلزم وجود حداقل یک حساب کاربری است که رمز عبور آن در سیستم با کاراکتر ستاره (*) مشخص شده باشد. در صورت موفقیت، مهاجم به سطح دسترسی همان حساب کاربری دست مییابد که میتواند منجر به دسترسی به اسرار برنامهها، اعتبارنامههای استقرار و حرکت عرضی در شبکه شود.
شرکت Previdian گزارش داده است که کمتر از 9 ساعت پس از انتشار این آسیبپذیری، تلاشهای بهرهبرداری را مشاهده کرده است. در یک مورد، مهاجم با استفاده از یک IP در ژاپن، موفق به کسب دسترسی root بر روی یک سیستم Honeypot مبتنی بر Alpine Linux شده و دستورات شناسایی مانند id و uname را اجرا کرده است.
نکتههای کلیدی
- شناسه آسیبپذیری: CVE-2026-123158 با امتیاز CVSS 8.1.
- سیستمهای تحت تأثیر: توزیعهای لینوکسی مبتنی بر musl C با PAM غیرفعال (مانند Alpine Linux).
- عدم تأثیر بر: Dropbear، توزیعهای مبتنی بر glibc و سیستمهای غیرلینوکسی.
- نیاز به وجود حساب کاربری با رمز عبور غیرفعال (مقدار *) برای موفقیت حمله.
- مشاهده بهرهبرداری فعال کمتر از 9 ساعت پس از افشای عمومی.
چه باید کرد
- ارتقای فوری OpenSSH به نسخه 10.6p2 یا استفاده از وصلههای ارائه شده توسط توزیعکننده سیستمعامل.
- راهاندازی مجدد سرویس sshd پس از اعمال بهروزرسانی.
- بررسی لاگهای سیستم در مسیر /var/log/messages برای یافتن عبارت Accepted password for در حسابهای کاربری که نباید دسترسی رمز عبور داشته باشند.
- بررسی دقیق فایلهای ایجاد شده، کاربران جدید و کلیدهای مجاز (authorized_keys) برای اطمینان از عدم نفوذ قبلی.