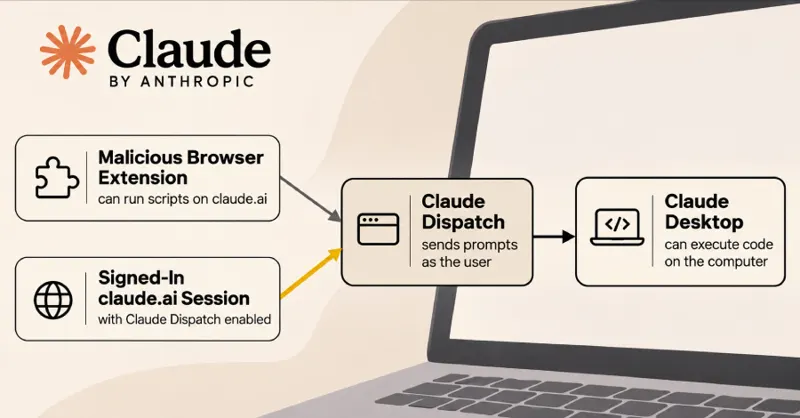
آسیبپذیری در قابلیت Dispatch کلود امکان اجرای کد مخرب روی سیستم کاربران را فراهم میکند
Malicious Browser Extensions Could Use Claude Dispatch to Run Code on Users' Computers
محققان امنیتی Forever Security کشف کردهاند که افزونههای مخرب مرورگر میتوانند از طریق قابلیت Dispatch در Claude، دستورات دلخواه را در Claude Desktop اجرا کنند. این نقص امنیتی به مهاجم اجازه میدهد تا با دور زدن تاییدیههای کاربر، کدهای مخرب را روی سیستم قربانی اجرا کرده یا به فایلهای حساس دسترسی پیدا کند.
جزئیات فنی و نحوه عملکرد حمله
این حمله نیازمند دو پیششرط است: نصب یک افزونه مرورگر با قابلیت اجرای اسکریپت در claude.ai و فعال بودن همزمان Claude Desktop و قابلیت Dispatch در سیستم کاربر. محقق Gal Weizman نشان داد که یک افزونه مخرب میتواند با تزریق اسکریپت در صفحه وب claude.ai، دستوراتی را به Claude Desktop ارسال کند. در این سناریو، افزونه با کلیک خودکار بر روی دکمههای تایید در صفحه وب، Claude را متقاعد میکند که بستههای نرمافزاری (مانند npm) را نصب کند.
از آنجایی که Claude Desktop دارای دسترسیهای سیستمی است، مهاجم میتواند از این طریق اقدام به نصب بدافزار، سرقت فایلها یا ایجاد درب پشتی (Backdoor) کند. این حمله حتی میتواند بین دستگاههای مختلفی که با یک حساب کاربری واحد به Dispatch متصل هستند، صورت گیرد.
واکنش Anthropic و وضعیت قابلیت Dispatch
محققان این آسیبپذیری را در تاریخ ۱۴ مه به شرکت Anthropic گزارش دادند. این شرکت در ۱۹ مه گزارش را تایید کرد اما آن را به عنوان یک مورد تکراری از یافتههای داخلی خود بست. Anthropic اعلام کرده است که قصد دارد قابلیت Dispatch را تا پایان اکتبر بازنشسته کند. با این حال، محققان هشدار میدهند که طراحی زیرساختی مشابه در قابلیتهای دیگر مانند Claude Code Remote Control و Claude Cowork sessions نیز وجود دارد که میتواند پتانسیل حملات مشابه را داشته باشد.
نکتههای کلیدی
- امکان اجرای کد از راه دور روی سیستم کاربر از طریق افزونههای مرورگر.
- دور زدن تاییدیههای امنیتی Claude توسط اسکریپتهای خودکار افزونه.
- قابلیت سوءاستفاده در سناریوهای چند دستگاهی (Cross-device) با یک حساب کاربری واحد.
- وجود نقصهای مشابه در سایر قابلیتهای تعاملی Claude مانند Claude Code Remote Control.
چه باید کرد
- غیرفعال کردن قابلیت Dispatch در تنظیمات Claude Desktop در صورت عدم نیاز.
- بررسی و مدیریت دقیق دستگاههای متصل و جفتشده در حساب کاربری.
- اعمال محدودیت و نظارت دقیق بر دسترسیهای افزونههای مرورگر و کنترل بهروزرسانیهای آنها.
- پایش فعالیتهای غیرعادی توسط هوش مصنوعی در سیستم، از جمله نصب ناگهانی بستههای نرمافزاری یا تغییر در تنظیمات سیستم.