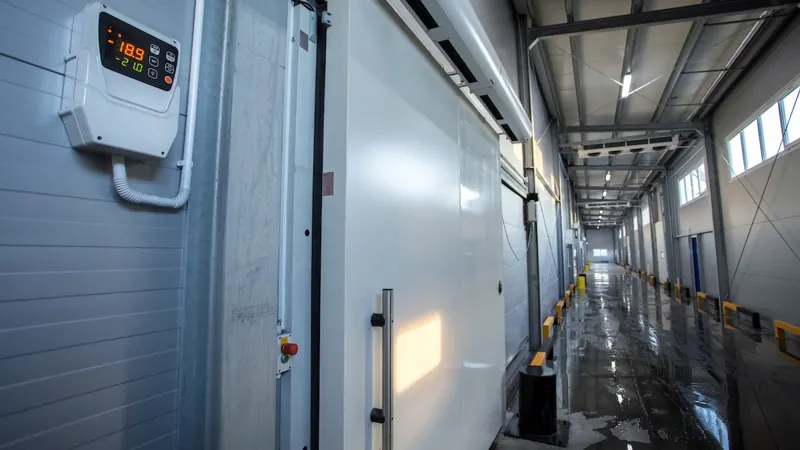
هشدار نهادهای امنیتی آمریکا نسبت به حملات سایبری علیه کنترلرهای تبرید صنعتی
US Agencies Urge Organizations to Harden Refrigeration Controllers
نهادهای دولتی ایالات متحده نسبت به افزایش حملات سایبری علیه سیستمهای کنترل دمای صنعتی در بخشهای بهداشت، مواد غذایی و حملونقل هشدار دادند. مهاجمان با نفوذ به این کنترلرها، تنظیمات دما را تغییر داده و باعث فساد گسترده محصولات و خسارات مالی سنگین شدهاند.
جزئیات حملات و آسیبپذیریها
در هفتههای اخیر، مهاجمان با بهرهبرداری از آسیبپذیریها و ضعفهای امنیتی در کنترلرهای تبرید متصل به اینترنت، اقدام به دستکاری سیستمهای سرمایشی در سوپرمارکتها و بانکهای خون در اروپا کردهاند. در تاریخ ۱۱ اکتبر، صدها سوپرمارکت هدف قرار گرفتند که در آن مهاجمان دمای یخچالها را به ۵۰ درجه سانتیگراد رسانده و فریزرها را در حالت یخزدایی قرار دادند که منجر به فساد مواد غذایی و حتی وقوع آتشسوزی شد.
مهاجمان از روشهایی نظیر دور زدن احراز هویت، تزریق کد و پیکربندیهای ضعیف برای دسترسی به سیستمهای مدیریتی استفاده میکنند. این حملات به کنترلرهای پرکاربردی مانند Copeland/Dixell XWEB و Danfoss StoreView آسیب رسانده است. اگرچه گروههای هکتیویست روسی مانند Noname057(16) و Z-Pentest Alliance به عنوان عاملان احتمالی مطرح شدهاند، اما گزارشها حاکی از آن است که احتمال دخالت هکتیویستهای ایرانی یا عوامل دولتی نیز وجود دارد.
وضعیت امنیتی و اقدامات پیشگیرانه
بر اساس دادههای شرکت Censys، تعداد کنترلرهای تبرید در دسترس در اینترنت از ۶,۶۹۵ مورد در ۹ اکتبر به ۳,۱۲۴ مورد تا ۵ نوامبر کاهش یافته است که نشاندهنده تلاش سازمانها برای کاهش سطح حمله است. با این حال، نهادهایی نظیر CISA، FBI، HHS، USDA و DoT تأکید دارند که سازمانها باید اقدامات سختگیرانهای را برای ایمنسازی این تجهیزات اتخاذ کنند.
نکتههای کلیدی
- فساد گسترده مواد غذایی و خسارات میلیون دلاری در سوپرمارکتهای اروپایی.
- هدف قرار گرفتن بانکهای خون که با اقدام سریع کارکنان از آسیب جدی مصون ماندند.
- استفاده از آسیبپذیریهای کنترلرهای متصل به اینترنت برای تغییر تنظیمات دما.
- کاهش قابل توجه تعداد کنترلرهای در معرض اینترنت پس از هشدارهای امنیتی.
چه باید کرد
- خارج کردن سیستمهای کنترل صنعتی از دسترس مستقیم اینترنت به عنوان اولویت اصلی.
- استفاده از فایروال یا تجهیزات لبه (Edge) در صورت ضرورت دسترسی به وب.
- ایزولهسازی دستگاههای OT و محدود کردن دسترسیها به هویتهای معتبر.
- اجرای سیاستهای رمز عبور قوی و استفاده از احراز هویت چندعاملی مقاوم در برابر فیشینگ.
- بهروزرسانی مداوم سیستمها، نگهداری نسخههای پشتیبان در خارج از سایت و فعالسازی قابلیتهای ثبت وقایع (Logging) و مانیتورینگ.