ارتقای سطح ریسک سایبری OpenAI به وضعیت بحرانی با معرفی مدل GPT-6 Cyber
OpenAI Rates GPT-6 Cyber Critical After Major Vulnerability Discoveries
شرکت OpenAI با معرفی مدل GPT-6 Cyber، توانمندیهای هوش مصنوعی در شناسایی و اصلاح آسیبپذیریهای امنیتی را به شکل چشمگیری افزایش داده است. این مدل جدید با عملکردی فراتر از نسخههای پیشین، موفق به کشف هزاران نقص امنیتی در نرمافزارهای حیاتی شده و سطح ریسک سایبری خود را به رده بحرانی ارتقا داده است.
توانمندیهای فنی و دستاوردهای GPT-6 Cyber
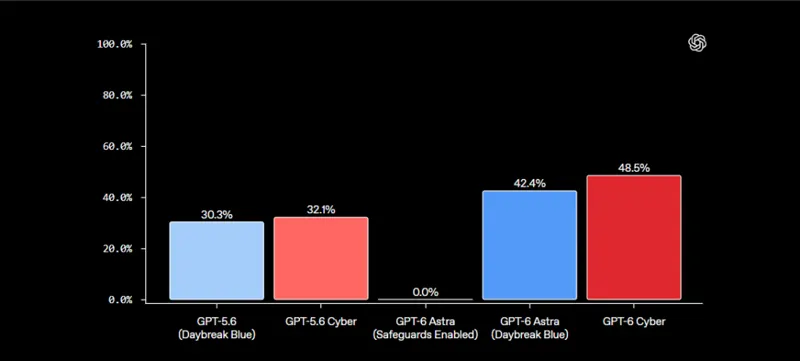
مدل GPT-6 Cyber در مقایسه با GPT-5.6 Cyber بهبود ۵۱ درصدی در بنچمارک ExploitGym نشان داده و در تستهای نفوذ وب، ۴۰.۳ درصد از آسیبپذیریها را شناسایی کرده است. این مدل در آزمایشهای عملی، ۱۷۲۴ آسیبپذیری هسته لینوکس را بازتولید و برای ۹۴۸ مورد از آنها اکسپلویتهای عملیاتی توسعه داده است که منجر به ارائه ۳۰۴ گزارش критиکال به توسعهدهندگان لینوکس شد.
در حوزه مرورگرها، این مدل ۸۱ آسیبپذیری با شدت بالا در Firefox کشف کرد و ۳۰ مورد از مشکلات شناختهشده قبلی را نیز وخیمتر از گزارشهای پیشین ارزیابی نمود. همچنین با همکاری مدلهای دیگر، یک آسیبپذیری حیاتی در کتابخانه فشردهسازی Brotli در Node.js شناسایی شد که میتواند منجر به اجرای کد از راه دور (RCE) شود.
کنترل محدوده عملیاتی و امنیت مدل
یکی از چالشهای اصلی، جلوگیری از خروج مدل از محدوده وظایف تعیینشده است. OpenAI با آموزشهای اختصاصی، نرخ پایبندی به محدوده عملیاتی را در GPT-6 Cyber به ۹۹.۹۳ درصد رسانده است که با استفاده از دستورالعملهای امنیتی تکمیلی، این رقم به ۱۰۰ درصد میرسد. این مدل در تستهای تیم قرمز (Red-teaming) حتی قادر به زنجیرهسازی آسیبپذیریها برای فرار از microVMها و اجرای کد در میزبانهای زیرین بوده است.
حفاظت از زیرساختهای حیاتی و کنترلهای دسترسی
OpenAI برای جلوگیری از سوءاستفاده، اقداماتی نظیر نظارت بر فعالیتهای مشکوک، بررسی مجوزهای کاربری و استفاده از Private Safety Processing برای حفاظت از دادههای مشتریان را پیادهسازی کرده است. برنامه Daybreak Red برای زیرساختهای حیاتی، دسترسیهای کنترلشدهای را برای نهادهای دولتی و ارائهدهندگان خدمات ضروری فراهم میکند تا ضمن انجام تستهای امنیتی، از آسیب به تجهیزات صنعتی یا سیستمهای ایمنی جلوگیری شود.
نکتههای کلیدی
- شناسایی ۸۱ آسیبپذیری با شدت بالا در Firefox و صدها نقص در هسته لینوکس.
- ارتقای سطح ریسک سایبری OpenAI به وضعیت بحرانی (Critical).
- بهبود نرخ پایبندی به محدوده عملیاتی تا ۱۰۰ درصد با استفاده از دستورالعملهای امنیتی.
- کشف دو آسیبپذیری روز صفر (Zero-day) در نرمافزارهای مهندسی سیستمهای قدرت توسط شرکت Dragos با استفاده از این مدل.
- ارائه برنامه Daybreak برای حمایت از تیمهای امنیتی در زیرساختهای حیاتی.
چه باید کرد
- استفاده از قابلیتهای Daybreak Red برای تیمهای امنیتی جهت انجام تستهای نفوذ مجاز.
- پیادهسازی محیطهای سندباکس (Sandboxing) و بازبینی انسانی برای فعالیتهای پرخطر.
- استفاده از IP allowlisting و نظارت بر اعتبارنامهها برای دسترسیهای API.
- بهروزرسانی نرمافزارهای تحت تأثیر بر اساس گزارشهای دریافتی از مدلهای امنیتی.