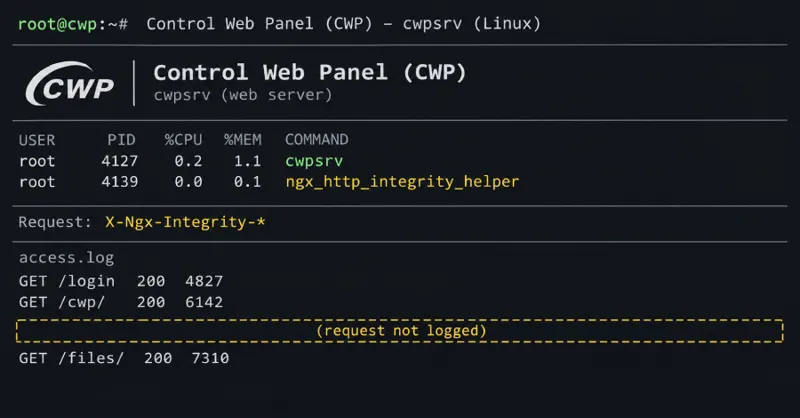
شناسایی بکدور جدید cwpdoor در سرورهای Control Web Panel
Hackers Hide Linux Backdoor in Control Web Panel Server to Execute Commands Without Logs
محققان امنیتی XLab در شرکت QiAnXin یک بکدور مخفی به نام cwpdoor را در وبسرور Control Web Panel (CWP) شناسایی کردهاند که امکان اجرای دستورات از راه دور را بدون ثبت در لاگهای دسترسی فراهم میکند. این بدافزار با جایگزینی فایل اصلی cwpsrv و استفاده از هدرهای سفارشی، فعالیتهای مخرب خود را پنهان میکند.
جزئیات فنی و نحوه عملکرد
بدافزار cwpdoor در واقع نسخه بازنویسی شده فایل اجرایی cwpsrv است که کدهای مخرب به آن تزریق شده است. این بکدور برای نسخههای 1.15.10 و 1.24.0 از وبسرور CWP طراحی شده و از طریق یک اسکریپت شل که خود را به عنوان بهروزرسانی سیستم معرفی میکند، نصب میشود. مهاجمان برای نصب این بدافزار به دسترسی ریشه (root) نیاز دارند.
پس از نصب، بدافزار به صورت عادی عمل میکند تا زمانی که درخواستی حاوی هدرهای سفارشی با پیشوند X-Ngx-Integrity دریافت کند. این درخواستها که شامل یک مهر زمانی و امضای معتبر هستند، به بدافزار اجازه میدهند دستورات ارسالی را بدون ثبت در لاگهای دسترسی سرور اجرا کند. برای جلوگیری از شناسایی، بدافزار تاریخ فایلهای جایگزین شده را به مقادیر اصلی بازمیگرداند تا ابزارهای بررسی فایل مانند ls و stat تغییرات را تشخیص ندهند.
گستردگی آلودگی و ارتباط با سایر تهدیدات
محققان در تاریخ 29 ژوئن اسکریپت نصب این بدافزار را کشف کردند و در 30 سپتامبر، نمونهای از آن در VirusTotal از مبدأ برزیل بارگذاری شد که نشاندهنده وجود قربانیان واقعی است. در همان آرشیو، بدافزار Ebury نیز مشاهده شده است که یک بکدور قدیمی برای OpenSSH است. با این حال، هنوز مشخص نیست که آیا این دو بدافزار توسط یک گروه واحد توزیع شدهاند یا خیر.
روشهای شناسایی و پاکسازی
برای شناسایی آلودگی، میتوان از دستور ss -axp | grep integrity برای بررسی سوکتهای یونیکس، دستور ps aux | grep cwpsrv برای یافتن پردازشهای کمکی مشکوک، و دستور strings /usr/local/cwpsrv/bin/cwpsrv | grep X-Ngx-Integrity برای جستجوی هدرهای مخرب استفاده کرد. در صورت آلودگی، توصیه میشود فایل اصلی cwpsrv از نسخه پشتیبان بازیابی شده، سیستم به آخرین نسخه بهروزرسانی شود و تمامی اعتبارنامههای پنل مدیریت تغییر یابد.
نکتههای کلیدی
- بکدور cwpdoor دستورات مهاجم را بدون ثبت در لاگهای دسترسی اجرا میکند.
- نصب بدافزار نیازمند دسترسی ریشه (root) است.
- بدافزار با تغییر تاریخ فایلها، از شناسایی توسط ابزارهای پایه سیستمعامل فرار میکند.
- نسخههای آسیبپذیر cwpsrv شامل 1.15.10 و 1.24.0 هستند.
- همراهی بدافزار Ebury در نمونههای کشف شده، احتمال آلودگیهای چندلایه را افزایش میدهد.
چه باید کرد
- اجرای دستور ss -axp | grep integrity برای بررسی سوکتهای غیرمجاز.
- بررسی پردازشهای cwpsrv با دستور ps aux جهت شناسایی فعالیتهای غیرعادی.
- جستجوی رشته X-Ngx-Integrity در فایل اجرایی cwpsrv.
- بازیابی فایل cwpsrv از نسخه پشتیبان و بهروزرسانی فوری به آخرین نسخه پایدار.
- تغییر تمامی رمزهای عبور و اعتبارنامههای دسترسی به پنل مدیریت پس از پاکسازی.