آسیبپذیری
۱۴۰۵/۰۸/۱۲ · ۷ روز پیش
منبع: The Hacker News
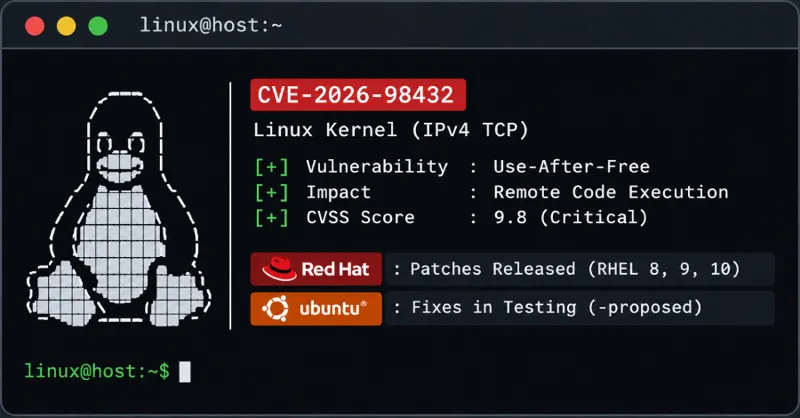
Red Hat آسیبپذیری RCE در پروتکل TCP لینوکس با امتیاز ۹.۸ را وصله کرد
Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for Testing
آسیبپذیری CVE-2026-98432 که یک نقص use-after-free در کد IPv4 TCP لینوکس است، برای Red Hat Enterprise Linux نسخههای ۸، ۹ و ۱۰ رفع شده است، در حالی که وصلههای Ubuntu همچنان در مرحله تست قرار دارند.
برای اطلاعات بیشتر، متن کامل خبر را در منبع اصلی بخوانید: The Hacker News ↗